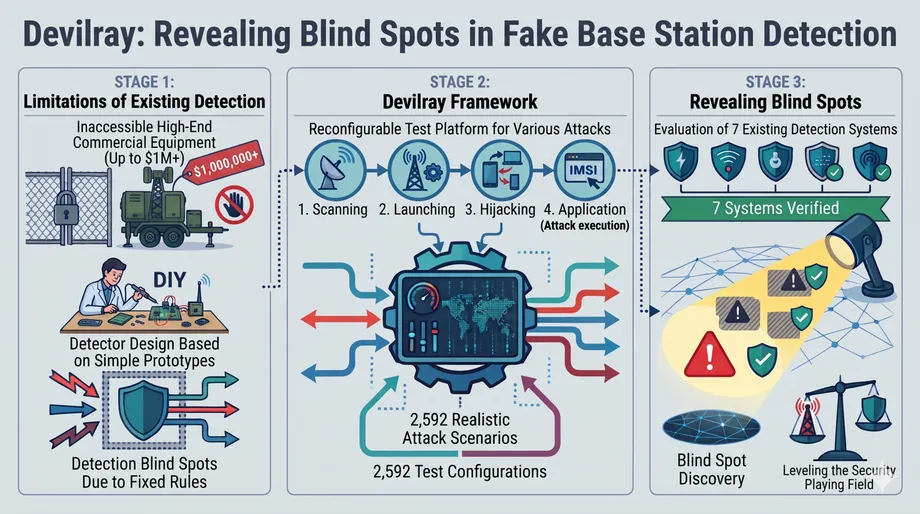
ফোনের প্রতিরক্ষা পরীক্ষা করার ২,৫৯২টি উপায়
KAIST-এর একটি গবেষক দল ভুয়া মোবাইল বেস স্টেশন যেভাবে কাজ করতে পারে, তার ২,৫৯২টি ধরন পুনরায় তৈরি করে বিদ্যমান সাতটি শনাক্তকরণ ব্যবস্থায় পরীক্ষা করেছে। প্রতিটি শনাক্তকরণ ব্যবস্থাই অন্তত ১৯২টি কনফিগারেশন ধরতে পারেনি। এতে নজরদারি, অবস্থান শনাক্তকরণ ও ফিশিংয়ে ব্যবহৃত সরঞ্জাম চেনার জন্য তৈরি ব্যবস্থাগুলোর সীমাবদ্ধতা সামনে এসেছে।
সূচিপত্র
- ফোনের প্রতিরক্ষা পরীক্ষা করার ২,৫৯২টি উপায়
- পরিচিত পরীক্ষায় কেন ফাঁক থেকে যায়
- এলটিই কীভাবে ছদ্মবেশের সুযোগ তৈরি করে
- বাস্তবসম্মত আক্রমণের পরিসর তৈরি
- সামান্য পরিবর্তনেই সতর্কসংকেত এড়ানো যায়
- শনাক্তকরণ বাড়লে মিথ্যা সতর্কতাও বেড়েছে
- দক্ষিণ কোরিয়ার অভিজ্ঞতা গবেষণাটিকে জরুরি করেছে
- ব্যক্তিগত ৫জি নেটওয়ার্কও নজরদারিতে
- নিয়ন্ত্রিত প্রবেশাধিকার ও পরবর্তী প্রকাশ্য উপস্থাপনা
- মূল বিষয়গুলো
KAIST ২০২৬ সালের ৪ নভেম্বর গবেষণাটির কথা জানায়। বিশ্ববিদ্যালয়ের স্কুল অব ইলেকট্রিক্যাল ইঞ্জিনিয়ারিংয়ের অধ্যাপক ইয়ংদে কিমের নেতৃত্বে গবেষকেরা একটি বাণিজ্যিক নজরদারি যন্ত্র, আগের গবেষণা এবং আন্তর্জাতিক মোবাইল যোগাযোগের মানদণ্ড পর্যালোচনা করে ডেভিলরে নামের একটি পরীক্ষামূলক প্ল্যাটফর্ম তৈরি করেন। প্রতিটি কনফিগারেশনের যোগাযোগপ্রক্রিয়া কার্যকর কি না, তা নিশ্চিত করতে তাঁরা বাস্তব স্মার্টফোনে পরীক্ষা চালান।
যে কনফিগারেশনগুলো শনাক্ত করা যায়নি, তার ন্যূনতম সংখ্যা পরীক্ষিত ২,৫৯২টির প্রায় ৭.৪ শতাংশ। তবে মূল তাৎপর্য এই সংখ্যার চেয়েও বিস্তৃত: পরিচিত সতর্কসংকেতের ওপর নির্ভরশীল শনাক্তকরণ ব্যবস্থা এমন আক্রমণকারীকে ধরতে ব্যর্থ হতে পারে, যে বার্তার ভিন্ন ক্রম বা কম চোখে পড়ার মতো রেডিও সংকেত ব্যবহার করেও একই ফল পায়।
ভুয়া বেস স্টেশন, যা আইএমএসআই ক্যাচার, সেল-সাইট সিমুলেটর বা স্টিংরে নামেও পরিচিত, আসল মোবাইল টাওয়ারের ছদ্মবেশ নিয়ে কাছাকাছি থাকা ফোনগুলোকে সংযোগ স্থাপনে প্রলুব্ধ করে। সরকার নজরদারির কাজে এগুলো ব্যবহার করে। অপরাধীরাও গাড়িতে করে শহরের রাস্তায় এমন যন্ত্র নিয়ে ঘুরে ব্যাংক বা ডেলিভারি প্রতিষ্ঠানের পরিচয়ে বার্তা পাঠিয়েছে।
ফোন ব্যবহারকারীদের ক্ষেত্রে এর পরিণতিতে গ্রাহক শনাক্তকারী তথ্য ফাঁস, অবস্থান শনাক্তকরণ, সেবা ব্যাহত হওয়া বা মোবাইল অপারেটরের প্রচলিত বার্তা-ব্যবস্থার বাইরে প্রতারণামূলক বার্তা পাওয়া অন্তর্ভুক্ত থাকতে পারে। মোবাইল অপারেটর ও তদন্তকারীদের জন্য ডেভিলরে ব্যয়বহুল ও সীমাবদ্ধ বাণিজ্যিক যন্ত্রের সব কটি সংগ্রহ না করেই সন্দেহজনক আচরণের বিস্তৃত পরিসর পরীক্ষা করার সুযোগ দেয়।
পরিচিত পরীক্ষায় কেন ফাঁক থেকে যায়
ভুয়া বেস স্টেশন শনাক্ত করার উপায় নিয়ে গবেষকেরা প্রায় ২০ বছর ধরে কাজ করছেন। তবে বাণিজ্যিক নজরদারি সরঞ্জাম ব্যয়বহুল এবং সেগুলো কেনা ও পরিচালনার ওপর বিধিনিষেধ রয়েছে। বিশ্ববিদ্যালয়ের দলগুলোকে প্রায়ই নিজেদের অনুকরণমূলক টাওয়ার তৈরি করে, সেগুলোর আচরণ পর্যবেক্ষণ করে এবং সেই পর্যবেক্ষণের ভিত্তিতে শনাক্তকরণ ব্যবস্থা নকশা করতে হয়েছে।
একই ধারণার ভিত্তিতে তৈরি সরঞ্জাম দিয়ে কোনো শনাক্তকরণ ব্যবস্থার মূল্যায়ন করলে সেটি ভালো ফল করতে পারে, অথচ অন্য পদ্ধতিগুলো ধরতে ব্যর্থ হতে পারে। আক্রমণকারী বার্তার ক্রম বদলাতে পারে, অন্য ফ্রিকোয়েন্সি বেছে নিতে পারে বা প্রেরণক্ষমতা কমাতে পারে, তবু কাঙ্ক্ষিত তথ্য সংগ্রহ করতে পারে।
গবেষণাটির নেতৃত্বদানকারী KAIST-এর তড়িৎ প্রকৌশল বিভাগের অধ্যাপক কিম সমস্যাটি এভাবে ব্যাখ্যা করেছেন:
আমরা যেসব আক্রমণ আগে থেকে চিনি, সেগুলোর ভিত্তিতেই শনাক্তকরণব্যবস্থা তৈরি হয়েছে। বাস্তব আক্রমণকারীরা সেখানে আটকে থাকে না। এখন পর্যন্ত পাল্লাটা তাদের দিকেই ঝুঁকে ছিল।
ডেভিলরে মূল্যায়নের সূচনাবিন্দু বদলে দেয়। কোনো একটি নির্দিষ্ট অনুকরণমূলক টাওয়ার শনাক্ত করতে পারে কি না, তা দেখার বদলে এটি আক্রমণকারীর হাতে থাকা নানা বিকল্পের মানচিত্র তৈরি করে এবং শনাক্তকরণ ব্যবস্থা সেই ভিন্নতাগুলো ধরতে পারে কি না, তা পরীক্ষা করে।
এই সহযোগিতায় ছিল দক্ষিণ কোরিয়ার ন্যাশনাল সিকিউরিটি রিসার্চ ইনস্টিটিউট, কিয়ং হি বিশ্ববিদ্যালয়, ইউনিভার্সিটি অব ফ্লোরিডা এবং মোবাইল নেটওয়ার্ক কোম্পানি কেপ। গবেষকদের ভাষ্য, আইনশৃঙ্খলা রক্ষাকারী ও গোয়েন্দা সংস্থার কাছে বিক্রি হওয়া বাণিজ্যিক ভুয়া বেস স্টেশন বিশ্লেষণ করা প্রথম একাডেমিক গবেষণা এটি।
এলটিই কীভাবে ছদ্মবেশের সুযোগ তৈরি করে
সাধারণত ৪জি মোবাইল সেবার সঙ্গে যুক্ত প্রযুক্তি এলটিই ফোনকে নেটওয়ার্কের পরিচয় যাচাই করার আগেই কিছু নেটওয়ার্ক বার্তার ভিত্তিতে কাজ করার সুযোগ দেয়। প্রাথমিক সংযোগপ্রক্রিয়ার সময় অনুকরণমূলক টাওয়ার এই ফাঁক কাজে লাগিয়ে ফোনের পরবর্তী পদক্ষেপকে প্রভাবিত করতে পারে।
ভুয়া টাওয়ার স্থায়ী গ্রাহক শনাক্তকারী তথ্য চাইতে পারে, যা দিয়ে মোবাইল সংযোগকে কোনো ব্যক্তির সঙ্গে যুক্ত করা যায়। ইলেকট্রনিক ফ্রন্টিয়ার ফাউন্ডেশনের রেহান্টার শনাক্তকরণ ব্যবস্থা এমন অনুরোধের ওপর নজর রাখে। আরেকটি প্রক্রিয়ায় প্রত্যাখ্যান বার্তা ব্যবহার করে ফোনকে আবার সংযোগ স্থাপনে বাধ্য করা যায়, যাতে একই সরাসরি অনুরোধ ছাড়াই ফোনটি তার শনাক্তকারী তথ্য প্রকাশ করে।
তাই শুধু সরাসরি অনুরোধের ওপর নজর রাখা শনাক্তকরণ ব্যবস্থা একই তথ্য পাওয়ার অন্য পথটি ধরতে নাও পারে। এই দুর্বলতার উৎস এলটিই মানদণ্ডে অনুমোদিত প্রক্রিয়া, ফলে সমস্যাটি কোনো একটি ফোন মডেল বা নির্মাতার সফটওয়্যারের ত্রুটির চেয়ে বিস্তৃত।
৫জি ফোন ব্যবহারকারীদের জন্যও এলটিই প্রাসঙ্গিক। অনেক ৫জি নেটওয়ার্ক এখনো এলটিইর ওপর নির্ভরশীল, আর ৫জি কভারেজ না থাকলে বা আক্রমণকারী পরিবর্তন ঘটালে ফোন এলটিইতে ফিরে যেতে পারে। ৫জি-সক্ষম ফোন কিনলেই এলটিই সংযোগপ্রক্রিয়ার ঝুঁকি দূর হয় না।
বাস্তবসম্মত আক্রমণের পরিসর তৈরি
গবেষক দলের পরীক্ষা করা বাণিজ্যিক যন্ত্রটি বৈধ টাওয়ারের পরিচয় নকল করতে, ফ্রিকোয়েন্সি বদলাতে এবং একই সঙ্গে দুটি নেটওয়ার্ক চালাতে পারত। এটি প্রেরণক্ষমতাও কমিয়ে মাত্র কয়েক মিটার এলাকায় সংকেত ছড়াতে পারত। অস্বাভাবিক শক্তিশালী সংকেত পাঠানো টাওয়ারকে সন্দেহজনক মনে করে, এমন শনাক্তকরণ ব্যবস্থা পরীক্ষার জন্য এটি গুরুত্বপূর্ণ একটি সক্ষমতা।
গবেষকেরা এসব পর্যবেক্ষণের সঙ্গে আগের গবেষণা এবং আন্তর্জাতিক মোবাইল যোগাযোগের মানদণ্ড প্রণয়নকারী অংশীদারিত্ব সংস্থা থ্রিজিপিপির নথি যুক্ত করেন। তাঁরা একটি কার্যক্রমকে চারটি পর্যায়ে ভাগ করেন: আশপাশের নেটওয়ার্ক পর্যবেক্ষণ, ভুয়া সেল চালু করা, ফোনকে সংযোগে আকৃষ্ট করা এবং আক্রমণ চালানো।
এই পর্যায়গুলোতে দলটি আক্রমণকারীর বদলে দেওয়ার মতো সাতটি বৈশিষ্ট্য শনাক্ত করে। প্রতিটি বিকল্প একত্র করলেই এমন সমন্বয় তৈরি হতো, যা বাস্তব যোগাযোগে একসঙ্গে কাজ করতে পারে না। তাই গবেষকেরা অসংগত সমন্বয় বাদ দিতে ২১টি নির্ভরতা-নিয়ম প্রয়োগ করেন।
শেষ পর্যন্ত ২,৫৯২টি কনফিগারেশন পাওয়া যায়। মানদণ্ড ও বাণিজ্যিক যন্ত্রের ভিত্তির পাশাপাশি ব্যবহারিক যাচাই দিতে প্রতিটি কনফিগারেশন বাস্তব স্মার্টফোনে পরীক্ষা করা হয়। এই সংখ্যা গবেষক দলের তৈরি পরীক্ষার পরিসর বোঝায়; বাস্তব আক্রমণে এসব কনফিগারেশন কত ঘন ঘন ব্যবহৃত হয়, গবেষণায় তার হিসাব দেওয়া হয়নি।
প্রতিরক্ষাকারীদের জন্য পুনরাবৃত্তিযোগ্য পরীক্ষা গুরুত্বপূর্ণ, কারণ সফটওয়্যার বদলের পর শনাক্তকরণ ব্যবস্থা আবার পরীক্ষা করা যায়। একই কার্যপরিস্থিতি ব্যবহার করে নির্মাতা যাচাই করতে পারেন, হালনাগাদে আগে বাদ পড়া আচরণ ধরা পড়ছে কি না এবং অন্য কোথাও নতুন সমস্যা তৈরি হচ্ছে কি না।
সামান্য পরিবর্তনেই সতর্কসংকেত এড়ানো যায়
মূল্যায়ন করা সাতটি ব্যবস্থায় বিভিন্ন ধরনের প্রমাণ ব্যবহার করা হয়েছে, যেমন সংকেত-বার্তা, বেস স্টেশনের সম্প্রচারিত তথ্য, রেডিও সংকেত, পরিসংখ্যানগত ধরন এবং মেশিন লার্নিং। প্রতিটি ব্যবস্থারই কিছু অদেখা ক্ষেত্র ছিল, যা প্রায়ই নকশাকারীদের বেছে নেওয়া নির্দিষ্ট সূত্রের সঙ্গে যুক্ত।
বার্তাভিত্তিক শনাক্তকরণ ব্যবস্থা অন্য ধরনের আদান-প্রদানের মাধ্যমে শনাক্তকারী তথ্য সংগ্রহ করা হলে তা ধরতে ব্যর্থ হতে পারে। অতিরিক্ত শক্তিশালী সংকেত খোঁজা ব্যবস্থা বাণিজ্যিক যন্ত্রটি কম শক্তিতে চললে সেটি ধরতে নাও পারে। অল্প এলাকার সংকেত পৌঁছানো কাছাকাছি কোনো আক্রমণকারীর পুরো পাড়াজুড়ে সম্প্রচারের তেমন প্রয়োজন নেই।
পরিসংখ্যানভিত্তিক শনাক্তকরণ ব্যবস্থার সামনে আরেকটি সমস্যা ছিল। ফোনগুলোকে কত ঘন ঘন শনাক্তকারী তথ্য প্রকাশ করতে বলা হচ্ছে, সেটির ওপর এটি নজর রাখত। কিন্তু আক্রমণকারী ধীরে ধীরে তথ্য সংগ্রহ করতে পারে এবং কাছাকাছি থাকা কয়েকটি ফোনকেই লক্ষ্য করতে পারে। এতে তৈরি হওয়া ধরনটি নজরদারির স্পষ্ট ঝাঁকের বদলে বাস টার্মিনালের স্বাভাবিক কার্যকলাপের মতো দেখাতে পারে।
এই উদাহরণগুলো দেখায়, ভুয়া টাওয়ার খুঁজে বের করা সন্দেহজনক বার্তার তালিকা তৈরির চেয়ে জটিল। আক্রমণকারীরা সময়, শক্তি ও যোগাযোগের প্রক্রিয়া বদলে এমন আচরণের কাছাকাছি থাকতে পারে, যা বৈধ নেটওয়ার্কেও ঘটে।
শনাক্তকরণ বাড়লে মিথ্যা সতর্কতাও বেড়েছে
মেশিন লার্নিং দিয়ে এই ফাঁকগুলো পূরণ করা যায় কি না, তাও দলটি খতিয়ে দেখেছে। আগে যেসব আক্রমণ শনাক্তকরণ ব্যবস্থা ধরতে পারেনি, সেগুলো দিয়ে ব্যবস্থাগুলোকে নতুন করে প্রশিক্ষণ দেওয়ার পর সাধারণ মোবাইল অপারেটরের ট্রাফিকে সফল শনাক্তকরণ ও মিথ্যা সতর্কতা দুটিই মাপা হয়।
রেডিও রিসোর্স কন্ট্রোল বা আরআরসি বার্তা বিশ্লেষণকারী একটি মডেলে শনাক্তকরণের হার ৫১ শতাংশ থেকে বেড়ে ৯৬ শতাংশে দাঁড়ায়। আরআরসি বার্তা ফোন ও নেটওয়ার্কের মধ্যে রেডিও সংযোগ পরিচালনায় সহায়তা করে। তবে মিথ্যা সতর্কতার হারও ১.৪ শতাংশ থেকে বেড়ে ৫.৩ শতাংশ হয়, যা আগের হারের প্রায় চার গুণ।
নন-অ্যাকসেস স্ট্র্যাটাম বা এনএএস বার্তা বিশ্লেষণকারী একটি মডেলে শনাক্তকরণের হার ২৭ শতাংশ থেকে বেড়ে ৬৩ শতাংশ হয়। এনএএস সিগন্যালিং ফোন ও মোবাইল কোর নেটওয়ার্কের মধ্যে নিবন্ধন এবং চলাচলের মতো বিষয় সামলায়। এর মিথ্যা সতর্কতার হার ৪.৭ শতাংশ থেকে বেড়ে ৮.৮ শতাংশ হয়। সবচেয়ে কঠিন পরীক্ষায় এনএএস মডেলের মিথ্যা সতর্কতার হার ১৫ শতাংশে পৌঁছায়।
সহজ করে বললে, ৫.৩ শতাংশ মিথ্যা সতর্কতার হার মানে ওই পরীক্ষার পরিস্থিতিতে যাচাই করা প্রতি ১,০০০টি বৈধ উদাহরণের বিপরীতে প্রায় ৫৩টি সতর্কবার্তা, যেখানে ১.৪ শতাংশ হারে সংখ্যাটি প্রায় ১৪। ফলে কোনো ব্যক্তি বা ব্যবস্থাকে তদন্ত করতে হয় এমন স্বাভাবিক কার্যকলাপ বেড়ে যায়।
আরআরসি শনাক্তকরণ ব্যবস্থায় শনাক্তকরণের হার ৪৫ শতাংশ-পয়েন্ট বেড়েছে, আর এনএএস শনাক্তকরণ ব্যবস্থায় বেড়েছে ৩৬ শতাংশ-পয়েন্ট। তবে উভয় উন্নতির সঙ্গেই অতিরিক্ত মিথ্যা সতর্কতা এসেছে। তাই গবেষকেরা বলছেন, মূল্যায়নে শনাক্তকরণ ও মিথ্যা সতর্কতার হার একসঙ্গে দেখানো উচিত, যাতে দৈনন্দিন ব্যবহারে আক্রমণের বেশি ধরন শনাক্ত করা বাস্তবসম্মত কি না, ব্যবহারকারীরা তা বিচার করতে পারেন।
দক্ষিণ কোরিয়ার অভিজ্ঞতা গবেষণাটিকে জরুরি করেছে
অবৈধ সেলুলার সরঞ্জামের কারণে আর্থিক ক্ষতির ঘটনা দক্ষিণ কোরিয়ায় ঘটেছে। কেটি-কে ঘিরে একটি ঘটনার সরকারি তদন্তে ৩৬৮ জন ভুক্তভোগী এবং অনুমতি ছাড়া ছোট অঙ্কের পেমেন্ট থেকে প্রায় ২০ কোটি ওন ক্ষতির হিসাব পাওয়া যায়। ঘটনাটি ২০২৫ সালের আগস্টে জনসমক্ষে আসে।
এই ঘটনায় অবৈধ ফেমটোসেল ব্যবহৃত হয়েছিল। ফেমটোসেল হলো ছোট বেস স্টেশন, যা সাধারণত মোবাইল নেটওয়ার্কের কভারেজ বাড়াতে বা ট্রাফিকের চাপ কমাতে ব্যবহৃত হয়। ওই ঘটনায় আক্রমণকারীরা ব্যবহারকারীর তথ্য আটকাতে এবং অনুমতি ছাড়া চার্জ আদায় করতে নকল সরঞ্জাম ব্যবহার করে।
কিম ৮ এপ্রিল .হ্যাক কনফারেন্স ২০২৬-এ মোবাইল নেটওয়ার্ক পরীক্ষা নিয়ে আলোচনা করেন। তাঁর গবেষণাগারের কাজের মধ্যে ছিল একটি এলটিই স্নিফার, যা ফোন ও বেস স্টেশনের মধ্যে আদান-প্রদান করা রেডিও বার্তা শোনে। গবেষকেরা দেখতে পান, এনক্রিপশন ছাড়া পাঠানো তথ্য কোনো যন্ত্রের ভৌত অবস্থান শনাক্ত করতে সহায়তা করতে পারে।
শনাক্তকারী তথ্য ও সংযোগের বিবরণের মতো মেটাডেটা যোগাযোগের বর্ণনা দেয়, বার্তা বা কথোপকথনের শব্দ নয়। বার্তার বিষয়বস্তু এনক্রিপ্ট করা থাকলেও প্রকাশিত সংযোগ-তথ্য কোনো যন্ত্র ও তার চলাচল সম্পর্কে গুরুত্বপূর্ণ তথ্য জানাতে পারে।
গবেষণাগারটি ভুয়া জরুরি সতর্কবার্তা নিয়ে পরীক্ষাও চালায় এবং এসএমএস ব্লাস্টার আক্রমণ ও সিগওভার আক্রমণ পুনরায় তৈরি করতে ডেভিলরে ব্যবহার করে। সিগওভার আক্রমণে যন্ত্রকে ইন্টারনেট সেবা থেকে বিচ্ছিন্ন করা হয়। এসব প্রদর্শনী দেখায়, বিভ্রান্তিকর বার্তা থেকে ফোনের সংযোগে বিঘ্ন ঘটানো পর্যন্ত কী ধরনের পরিণতি পরীক্ষা করতে চাইছেন গবেষকেরা।
ব্যক্তিগত ৫জি নেটওয়ার্কও নজরদারিতে
কিমের এপ্রিলের উপস্থাপনায় উদ্বেগের বিষয় হিসেবে নির্দিষ্ট প্রতিষ্ঠান বা শিল্প স্থাপনার জন্য তৈরি ব্যক্তিগত ৫জি নেটওয়ার্কের কথাও আসে। প্রতিরক্ষা স্থাপনা, শিল্প কমপ্লেক্স ও চিকিৎসাপ্রতিষ্ঠান এর ব্যবহারকারী। ফলে যন্ত্র ও অবস্থান-সংক্রান্ত তথ্যের নিরাপত্তা বাস্তবিকভাবেই গুরুত্বপূর্ণ।
তিনি সতর্ক করেন, যন্ত্রের সফটওয়্যারের দুর্বলতা মোবাইল যোগাযোগের প্রক্রিয়ার দুর্বলতার সঙ্গে মিলে তথ্য আটকে নেওয়া বা ক্ষতিকর সফটওয়্যার প্রবেশ করানোর পথ তৈরি করতে পারে। তাঁর উদ্বেগের মধ্যে ছিল বেসব্যান্ড উপাদানও, যা যন্ত্রের সেলুলার রেডিও যোগাযোগ পরিচালনা করে।
গবেষণাগারটি তাদের স্নিফারের ৫জি সংস্করণ তৈরি করছিল, যা এপ্রিলের উপস্থাপনায় প্রায় ৯০ শতাংশ সম্পন্ন বলে জানানো হয়। কিম আরও উদ্বেগ প্রকাশ করেন, প্রকাশিত মেটাডেটা থেকে কোনো স্থাপনার ভেতরে যন্ত্রের উপস্থিতি ও অবস্থান অনুমান করা সম্ভব হতে পারে।
ডেভিলরের শনাক্তকরণ মূল্যায়ন এলটিইকে কেন্দ্র করে করা হয়েছে। পাশাপাশি ৫জি নিয়ে কাজটি দেখায়, নতুন নেটওয়ার্ক পর্যালোচনার পাশাপাশি এমন প্রযুক্তিও যাচাই করছে গবেষণাগার, যা এখনো মোবাইল ট্রাফিক বহন করে এবং বহু ৫জি নেটওয়ার্ককে সহায়তা দেয়।
নিয়ন্ত্রিত প্রবেশাধিকার ও পরবর্তী প্রকাশ্য উপস্থাপনা
আক্রমণকারীর আচরণ পুনরায় তৈরি করার সক্ষমতা অপব্যবহৃত হতে পারে বলে গবেষক দল নিয়ন্ত্রিত প্রবেশাধিকারের আওতায় যাচাই করা গবেষক ও প্রতিষ্ঠানের মধ্যেই ডেভিলরে ব্যবহারের সুযোগ সীমাবদ্ধ রেখেছে। যেসব মোবাইল অপারেটর, তদন্তকারী ও নির্মাতার বিস্তৃত সরঞ্জাম-আচরণের বিরুদ্ধে প্রতিরক্ষা পরীক্ষা করা দরকার, তাঁরা এর সম্ভাব্য ব্যবহারকারী।
রেহান্টার শনাক্তকরণ ব্যবস্থায় বাদ পড়া আক্রমণের ঘটনাগুলো দলটি ইলেকট্রনিক ফ্রন্টিয়ার ফাউন্ডেশনের সঙ্গে ভাগ করেছে। সংস্থাটি সেগুলো শনাক্ত করার উপায় নিয়ে কাজ করছে। মোবাইল অপারেটরদের বৈশ্বিক সংগঠন জিএসএমএও গবেষকদের তাদের ফ্রড অ্যান্ড সিকিউরিটি গ্রুপে ডেভিলরে উপস্থাপনের আমন্ত্রণ জানায়। সেখানে শিল্পখাত ও মানদণ্ড-সংশ্লিষ্ট প্রতিনিধিরা শনাক্তকরণ পদ্ধতি নিয়ে আলোচনা করেন।
গবেষণাটি আরএক্সিভে প্রকাশ করা হয়েছে এবং এসিএসএসি ২০২৬-এর জন্য গৃহীত হয়েছে। ৭–১১ ডিসেম্বর লস অ্যাঞ্জেলেসে সম্মেলন চলাকালে এটি উপস্থাপনের কথা রয়েছে। প্রধান প্রকাশ্য মাইলফলকগুলো কয়েক মাসজুড়ে বিস্তৃত:
- ৮ এপ্রিল, ২০২৬: .হ্যাক কনফারেন্স ২০২৬-এ কিম গবেষণাগারের মোবাইল নেটওয়ার্ক পরীক্ষার কাঠামো উপস্থাপন করেন।
- ৪ নভেম্বর, ২০২৬: KAIST ডেভিলরে এবং সাতটি শনাক্তকরণ ব্যবস্থার মূল্যায়নের কথা জানায়।
- ৭–১১ ডিসেম্বর, ২০২৬: লস অ্যাঞ্জেলেসে এসিএসএসি ২০২৬-এ গবেষণাটি উপস্থাপনের কথা রয়েছে।
কিমের দল এমন একটি শনাক্তকরণ ব্যবস্থাও তৈরি করছে, যা ফোন, মোবাইল অপারেটরের নেটওয়ার্ক এবং স্বতন্ত্র রেডিও স্নিফারের পর্যবেক্ষণ একত্র করে ভুয়া বেস স্টেশন শনাক্ত ও তার অবস্থান নির্ধারণ করবে। একটিমাত্র সতর্কসংকেতের ওপর নির্ভর না করে এই কাজে একাধিক পর্যবেক্ষণস্থলের তথ্য একত্র করা হচ্ছে।
পরীক্ষামূলক প্ল্যাটফর্মটির উদ্দেশ্য কিম এভাবে ব্যাখ্যা করেছেন:
বিদ্যমান শনাক্তকরণ ব্যবস্থাকে হারানোর জন্য ডেভিলরে তৈরি করা হয়নি। এটি প্রতিরক্ষাকারীদের সেই একই বিকল্প দেয়, যা আক্রমণকারীদের হাতে আগে থেকেই আছে, যাতে আক্রমণ ও প্রতিরক্ষা অবশেষে একসঙ্গে এগোতে পারে।
মূল বিষয়গুলো
- ডেভিলরে ভুয়া বেস স্টেশনের ২,৫৯২টি কনফিগারেশন পুনরায় তৈরি করে, প্রতিটিই বাস্তব স্মার্টফোনে পরীক্ষা করা হয়েছে।
- মূল্যায়ন করা সাতটি শনাক্তকরণ ব্যবস্থাই অন্তত ১৯২টি কনফিগারেশন ধরতে পারেনি, যা পরীক্ষার পরিসরের প্রায় ৭.৪ শতাংশ।
- পরিচিত সতর্কসংকেত এড়াতে আক্রমণকারীরা বার্তা, সংকেতের শক্তি ও তথ্য সংগ্রহের ধরন বদলাতে পারে।
- দুটি মেশিন লার্নিং মডেলকে নতুন করে প্রশিক্ষণ দেওয়ায় শনাক্তকরণ বেড়েছে, তবে বৈধ ট্রাফিকে মিথ্যা সতর্কতাও বেড়েছে।
- যাচাই করা ব্যবহারকারীদের জন্য ডেভিলরের প্রবেশাধিকার সীমিত, আর গবেষণাটি ডিসেম্বরে এসিএসএসি ২০২৬-এ উপস্থাপনের কথা রয়েছে।