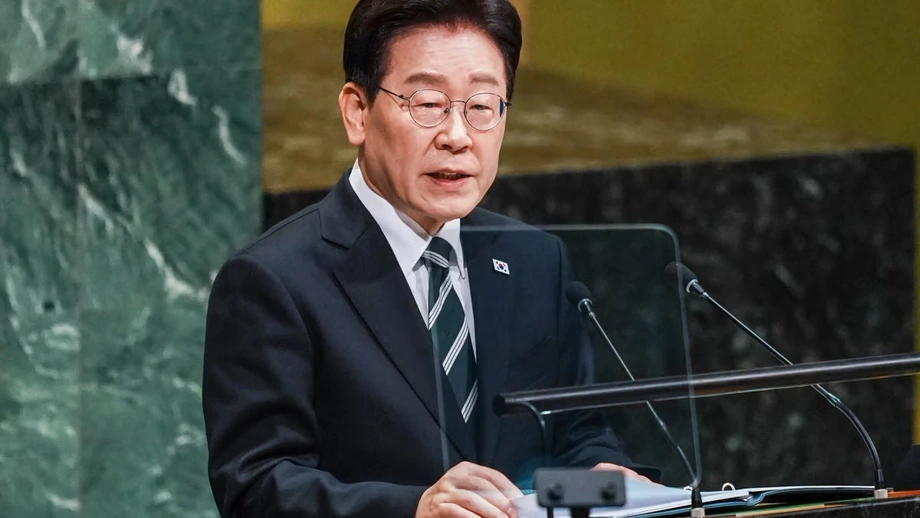
সাইবার প্রতিরক্ষা সমন্বয়ে একক কর্তৃপক্ষ চান লি
বাইন্যান্স থেকে ৬৩০ কোটি ডলার চুরির খবরের পর শক্তিশালী সাইবার নিরাপত্তা কর্তৃপক্ষ গঠনের বিষয়টি পর্যালোচনা করতে কর্মকর্তাদের নির্দেশ দিয়েছেন দক্ষিণ কোরিয়ার প্রেসিডেন্ট লি জে মিয়ং। একই সময়ে ২ হাজার ১০০টির বেশি সরকারি প্রতিষ্ঠান এবং গুরুত্বপূর্ণ বেসরকারি অবকাঠামোর প্রায় ১৭০টি স্থাপনায় নিরাপত্তা পরীক্ষা চলছে।
সূচিপত্র
- সাইবার প্রতিরক্ষা সমন্বয়ে একক কর্তৃপক্ষ চান লি
- বাইন্যান্স থেকে চুরির ঘটনা কেন সতর্কবার্তা হয়ে উঠল
- ঘটনাগুলো যেভাবে এগিয়েছে
- সাইবার নিরাপত্তা সমন্বয়ক এলে কী বদলাবে?
- সরকারি প্রতিষ্ঠান ও জরুরি নেটওয়ার্কে পরিদর্শন
- কোরীয় তথ্য ফাঁসে গ্রাহকের তথ্য নিয়ে উদ্বেগ
- অনলাইন ও অফলাইন ওয়ালেট কেন গুরুত্বপূর্ণ
- এআইয়ের অগ্রগতির সঙ্গে সুরক্ষা জোরদারের আহ্বান লির
- মূল বিষয়গুলো
৩ নভেম্বর সিউলে মন্ত্রিসভার বৈঠকে সরকারি মন্ত্রণালয় ও বেসরকারি কোম্পানিগুলোর মধ্যে সমন্বয় জোরদারের আহ্বান জানান লি। কোরীয় আর্থিক প্রতিষ্ঠানগুলোকে লক্ষ্য করে হামলা এবং অর্থায়ন, জ্বালানি ও যোগাযোগ নেটওয়ার্কের নিরাপত্তা নিয়ে বাড়তে থাকা উদ্বেগের প্রেক্ষাপটে তিনি এ প্রস্তাব দেন।
বিপদ আগেভাগে শনাক্ত করা এবং দ্রুত সতর্কবার্তা বিনিময়ের পক্ষে লি বর্তমান ব্যবস্থার দুর্বলতা তুলে ধরে বলেন:
পরিদর্শন ও ঘটনা ঘটার পর প্রতিক্রিয়াকে কেন্দ্র করে গড়ে ওঠা বর্তমান নিরাপত্তাব্যবস্থার স্পষ্ট সীমাবদ্ধতা দেখা যাচ্ছে।
প্রস্তাবিত সাইবার নিরাপত্তা সমন্বয়ক বর্তমানে একাধিক কর্তৃপক্ষের মধ্যে ভাগ করা কাজ তদারক করবেন। এ ক্ষেত্রে সমন্বয়ক বলতে কোনো নির্দিষ্ট নীতিক্ষেত্রে সমন্বয়ের জন্য ব্যাপক ক্ষমতাসম্পন্ন কর্মকর্তা বা প্রতিষ্ঠানকে বোঝানো হয়েছে। সরকার ও বেসরকারি প্রতিষ্ঠানগুলোকে নিয়ে একটি টাস্কফোর্স গঠনের বিষয়টিও বিবেচনা করতে কর্মকর্তাদের বলেছেন লি।
প্রস্তাবটি এখনো পর্যালোচনাধীন। এর কাঠামো কী হবে, বিদ্যমান সংস্থাগুলো থেকে কী ক্ষমতা দেওয়া হবে কিংবা কবে এটি গঠন করা হবে, সে বিষয়ে সরকার কোনো ঘোষণা দেয়নি।
বাইন্যান্স থেকে চুরির ঘটনা কেন সতর্কবার্তা হয়ে উঠল
২৯ অক্টোবর বাইন্যান্স থেকে প্রায় ৬৩০ কোটি ডলারের ডিজিটাল সম্পদ চুরি করে হামলাকারীরা তুলে নিয়েছে বলে খবর পাওয়া গেছে। দশটি ব্লকচেইনজুড়ে অনলাইন ওয়ালেটগুলো এ ঘটনায় ক্ষতিগ্রস্ত হয়। চুরি হওয়া অর্থের বেশির ভাগই প্রায় ২০ মিনিটের মধ্যে তুলে নেওয়া হয়। ক্রিপ্টোকারেন্সির লেনদেনের হিসাব রাখার ডিজিটাল নথিকে ব্লকচেইন বলা হয়।
লেনদেনের গতি ও বিস্তার লির আগাম সতর্কবার্তার ওপর জোর দেওয়ার কারণ বুঝতে সাহায্য করে। কয়েক মিনিটের মধ্যে একাধিক নেটওয়ার্কে হামলা ছড়িয়ে পড়লে সন্দেহজনক কার্যকলাপ শনাক্ত করা, সংশ্লিষ্ট কর্তৃপক্ষের সঙ্গে যোগাযোগ করা এবং আরও ক্ষতি ঠেকানোর জন্য প্রতিষ্ঠানগুলোর হাতে খুব কম সময় থাকে।
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান টিআরএম ঘটনাটিকে রেকর্ডে থাকা সবচেয়ে বড় ক্রিপ্টোকারেন্সি চুরি বলে বর্ণনা করেছে। খবর অনুযায়ী, চুরি হওয়া ৬৩০ কোটি ডলারের পরিমাণ ২০২৫ সালের ফেব্রুয়ারিতে বাইবিট থেকে চুরি হওয়া ১৫০ কোটি ডলারের প্রায় ৪.২ গুণ। নীতিনির্ধারণী আলোচনায় উল্লেখ করা ঘটনাটির ব্যাপকতা এতে স্পষ্ট হয়েছে।
৩১ অক্টোবর এফবিআই হামলার জন্য উত্তর কোরিয়াকে দায়ী করে এবং ট্রেডারট্রেইটর হ্যাকিং গোষ্ঠীকে শনাক্ত করে। উত্তর কোরিয়া দায় অস্বীকার করেছে। দেশটির নেতা কিম জং উনের বোন কিম ইয়ো জং অভিযোগটি নাকচ করে বলেন:
অযৌক্তিক কথাবার্তা, নতুন কিছু নয়।
শক্তিশালী প্রতিরক্ষার প্রয়োজনীয়তা নিয়ে আলোচনায় লি বাইন্যান্সের ঘটনার কথা উল্লেখ করলেও তাঁর বক্তব্যে উত্তর কোরিয়ার নাম বলেননি। সরকারি পরিষেবা ও ব্যবসাপ্রতিষ্ঠানজুড়ে সাইবার হুমকির জবাব কীভাবে দক্ষিণ কোরিয়ার সংগঠিত করা উচিত, তাঁর নির্দেশনায় মূলত সে বিষয়েই জোর দেওয়া হয়েছে।
ঘটনাগুলো যেভাবে এগিয়েছে
চুরির ঘটনা, যুক্তরাষ্ট্রের দায় আরোপ এবং লির নির্দেশনা কয়েক দিনের ব্যবধানে এসেছে। ক্রিপ্টোকারেন্সি এক্সচেঞ্জের বাইরেও আলোচনার পরিধি বাড়ায় দেশের ভেতরের তথ্য ফাঁসের ঘটনাগুলো বিষয়টির জরুরিতা বাড়িয়েছে।
- ফেব্রুয়ারি ২০২৫: বাইবিট থেকে প্রায় ১৫০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি হয়। বাইন্যান্সের ঘটনার ব্যাপকতা বোঝাতে এ ঘটনাটির সঙ্গে তুলনা করা হয়েছে।
- ২৯ অক্টোবর: দশটি ব্লকচেইনজুড়ে বাইন্যান্সের ওয়ালেট থেকে প্রায় ৬৩০ কোটি ডলার তুলে নেয় হামলাকারীরা বলে খবর পাওয়া গেছে।
- ৩১ অক্টোবর: বাইন্যান্সে হামলার জন্য উত্তর কোরিয়াকে দায়ী করে এফবিআই।
- ৩ নভেম্বর: মন্ত্রিসভার বৈঠকে সাইবার নিরাপত্তা কর্তৃপক্ষ গঠন এবং প্রতিরোধমূলক ব্যবস্থা জোরদারের বিষয়টি পর্যালোচনা করতে কর্মকর্তাদের নির্দেশ দেন লি।
দক্ষিণ কোরিয়ার কর্তৃপক্ষ সরকারি প্রতিষ্ঠান ও গুরুত্বপূর্ণ বেসরকারি স্থাপনাগুলোতেও নিরাপত্তা পর্যালোচনা চালাচ্ছিল। সাইবার নিরাপত্তার দায়িত্ব কীভাবে সাজানো হবে, সে বিষয়ে দীর্ঘমেয়াদি পরিবর্তন পর্যালোচনার পাশাপাশি এসব পরীক্ষা তাৎক্ষণিক পদক্ষেপ হিসেবে নেওয়া হয়েছে।
সাইবার নিরাপত্তা সমন্বয়ক এলে কী বদলাবে?
লির প্রস্তাবে একটি বাস্তব সমস্যার সমাধানের কথা বলা হয়েছে: বিভিন্ন দায়িত্ব থাকা একাধিক প্রতিষ্ঠানের মধ্যে নিরাপত্তার দায়িত্ব ভাগ করা। জাতীয় গোয়েন্দা সংস্থা, বিজ্ঞান মন্ত্রণালয় এবং আর্থিক নিয়ন্ত্রকেরা ইতিমধ্যে প্রতিক্রিয়ার বিভিন্ন অংশে যুক্ত রয়েছেন।
সমন্বয়কারী কর্তৃপক্ষ এসব কাজকে সরকার ও বেসরকারি কোম্পানিজুড়ে একটি অভিন্ন কাঠামোর আওতায় আনবে। হামলার লক্ষণ শনাক্ত করা, সে তথ্য ছড়িয়ে দেওয়া এবং ক্ষয়ক্ষতি বাড়ার আগেই প্রতিক্রিয়া সংগঠিত করতে সক্ষম ব্যবস্থা গড়ে তোলার আহ্বান জানিয়েছেন লি।
একটি প্রতিষ্ঠানের শনাক্ত করা সতর্কবার্তা অন্য প্রতিষ্ঠানের জন্যও গুরুত্বপূর্ণ হতে পারে। উদাহরণস্বরূপ, অনুপ্রবেশের চেষ্টার তথ্য অন্য প্রতিষ্ঠানগুলোকে একই ধরনের তৎপরতার মুখে পড়েছে কি না, তা যাচাই করতে সাহায্য করতে পারে। লির বর্ণিত প্রতিরোধব্যবস্থার কেন্দ্রে রয়েছে দ্রুত তথ্য বিনিময়।
প্রস্তাবিত সরকারি-বেসরকারি টাস্কফোর্স সরকারি সমন্বয়ের সঙ্গে আর্থিক পরিষেবা ও অন্যান্য জরুরি নেটওয়ার্ক পরিচালনাকারী ব্যবসাপ্রতিষ্ঠানগুলোর সংযোগ ঘটাবে। এর সদস্য কারা হবেন এবং দায়িত্ব কী হবে, তা কর্মকর্তাদের এখনো নেওয়া হয়নি এমন সিদ্ধান্তের ওপর নির্ভর করবে।
সরকারি প্রতিষ্ঠান ও জরুরি নেটওয়ার্কে পরিদর্শন
২ হাজার ১০০টির বেশি মন্ত্রণালয়, স্থানীয় সরকার ও সরকারি প্রতিষ্ঠানে জরুরি নিরাপত্তা পরীক্ষা চালানোর নির্দেশ দিয়েছে জাতীয় গোয়েন্দা সংস্থা। বিজ্ঞান মন্ত্রণালয় আর্থিক ও টেলিযোগাযোগ সেবাদাতাসহ গুরুত্বপূর্ণ বেসরকারি অবকাঠামোর প্রায় ১৭০টি স্থাপনা পর্যালোচনা করছে।
অগ্রাধিকার ক্ষেত্র হিসেবে অর্থায়ন, জ্বালানি এবং তথ্য ও যোগাযোগ খাতের কথা উল্লেখ করেছেন লি। বড় রাষ্ট্রীয় প্রতিষ্ঠান ও অবকাঠামোর দুর্বলতা দূর করতে কর্মকর্তাদের নির্দেশ দিয়েছেন তিনি। এর মাধ্যমে সাইবার নিরাপত্তাকে মানুষের দৈনন্দিন জীবনের জরুরি পরিষেবাগুলোর সঙ্গে যুক্ত করেছেন।
আর্থিক নেটওয়ার্ক লেনদেন এবং অর্থে প্রবেশাধিকার নিশ্চিত করে। যোগাযোগ নেটওয়ার্ক মানুষ, কোম্পানি ও সরকারি প্রতিষ্ঠানের মধ্যে তথ্য আদান-প্রদান করে। জ্বালানি অবকাঠামো বিদ্যুৎ ও অন্যান্য জরুরি সরবরাহ নিশ্চিত করে। ডিজিটাল সম্পদ ও ব্যক্তিগত তথ্যের সুরক্ষার পাশাপাশি এসব পরিষেবা রক্ষার ওপরও লির নির্দেশনায় গুরুত্ব দেওয়া হয়েছে।
তাৎক্ষণিক প্রতিক্রিয়ার অংশ হিসেবে পরিদর্শন চলছে। আরও বিস্তৃত সংস্কারে শক্তিশালী সমন্বয় ও আগাম পদক্ষেপ যুক্ত হবে, যাতে কর্তৃপক্ষ ঘটনা ঘটে যাওয়ার পর তদন্তের পাশাপাশি সতর্কসংকেত দেখা দিলেও ব্যবস্থা নিতে পারে।
কোরীয় তথ্য ফাঁসে গ্রাহকের তথ্য নিয়ে উদ্বেগ
মিরে অ্যাসেট গ্লোবাল ইনভেস্টমেন্টস, ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বিথাম্ব এবং দাইশিন সিকিউরিটিজ সম্প্রতি গ্রাহকের তথ্যসংশ্লিষ্ট হ্যাকিংয়ের ঘটনায় ক্ষতিগ্রস্ত হয়েছে। এসব ঘটনায় ক্রিপ্টোকারেন্সি চুরির পাশাপাশি ব্যক্তিগত তথ্য ব্যবস্থাপনার বিষয়টিও সরকারের আলোচনায় এসেছে।
ক্ষতিগ্রস্ত গ্রাহকদের জন্য অর্থ ও তথ্যের ঝুঁকি ভিন্ন। চুরি হওয়া সম্পদ কোনো এক্সচেঞ্জকে প্রতিস্থাপন করতে হতে পারে। আর তথ্য ফাঁসের শিকার ব্যবসাপ্রতিষ্ঠানকে ব্যবহারকারীদের সংরক্ষিত তথ্য প্রকাশ হয়ে যাওয়ার বিষয়টি সামলাতে হয়। লির প্রস্তাবিত কাঠামো এক ধরনের ক্ষতির ওপর মনোযোগ না দিয়ে বিভিন্ন প্রতিষ্ঠানের নিরাপত্তা নিয়ে কাজ করবে।
প্রেসিডেন্ট যে উড়োজাহাজে যাতায়াত করেন, সেটির যাত্রীতালিকা ফাঁসের খবরের পরও এ আলোচনা হয়েছে। ওই ঘটনা আর্থিক কোম্পানির বাইরেও রাষ্ট্রীয় কার্যক্রমসংশ্লিষ্ট তথ্য নিয়ে উদ্বেগ বাড়িয়েছে।
প্রস্তুতি যাচাই করতে পাঁচটি ক্রিপ্টোকারেন্সি এক্সচেঞ্জের প্রতিনিধিদের তলব করেছে আর্থিক পরিষেবা কমিশন। এক্সচেঞ্জগুলো হলো আপবিট, বিথাম্ব, কয়নওয়ান, ডিজিটালএক্স ও গোপ্যাক্স। বৈঠকগুলোতে দেশীয় লেনদেন প্ল্যাটফর্মগুলোকে বাইন্যান্সের ঘটনা এবং সাম্প্রতিক কোরীয় তথ্য ফাঁসের জবাবদিহির আওতায় আনা হয়েছে।
অনলাইন ও অফলাইন ওয়ালেট কেন গুরুত্বপূর্ণ
কোরীয় এক্সচেঞ্জগুলোকে গ্রাহকদের ক্রিপ্টোকারেন্সির অন্তত ৮০ শতাংশ কোল্ড ওয়ালেটে রাখতে হয়। এসব ওয়ালেটে লেনদেন অনুমোদনের জন্য প্রয়োজনীয় ডিজিটাল পরিচয়পত্র অফলাইনে রাখা হয়, ফলে ইন্টারনেট সংযোগের মাধ্যমে হামলার ঝুঁকি কমে।
হট ওয়ালেট ইন্টারনেটের সঙ্গে যুক্ত থাকে এবং এক্সচেঞ্জগুলোকে সহজে লেনদেন প্রক্রিয়াকরণে সাহায্য করে। খবর অনুযায়ী, বাইন্যান্স থেকে চুরির ঘটনায় হট ওয়ালেট ব্যবহৃত হয়েছিল। এক্সচেঞ্জগুলো কীভাবে নিরাপত্তা পরিচালনা করে, তা বুঝতে অনলাইন প্রবেশাধিকার ও অফলাইন সংরক্ষণের পার্থক্য তাই গুরুত্বপূর্ণ।
কোরিয়ার নিয়ম অনুযায়ী, গ্রাহকদের ক্রিপ্টোকারেন্সির অন্তত পাঁচ ভাগের চার ভাগ কোল্ড স্টোরেজে রাখতে হয়। এই ন্যূনতম পরিমাণের বাইরে সর্বোচ্চ এক ভাগ রাখা যেতে পারে। এই হিসাব সংরক্ষণের নিয়ম বোঝায়; তবে ওয়ালেটে প্রবেশাধিকার, লেনদেন অনুমোদন এবং এক ওয়ালেট থেকে অন্য ওয়ালেটে সম্পদ সরানোর বিষয়েও এক্সচেঞ্জ পরিচালকদের নিয়ন্ত্রণব্যবস্থা প্রয়োজন।
ক্ষতির পর এক্সচেঞ্জ কীভাবে সাড়া দেয়, তার ওপরও গ্রাহকেরা নির্ভর করেন। বাইন্যান্স জানিয়েছে, তারা পরিষেবা পুনরায় চালু করেছে এবং নিজেদের রিজার্ভ থেকে চুরি হওয়া অর্থের প্রায় ৯৫ শতাংশ দিয়ে ক্ষতি পূরণ করেছে। খবর অনুযায়ী, ৬৩০ কোটি ডলারের চুরির ক্ষেত্রে এই অংশের পরিমাণ দাঁড়াবে প্রায় ৫৯৯ কোটি ৫০ লাখ ডলার।
হ্যাকিংয়ের পর গ্রাহকদের ক্ষতিপূরণের বিষয়টি দক্ষিণ কোরিয়ার প্রস্তাবিত ডিজিটাল অ্যাসেট বেসিক অ্যাক্টে অন্তর্ভুক্ত করা হবে, তবে আইনটি পাস হয়নি। তাই ক্ষতিপূরণের বিষয়টি গ্রাহকদের অধিকাংশ সম্পদ অফলাইনে রাখার বিদ্যমান নিয়ম থেকে আলাদা নীতিগত প্রশ্ন। একটির বিষয় সম্পদ কীভাবে সংরক্ষণ করা হয়; অন্যটি গ্রাহক ক্ষতিগ্রস্ত হলে কে অর্থ দেবে।
এআইয়ের অগ্রগতির সঙ্গে সুরক্ষা জোরদারের আহ্বান লির
লি সতর্ক করে বলেছেন, কৃত্রিম বুদ্ধিমত্তার অগ্রগতির ফলে হ্যাকিংয়ের পদ্ধতি আরও অত্যাধুনিক ও ব্যাপক হয়ে উঠছে। এসব পদ্ধতির বিকাশের সঙ্গে সঙ্গে নিরাপত্তাব্যবস্থাকে দুর্বলতা শনাক্ত করতে এবং হামলার প্রাথমিক লক্ষণে সাড়া দিতে হবে বলে তিনি মত দিয়েছেন।
বদলে যাওয়া হুমকির পরিবেশ ব্যাখ্যা করতে তিনি কৃত্রিম বুদ্ধিমত্তার কথা উল্লেখ করেছেন। শুধু পরিদর্শনের ওপর নির্ভর না করে প্রযুক্তি, সরকারি প্রতিষ্ঠান ও জনসচেতনতাজুড়ে প্রতিরোধমূলক ব্যবস্থা নেওয়ার আহ্বান জানানো হয়েছে তাঁর নির্দেশনায়।
দক্ষিণ কোরিয়ার সেমিকন্ডাক্টর ও এআই খাতে উচ্চাকাঙ্ক্ষার সঙ্গেও সাইবার নিরাপত্তাকে যুক্ত করেছেন লি। প্রেসিডেন্ট বলেছেন, ডিজিটাল প্রতিযোগিতায় এগিয়ে থাকতে হলে এসব শিল্পে অগ্রগতির পাশাপাশি শক্তিশালী সুরক্ষা প্রয়োজন:
ডিজিটাল যুগে নেতৃত্ব দিতে হলে সেমিকন্ডাক্টর ও এআইয়ের পাশাপাশি বিশ্বমানের সাইবার নিরাপত্তা সক্ষমতাও আমাদের থাকতে হবে।
সরকারি সংস্থা ও কোম্পানিগুলোর তাৎক্ষণিক কাজ হলো দুর্বলতা পরীক্ষা করা এবং দ্রুত সতর্কবার্তা বিনিময়ের প্রস্তুতি নেওয়া। বড় সিদ্ধান্তটি হলো, নতুন সমন্বয়কারী সংস্থা নিরাপত্তার দায়িত্বে থাকা বিদ্যমান প্রতিষ্ঠানগুলোর ওপর কতটা কর্তৃত্ব পাবে।
গ্রাহকদের জন্য সবচেয়ে প্রত্যক্ষ উদ্বেগ হলো ব্যক্তিগত তথ্যের নিরাপত্তা, আর্থিক পরিষেবায় অব্যাহত প্রবেশাধিকার এবং চুরির পর ক্ষতিপূরণ। প্রস্তাবিত সাইবার নিরাপত্তা কর্তৃপক্ষ এবং পাসের অপেক্ষায় থাকা ডিজিটাল সম্পদবিষয়ক আইন এসব উদ্বেগের ভিন্ন ভিন্ন দিক নিয়ে কাজ করবে।
মূল বিষয়গুলো
- সরকারি সংস্থা ও বেসরকারি প্রতিষ্ঠানগুলোর সমন্বয়ে সাইবার নিরাপত্তা কর্তৃপক্ষ গঠনের বিষয়টি পর্যালোচনার নির্দেশ দিয়েছেন লি।
- ২৯ অক্টোবর বাইন্যান্স থেকে ৬৩০ কোটি ডলার চুরির খবর এবং কোরীয় আর্থিক প্রতিষ্ঠানে সাম্প্রতিক তথ্য ফাঁসের পর এ প্রস্তাব এসেছে।
- বাইন্যান্সে হামলার জন্য উত্তর কোরিয়াকে দায়ী করেছে এফবিআই; উত্তর কোরিয়া দায় অস্বীকার করেছে।
- ২ হাজার ১০০টির বেশি সরকারি প্রতিষ্ঠান এবং গুরুত্বপূর্ণ বেসরকারি অবকাঠামোর প্রায় ১৭০টি স্থাপনায় নিরাপত্তা পরীক্ষা চলছে।
- কোরীয় এক্সচেঞ্জগুলোকে গ্রাহকদের ক্রিপ্টোকারেন্সির অন্তত ৮০ শতাংশ কোল্ড ওয়ালেটে রাখতে হয়।
- ডিজিটাল অ্যাসেট বেসিক অ্যাক্ট এখনো পাস হয়নি এবং প্রস্তাবিত সাইবার নিরাপত্তা সংস্থা গঠনের কোনো সময়সূচি ঘোষণা করা হয়নি।