তথ্য ফাঁসের পর গ্রাহকদের আর্থিক ক্ষতি
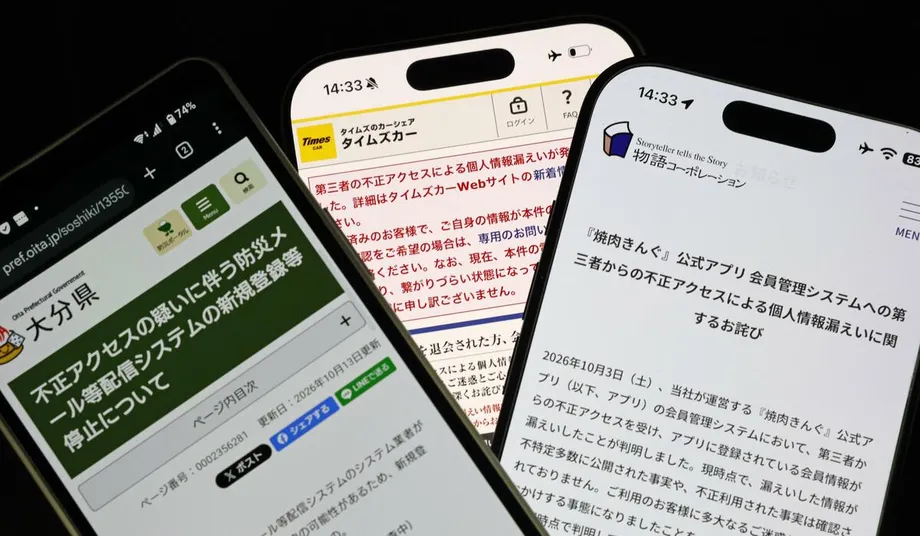
কোম্পানিগুলোর ওপর হামলায় ব্যক্তিগত তথ্য ফাঁস হওয়া এবং অননুমোদিত আর্থিক লেনদেনে কিছু গ্রাহকের ক্ষতির আশঙ্কা তৈরি হওয়ার পর জাপান ২ নভেম্বর থেকে শুরু হওয়া সপ্তাহের শেষ নাগাদ জরুরি সাইবার নিরাপত্তা প্যাকেজ তৈরি করবে বলে জানিয়েছেন প্রধানমন্ত্রী সানায়ে তাকাইচি। ২০২৬ সালের ২৬ অক্টোবর তিনি এ কথা বলেন।
সূচিপত্র
- তথ্য ফাঁসের পর গ্রাহকদের আর্থিক ক্ষতি
- জরুরি প্যাকেজে কী কী থাকবে
- কেন এত মন্ত্রণালয় যুক্ত
- জিএমওর তথ্য ফাঁস কীভাবে ট্রেডিং অ্যাকাউন্টে পৌঁছাল
- ক্ষতিপূরণ ও ব্যবহারকারীদের বিরুদ্ধে হুমকি
- সক্রিয় সাইবার প্রতিরক্ষা আইনে কী ক্ষমতা দেওয়া হয়েছে
- হস্তক্ষেপের সিদ্ধান্ত নেবে কে
- প্রতিরক্ষা পরীক্ষা ও হামলার তদন্ত
- জরুরি পদক্ষেপের পেছনের তারিখগুলো
- মূল বিষয়গুলো
জিএমও ইন্টারনেট গ্রুপের তথ্য ফাঁসের ঘটনার পর এ ঘোষণা আসে। প্রতিষ্ঠানটি জানিয়েছে, ২৬,৭৩৯টি সার্ভার সম্ভাব্যভাবে আক্রান্ত হয়েছে। এর সঙ্গে জাপান ও বিদেশের ৭০টির বেশি সিকিউরিটিজ প্রতিষ্ঠান, বৈদেশিক মুদ্রা সরবরাহকারী এবং অন্যান্য ব্যবসার ট্রেডিং অ্যাকাউন্ট জড়িত। কানাগাওয়া প্রিফেকচারের এক গ্রাহক জানান, অননুমোদিত বৈদেশিক মুদ্রার লেনদেনে তাঁর ৬০ লাখ ইয়েনের বেশি ক্ষতি হয়েছে।
তাকাইচি টোকিওতে তাঁর কার্যালয়ে সাইবার নিরাপত্তাবিষয়ক সংশ্লিষ্ট মন্ত্রীদের নিয়ে সরকারের প্রথম বৈঠক করেন। তিনি সমন্বিত পদক্ষেপ নেওয়ার আহ্বান জানান। এর মধ্যে হামলাকারীদের সিস্টেমে প্রবেশ করে হুমকি নিষ্ক্রিয় করতে নতুন আইনি ক্ষমতা ব্যবহার এবং জাপানি ব্যবসাপ্রতিষ্ঠানে আরও জোরালো পরীক্ষা ও নজরদারির বিষয়ও থাকতে পারে।
চিফ ক্যাবিনেট সেক্রেটারি মিনোরু কিহারার ২৬ অক্টোবরের ব্রিফিংয়ে সন্ধ্যা ৬টায় বৈঠকের ঘোষণা দেওয়া হয়। এতে সরকারের মূল উদ্বেগ তুলে ধরা হয়: বড় ধরনের তথ্য ফাঁসের পর চুরি করা তথ্যের অপব্যবহারে আরও ক্ষতি হচ্ছে। মন্ত্রণালয়গুলো অতিরিক্ত পদক্ষেপ এবং আরও ঘনিষ্ঠ সহযোগিতা নিয়ে আলোচনা করবে।
বৈঠকের পর তাকাইচি জরুরি পদক্ষেপের প্রয়োজনীয়তা তুলে ধরে বলেন, ফাঁস হওয়া তথ্য সংশ্লিষ্ট ব্যক্তিদের বিরুদ্ধে ব্যবহার করা হলে ক্ষতি হয়।
"ফাঁস হওয়া তথ্যের অপব্যবহারে নাগরিকদের ক্ষতির আশঙ্কা বাড়ছে, পরিস্থিতি গুরুতর। আমাদের জরুরিভাবে প্রতিরোধমূলক ব্যবস্থা জোরদার করতে হবে," তিনি বলেন।
তাৎক্ষণিক কাজটি শুধু আক্রান্ত কম্পিউটার মেরামতের চেয়ে বিস্তৃত। চুরি করা তথ্য কীভাবে গ্রাহকদের অর্থ ঝুঁকিতে ফেলতে পারে, ব্যবসাপ্রতিষ্ঠানগুলো কীভাবে অনুপ্রবেশ শনাক্ত করবে এবং হামলাকারীর বিরুদ্ধে কখন রাষ্ট্রের হস্তক্ষেপ করা উচিত—মন্ত্রীদের এসব বিষয় মোকাবিলা করতে হবে।
জরুরি প্যাকেজে কী কী থাকবে
জাপানের প্রতিরক্ষা জোরদারে জেনারেটিভ কৃত্রিম বুদ্ধিমত্তা ব্যবহার করে সিমুলেটেড হামলা এবং ক্ষুদ্র ও মাঝারি প্রতিষ্ঠানের আওতাভুক্ত একটি নজরদারি নেটওয়ার্ক গড়ে তোলার কথা বলেছেন তাকাইচি। জেনারেটিভ এআই লেখা বা কম্পিউটার কোডের মতো বিষয়বস্তু তৈরি করে; নিয়ন্ত্রিত নিরাপত্তা পরীক্ষায় এটি দিয়ে হামলার পরিস্থিতি তৈরি করে দেখা যায়, কোনো সিস্টেম কীভাবে সাড়া দেয়।
সিমুলেটেড হামলা হলো অনুমোদিত মহড়া। অপরাধীরা কাজে লাগানোর আগে নিরাপত্তা দল দুর্বল দিকগুলো খুঁজে বের করার চেষ্টা করে। নজরদারি নেটওয়ার্কের উদ্দেশ্য আলাদা: এটি সন্দেহজনক কার্যকলাপের ওপর নজর রাখে, যাতে সংস্থাগুলো অনুপ্রবেশ শনাক্ত করে ব্যবস্থা নিতে পারে।
ছোট ব্যবসাপ্রতিষ্ঠান পর্যন্ত প্রস্তাবিত ব্যবস্থার আওতা বাড়ানো গুরুত্বপূর্ণ, কারণ সরকারের পদক্ষেপ শুধু বড় কোম্পানি ও সরকারি সংস্থার মধ্যে সীমাবদ্ধ রাখার পরিকল্পনা নেই। হামলা শনাক্ত ও সতর্কবার্তা আদান-প্রদানে আরও বেশি ব্যবসাপ্রতিষ্ঠানকে সমন্বিত উদ্যোগে যুক্ত করা হবে।
তাকাইচি মন্ত্রীদের দ্রুত এসব পদক্ষেপ ও এর অর্থায়ন পর্যালোচনার নির্দেশ দেন। কাজ এগিয়ে নিতে সরকারের সব সক্ষমতা একত্র করারও আহ্বান জানান তিনি। প্যাকেজের বাজেট, বিস্তারিত নজরদারি ব্যবস্থা এবং প্রকাশের সুনির্দিষ্ট তারিখ এখনো ঘোষণা করা হয়নি।
কেন এত মন্ত্রণালয় যুক্ত
কিহারার ঘোষণায় সাইবার নিরাপত্তা, পুলিশ, অর্থ, যোগাযোগ, শিল্প, পরিবহন ও প্রতিরক্ষার দায়িত্বে থাকা ব্যক্তিদের অংশগ্রহণের কথা বলা হয়। তাকাইচি ও কিহারা ছাড়াও তালিকায় ছিলেন সাইবার নিরাপত্তামন্ত্রী তোশিহারু ফুরুকাওয়া, জাতীয় জননিরাপত্তা কমিশনের চেয়ারম্যান ইয়াসুহিরো হানাশি এবং প্রতিরক্ষামন্ত্রী শিনজিরো কোইজুমি।
বিভিন্ন দায়িত্বের পরিসর সমস্যাটির ভিন্ন ভিন্ন দিক তুলে ধরে। সার্ভার সরবরাহকারীর ওপর হামলায় আর্থিক প্রতিষ্ঠানের গ্রাহকদের ব্যবহৃত তথ্য ফাঁস হতে পারে। পুলিশ অপরাধ তদন্ত করতে পারে, আর নতুন কাঠামোর আওতায় সাইবার হুমকি মোকাবিলায় প্রতিরক্ষা কর্তৃপক্ষেরও দায়িত্ব রয়েছে।
২৬ অক্টোবরের বৈঠকের উদ্দেশ্য ছিল মন্ত্রীদের মধ্যে চলমান ঘটনাগুলো সম্পর্কে অভিন্ন ধারণা তৈরি করা এবং তাঁদের দপ্তরগুলোর সহযোগিতা জোরদার করা। এর আগে ২৩ অক্টোবর ক্ষমতাসীন লিবারেল ডেমোক্রেটিক পার্টির সাইবার নিরাপত্তা কৌশলবিষয়ক সদর দপ্তর তাকাইচির কাছে প্রস্তাব জমা দিয়েছিল।
দলটি প্রধানমন্ত্রীর কার্যালয়ের অধীনে একটি বিশেষ প্রতিক্রিয়া সদর দপ্তর গঠন, বিশেষ করে তালিকাভুক্ত কোম্পানিগুলোর শীর্ষ নির্বাহীদের মধ্যে সচেতনতা বাড়ানো এবং সাইবার নিরাপত্তা পেশাজীবীদের নিয়োগ ও প্রশিক্ষণ জোরদারের আহ্বান জানিয়েছে। তাকাইচি তাঁর কার্যালয়ের নেতৃত্বে সাইবার নিরাপত্তা নিয়ে কাজ করার অঙ্গীকার করেছেন।
জিএমওর তথ্য ফাঁস কীভাবে ট্রেডিং অ্যাকাউন্টে পৌঁছাল
২৪ অক্টোবর জিএমও স্বীকার করে, দূরবর্তী সার্ভারে প্রবেশাধিকার ভাড়া দেওয়ার সেবা Onamae.com Desktop Cloud থেকে তথ্য চুরি হয়ে থাকতে পারে। গ্রাহকেরা স্বয়ংক্রিয় বৈদেশিক মুদ্রা লেনদেনের জন্য এ সেবা ব্যবহার করেন। এতে বাড়ির কম্পিউটারের ওপর নির্ভর না করে দূরবর্তী কম্পিউটারে ট্রেডিং সফটওয়্যার চালানো যায়।
বৈদেশিক মুদ্রার মার্জিন ট্রেডিং, যা সাধারণত এফএক্স ট্রেডিং নামে পরিচিত, এতে লেনদেনের পুরো মূল্যের কেবল একটি অংশ জমা রেখে মুদ্রার দামের ওঠানামার ওপর অবস্থান নেওয়া হয়। লেনদেন বিপরীত দিকে গেলে গ্রাহকের বড় ধরনের ক্ষতি হতে পারে। এ ঘটনায় গ্রাহকেরা অভিযোগ করেন, তাঁদের অনুমতি ছাড়াই লেনদেন করা হয়েছে।
জিএমও জানায়, তাদের সার্ভারে থাকা ট্রেডিং অ্যাকাউন্ট-সংশ্লিষ্ট পাসওয়ার্ড ও অন্যান্য তথ্য তৃতীয় পক্ষ দেখে থাকতে পারে। সম্ভাব্যভাবে ফাঁস হওয়া তথ্যের আওতায় ৭০টির বেশি প্রতিষ্ঠানের অ্যাকাউন্ট-সংশ্লিষ্ট ২৬,৭৩৯টি সার্ভার রয়েছে। কতজন গ্রাহকের আর্থিক ক্ষতি হয়েছে বা তাঁদের সম্মিলিত ক্ষতির পরিমাণ কত, তার নিশ্চিত হিসাব প্রতিষ্ঠানটি দেয়নি।
কানাগাওয়া প্রিফেকচারের ৪৪ বছর বয়সী এক অফিসকর্মী জানান, ২১ অক্টোবর অননুমোদিত লেনদেনে তাঁর ৬০ লাখ ইয়েনের বেশি ক্ষতি হয়েছে। নিজের প্রতিক্রিয়া তিনি সংক্ষেপে এভাবে বর্ণনা করেন:
"আমি আতঙ্কিত হয়ে পড়েছিলাম," তিনি বলেন।
পরে ওই গ্রাহক "Hacking Team" পরিচয় দেওয়া এক প্রেরকের কাছ থেকে ইমেইল পান। এতে দাবি করা হয়, তাঁর অ্যাকাউন্টের ব্যালান্স মুছে ফেলা হয়েছে। তাঁর অভিজ্ঞতা দেখায়, ফাঁস হওয়া তথ্যের অপব্যবহারকে সরকার কেন মানুষের অর্থের জন্য তাৎক্ষণিক হুমকি হিসেবে দেখছে; একই সঙ্গে এটি তথ্য সংরক্ষণকারী কোম্পানিগুলোর জন্যও সমস্যা।
ক্ষতিপূরণ ও ব্যবহারকারীদের বিরুদ্ধে হুমকি
জিএমও জানিয়েছে, ক্ষতিগ্রস্ত সেবার প্রত্যেক ব্যবহারকারীকে ৫,০০০ ইয়েন দেওয়া হবে, যাঁদের কোনো আর্থিক ক্ষতি হয়নি তাঁরাও এর অন্তর্ভুক্ত। অননুমোদিত প্রবেশের কারণে হয়েছে বলে প্রতিষ্ঠানটি নির্ধারণ করবে, এমন ক্ষতির জন্যও ক্ষতিপূরণের প্রতিশ্রুতি দিয়েছে। তাই সাধারণ অর্থপ্রদান ও ক্ষতিপূরণ প্রক্রিয়া ভিন্ন ভিন্ন গোষ্ঠীর জন্য: সেবার সব ব্যবহারকারী অর্থ পাবেন, আর ট্রেডিংয়ে ক্ষতির ক্ষেত্রে মূল্যায়ন প্রয়োজন হবে।
জিএমওর প্রধান নির্বাহী মাসাতোশি কুমাগাই ২৫ অক্টোবর একটি ব্লগ পোস্টে গ্রাহকদের সুরক্ষা দিতে ব্যর্থ হওয়ায় ক্ষমা চান এবং ক্ষতিপূরণের প্রতিশ্রুতি দেন। সক্রিয় সাইবার প্রতিরক্ষা ব্যবস্থা ব্যবহারের জন্যও তিনি সরকারের প্রতি আহ্বান জানান।
জিএমও জানায়, সন্দেহভাজন হামলাকারী অর্থ দাবি করেছে এবং কোম্পানি ও গ্রাহকদের তথ্য প্রকাশের হুমকি দিয়েছে। অর্থ দিলেও গ্রাহকেরা কেন ঝুঁকিতে থাকবেন, তা ব্যাখ্যা করে প্রতিষ্ঠানটি:
"আমরা দাবি মেনে নিলেও সংগৃহীত তথ্য মুছে ফেলা হবে বা এর অপব্যবহার ঠেকানো যাবে, এমন কোনো নিশ্চয়তা নেই," জিএমও জানায়।
২৪ অক্টোবর হামলার সঙ্গে জড়িত বলে ধারণা করা এক ব্যক্তি অনলাইনেও গ্রাহকদের কম্পিউটারে র্যানসমওয়্যার হামলা চালানোর হুমকি দেয়। র্যানসমওয়্যার হলো ক্ষতিকর সফটওয়্যার, যা ফাইল বা সিস্টেমে প্রবেশ আটকে দিয়ে অর্থ দাবি করতে পারে। জিএমও ব্যবহারকারীদের তথ্যের ব্যাকআপ রাখতে এবং ভাইরাস স্ক্যান চালাতে বলেছে।
সক্রিয় সাইবার প্রতিরক্ষা আইনে কী ক্ষমতা দেওয়া হয়েছে
জাপানের সক্রিয় সাইবার প্রতিরক্ষা আইন ২০২৫ সালের মে মাসে পার্লামেন্টে পাস হয় এবং ২০২৬ সালের ১ অক্টোবর কার্যকর হয়। এর ‘অ্যাক্সেস নিউট্রালাইজেশন’ বিধান কর্তৃপক্ষকে হামলাকারীদের সিস্টেমে প্রবেশ করে সাইবার হুমকির উৎসেই তা থামানোর পদক্ষেপ নেওয়ার অনুমতি দেয়।
এই পদ্ধতি কোনো ভুক্তভোগীর নিজস্ব কম্পিউটার রক্ষার গণ্ডি ছাড়িয়ে যায়। শুধু আসা কার্যকলাপ আটকে দেওয়া বা ক্ষতি মেরামত করার বদলে কর্তৃপক্ষ হামলা চালাতে ব্যবহৃত সিস্টেমের বিরুদ্ধে ব্যবস্থা নিতে পারে। কাঠামোটি বাস্তবায়নে পুলিশ ও সেলফ-ডিফেন্স ফোর্সের ভূমিকা রয়েছে।
তাকাইচি বলেন, পরিস্থিতি শনাক্ত হওয়া সাইবার হামলার বিরুদ্ধে অ্যাক্সেস নিউট্রালাইজেশনসহ উপলভ্য পদক্ষেপগুলো সরকার কৌশলগতভাবে বেছে নিয়ে বাস্তবায়ন করবে। তাঁর বক্তব্যে যেকোনো সিদ্ধান্তের ক্ষেত্রে তদন্ত ও কার্যক্রমসংক্রান্ত বিচার-বিবেচনাকে গুরুত্ব দেওয়া হয়েছে।
বেসরকারি গ্রাহকদের সম্পদ জড়িত একটি নির্দিষ্ট বিরোধে জিএমওর অনুরোধ এসব ক্ষমতার বিষয়টি সামনে এনেছে। কুমাগাই স্বীকার করেন, সরকারের হস্তক্ষেপ সাধারণত বিদ্যুৎ ও পরিবহন কোম্পানির মতো গুরুত্বপূর্ণ অবকাঠামো পরিচালনাকারীদের ক্ষেত্রেই বেশি দেখা যায়। কখন এবং কীভাবে পদক্ষেপ নেওয়া হবে, তা কর্তৃপক্ষই নির্ধারণ করে—এ কথাও তিনি স্বীকার করেন।
কুমাগাই যুক্তি দেন, একই পদ্ধতিতে চালানো হামলা বেসরকারি কোম্পানির সেবার গণ্ডি ছাড়িয়ে অন্যান্য অবকাঠামো ও ব্যক্তিগত সম্পদেও ছড়িয়ে পড়তে পারে। গ্রাহকদের ক্ষতির খবর আসার পর নতুন কার্যকর হওয়া আইনটিকে প্রতিক্রিয়ার অংশ করার লক্ষ্যেই তাঁর এ আহ্বান।
হস্তক্ষেপের সিদ্ধান্ত নেবে কে
কিহারা বলেন, অ্যাক্সেস নিউট্রালাইজেশন প্রয়োজন কি না, সে বিষয়ে সরকার নিজস্ব সিদ্ধান্ত নেবে। কোনো কোম্পানির অনুরোধ কর্তৃপক্ষের কাছে তথ্য ও জরুরিতার বিষয়টি তুলে ধরতে পারে, তবে প্রযোজ্য আইনি শর্ত অনুযায়ী সিদ্ধান্ত নেবে রাষ্ট্র।
জিএমওর ঘটনায় প্রতিক্রিয়া সম্পর্কে জানতে চাইলে কিহারা কার্যক্রমের বিস্তারিত জানাতে অস্বীকৃতি জানান। তাঁর বক্তব্য, নির্দিষ্ট হামলা নিয়ে মন্তব্য করলে সরকারের কৌশল প্রকাশ হয়ে যেতে পারে। ক্ষতিগ্রস্ত সংস্থার কাছ থেকে পাওয়া তথ্যের বিষয়ে সরকারের স্বাভাবিক পদক্ষেপ তিনি এভাবে ব্যাখ্যা করেন:
"সাধারণভাবে, সরকার ক্ষতিগ্রস্ত সংস্থাগুলোর কাছ থেকে বিভিন্ন ধরনের তথ্য পায় এবং প্রতিটি ঘটনার পরিস্থিতি অনুযায়ী প্রয়োজনীয় সহায়তা দেয় ও যথাযথ ব্যবস্থা নেয়," তিনি বলেন।
প্রধানমন্ত্রীর কার্যালয়ের এক কর্মকর্তা জানান, জিএমওর ঘটনা যোগ্যতার শর্ত পূরণ করে কি না তা নির্ধারণে আরও বিশ্লেষণ প্রয়োজন। কোনো অভিযান পরিচালিত হলে তা প্রকাশ না করার সম্ভাবনাই বেশি, কারণ প্রকাশ করলে সরকারের সক্ষমতা সম্পর্কে ধারণা পাওয়া যেতে পারে। তাই গ্রাহক ও ব্যবসাপ্রতিষ্ঠানগুলো হামলাকারীদের বিরুদ্ধে পদক্ষেপের বিস্তারিত জানার চেয়ে ক্ষতিপূরণ, সেবার সুরক্ষা ও নীতিগত ঘোষণার মাধ্যমে জনসমক্ষে সরকারের প্রতিক্রিয়া অনুসরণ করা সহজ হতে পারে।
প্রতিরক্ষা পরীক্ষা ও হামলার তদন্ত
শিল্পমন্ত্রী রিওসেই আকাজাওয়াও পরের মাসে এথিক্যাল হ্যাকারদের একটি দল গঠনের পরিকল্পনার কথা জানান। অর্থনীতি, বাণিজ্য ও শিল্প মন্ত্রণালয়ের সঙ্গে সংশ্লিষ্ট ইনোভেশন প্ল্যাটফর্ম এজেন্সির অধীনে কাজ করবেন এসব সাইবার নিরাপত্তা বিশেষজ্ঞ। কম্পিউটার সিস্টেমের দুর্বলতা শনাক্ত করাই হবে তাঁদের কাজ।
অনুমতি নিয়ে এথিক্যাল হ্যাকাররা সিস্টেম পরীক্ষা করেন, যাতে দুর্বলতা মেরামত করা যায়। তাঁদের কাজ প্রস্তাবিত সিমুলেটেড হামলা পরীক্ষা ও নজরদারি নেটওয়ার্কের পরিপূরক হবে: পরীক্ষার মাধ্যমে ঝুঁকিপূর্ণ জায়গা খোঁজা হয়, আর নজরদারিতে দেখা হয় কেউ সেগুলো কাজে লাগানোর চেষ্টা করছে কি না।
PHP-তে দুর্বলতা শনাক্ত হওয়ার পর সতর্কতামূলক পদক্ষেপ হিসেবে কিছু মন্ত্রণালয়ের ওয়েবপেজ ও করপোরেট সেবা আংশিকভাবে বন্ধ রাখা হয়। এর মধ্যেই আকাজাওয়ার ঘোষণা আসে। ওয়েবসাইট তৈরিতে ব্যাপকভাবে ব্যবহৃত প্রোগ্রামিং ভাষা হলো PHP। মন্ত্রণালয়টি প্রায় ১,০০০টি শিল্পপ্রতিষ্ঠান ও সমিতির মাধ্যমে সাইবার নিরাপত্তাবিষয়ক সতর্কবার্তা পাঠিয়েছিল।
জিএমওর সিস্টেমে অনুপ্রবেশের সঙ্গে সংশ্লিষ্ট সরঞ্জামও তদন্ত করে দেখছিলেন তদন্তকারীরা। জিএমও সাইবারসিকিউরিটি বাই ইয়েরায়ে, প্রতিষ্ঠানটির একটি গ্রুপ কোম্পানি, জানায় যে তারা আরটেক্স নামের একটি কৃত্রিম বুদ্ধিমত্তার সরঞ্জামের সঙ্গে হামলার যোগসূত্র খুঁজে পেয়েছে। দক্ষিণ কোরিয়ায় আরটেক্স-সংশ্লিষ্ট হামলা নিয়ে ক্রাউডস্ট্রাইকের তদন্তে ধারণা করা হয়, সেসব হুমকির উৎস সম্ভবত চীন। জিএমওর হামলার উৎস এখনো নিশ্চিত হয়নি।
জরুরি পদক্ষেপের পেছনের তারিখগুলো
অক্টোবরে নতুন সরকারি ক্ষমতা কার্যকর হয়, গ্রাহকদের ক্ষতির খবর আসে এবং অল্প সময়ের মধ্যে একের পর এক রাজনৈতিক সিদ্ধান্ত নেওয়া হয়। প্রধান তারিখগুলো দেখায়, ট্রেডিং গ্রাহকদের ক্ষতিগ্রস্ত করা একটি ঘটনা কী দ্রুত একাধিক মন্ত্রণালয়-জড়িত পদক্ষেপে রূপ নেয়।
- মে ২০২৫: পার্লামেন্ট সক্রিয় সাইবার প্রতিরক্ষা আইন পাস করে।
- ১ অক্টোবর ২০২৬: অ্যাক্সেস নিউট্রালাইজেশন বিধানসহ আইনি কাঠামো কার্যকর হয়।
- ২১ অক্টোবর: কানাগাওয়ার গ্রাহক জানান, অননুমোদিত এফএক্স লেনদেনে তাঁর ৬০ লাখ ইয়েনের বেশি ক্ষতি হয়েছে।
- ২৩ অক্টোবর: লিবারেল ডেমোক্রেটিক পার্টি জরুরি প্রস্তাব জমা দেয়, যার মধ্যে প্রধানমন্ত্রীর কার্যালয়ের অধীনে প্রতিক্রিয়া সদর দপ্তর গঠনের প্রস্তাবও ছিল।
- ২৪ অক্টোবর: Onamae.com Desktop Cloud থেকে তথ্য চুরির সন্দেহের কথা জিএমও স্বীকার করে। গ্রাহকদের কম্পিউটারে হামলার হুমকিও অনলাইনে আসে।
- ২৫ অক্টোবর: কুমাগাই ক্ষমা চান, ক্ষতিপূরণের প্রতিশ্রুতি দেন এবং সরকারের হস্তক্ষেপ চান।
- ২৬ অক্টোবর: তাকাইচি মন্ত্রীদের বৈঠক করেন এবং পরের সপ্তাহের জন্য জরুরি প্যাকেজ তৈরির নির্দেশ দেন।
প্যাকেজটিই পরবর্তী গুরুত্বপূর্ণ জননীতি-সংক্রান্ত পদক্ষেপ। ব্যবসাপ্রতিষ্ঠান ও গ্রাহকদের জন্য এর কার্যকারিতা নির্ভর করবে মন্ত্রীরা কী পদক্ষেপ বেছে নেন, এর জন্য কত অর্থ বরাদ্দ হয় এবং লক্ষ্যবস্তুতে পরিণত হওয়া সংস্থাগুলোর কাছে পরীক্ষা, নজরদারি ও ঘটনার প্রতিক্রিয়া কত দ্রুত পৌঁছায় তার ওপর।
মূল বিষয়গুলো
- ২ নভেম্বর ২০২৬ থেকে শুরু হওয়া সপ্তাহের মধ্যে জরুরি সাইবার নিরাপত্তা প্যাকেজ চূড়ান্ত করতে চান তাকাইচি।
- জিএমও জানিয়েছে, ৭০টির বেশি প্রতিষ্ঠানের ট্রেডিং অ্যাকাউন্ট-সংশ্লিষ্ট ২৬,৭৩৯টি সার্ভার সম্ভাব্যভাবে আক্রান্ত হয়েছে।
- এক গ্রাহক অননুমোদিত এফএক্স লেনদেনে ৬০ লাখ ইয়েনের বেশি ক্ষতির কথা জানিয়েছেন।
- ক্ষতিগ্রস্ত সেবার প্রত্যেক ব্যবহারকারীকে ৫,০০০ ইয়েন এবং অননুমোদিত প্রবেশের কারণে হয়েছে বলে জিএমও নির্ধারণ করবে এমন ক্ষতির জন্য ক্ষতিপূরণের প্রতিশ্রুতি দিয়েছে প্রতিষ্ঠানটি।
- সরকারের প্রস্তাবিত পদক্ষেপের মধ্যে রয়েছে জেনারেটিভ এআই ব্যবহার করে হামলার সিমুলেশন এবং ছোট ব্যবসাপ্রতিষ্ঠান পর্যন্ত নজরদারির আওতা বাড়ানো।
- হামলাকারীদের সিস্টেমে প্রবেশ করে হুমকি নিষ্ক্রিয় করার নতুন ক্ষমতা ব্যবহার করা হবে কি না, সে সিদ্ধান্ত কর্তৃপক্ষ স্বাধীনভাবে নেবে।