কয়েক মিনিটে সরানো হয় বিলিয়ন ডলারের ক্রিপ্টো, এরপর তা জব্দের তোড়জোড়
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান টিআরএম ল্যাবসের তথ্যমতে, ২০২৬ সালের ২৯ অক্টোবর ১০টি ব্লকচেইনে বিন্যান্সের ওয়ালেট থেকে প্রায় ৬.৩৬ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি সরানো হয়। এর বেশির ভাগই ঘটে প্রায় ২০ মিনিটে। টিআরএম ও চেইনঅ্যানালাইসিস এই হামলার সঙ্গে উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট হ্যাকিং গোষ্ঠী ট্রেডারট্রেইটরের যোগসূত্র পেয়েছে। এটি ইতিহাসের সবচেয়ে বড় ক্রিপ্টোকারেন্সি চুরি হতে পারে।
সূচিপত্র
- কয়েক মিনিটে সরানো হয় বিলিয়ন ডলারের ক্রিপ্টো, এরপর তা জব্দের তোড়জোড়
- বিন্যান্সের ভেতরে কী ঘটেছিল?
- তদন্তকারীরা কেন ট্রেডারট্রেইটরকে সন্দেহ করছেন
- চুরি করা ক্রিপ্টোকারেন্সি উদ্ধার করা কেন কঠিন হয়ে পড়ে
- কত অর্থ চুরি হয়েছে, আর কতটা সুরক্ষিত?
- বিশ্বজুড়ে ক্রিপ্টোকারেন্সির ক্ষতিতে বাড়ছে উত্তর কোরিয়ার অংশ
- পিয়ংইয়ংয়ের কাছে এই অর্থ কেন গুরুত্বপূর্ণ
- হামলার পেছনে রয়েছে বছরের পর বছর প্রশিক্ষণ
- ভুয়া চাকরির প্রলোভনে খুলতে পারে প্রবেশের পথ
- সনি থেকে বিন্যান্স: অভিযানের বিস্তার
- মূল তথ্য
বিন্যান্স জানিয়েছে, ক্ষতিগ্রস্ত সম্পদের মধ্যে প্রায় ৩ বিলিয়ন ডলার সুরক্ষিত করা হয়েছে এবং ক্ষতি পুষিয়ে দিতে কোম্পানির ৬.৩৪ বিলিয়ন ডলারের বেশি অর্থ আলাদা করে রাখা হয়েছে। প্রথমে এক প্রকৌশলীর ল্যাপটপ হ্যাক হওয়াকে সন্দেহ করেছিল এক্সচেঞ্জটি। পরে জানায়, তদন্তকারীরা আরও বিস্তৃত নিরাপত্তা লঙ্ঘনের তথ্য পেয়েছেন। তদন্ত ও অর্থ উদ্ধারের কাজ চলাকালে উত্তোলন স্থগিত রাখা হয়।
সন্দেহভাজন এই চুরিতে দুটি সমস্যা একসঙ্গে সামনে এসেছে: বড় ক্রিপ্টোকারেন্সি এক্সচেঞ্জে রাখা অর্থের নিরাপত্তা এবং বৈদেশিক মুদ্রা সংগ্রহে উত্তর কোরিয়ার সাইবার অপরাধের ব্যবহার। জাতিসংঘের নিরাপত্তা পরিষদের তদন্তের সঙ্গে সংশ্লিষ্ট উদ্ধৃত হিসাব অনুযায়ী, চুরি করা অর্থ দেশটির বৈদেশিক মুদ্রা আয়ের প্রায় অর্ধেক এবং অস্ত্র উন্নয়ন ব্যয়ের প্রায় ৪০ শতাংশের সমান।
বিন্যান্স থেকে অর্থ সরানোর যে হিসাব টিআরএম দিয়েছে, তাতে পরে জব্দ করা সম্পদও অন্তর্ভুক্ত। তাই তাৎক্ষণিক লড়াই এখন কতটা অর্থ উদ্ধার করা যাবে, গ্রাহকেরা কীভাবে নিজেদের সম্পদে আবার প্রবেশাধিকার পাবেন এবং কতটা অর্থ হামলাকারীদের নাগালে থাকবে, তা নিয়ে। বিন্যান্স সব ক্ষতি পুষিয়ে দেওয়ার প্রতিশ্রুতি দিয়েছে। তদন্তকারীরা এখনো তাদের সিস্টেমে প্রবেশের পথ এবং দায়ীদের পরিচয় খতিয়ে দেখছেন।
বিন্যান্সের ভেতরে কী ঘটেছিল?
টিআরএমের ভাষ্য, বিন্যান্সের একাধিক ওয়ালেট থেকে অর্থ সরানোর অন্তত ৩৬ ঘণ্টা আগে থেকেই হামলাকারীরা প্রস্তুতি নিচ্ছিল। ইথেরিয়াম, বিটকয়েন ও সোলানাসহ একাধিক নেটওয়ার্ক ক্ষতিগ্রস্ত হয়েছে। ব্লকচেইন হলো লেনদেনের একটি যৌথ ডিজিটাল নথি। একাধিক নেটওয়ার্কে সম্পদ সরানোয় তদন্তকারীদের একসঙ্গে কয়েকটি সূত্র অনুসরণ করতে হয়।
বিন্যান্সের সহ-প্রধান নির্বাহী রিচার্ড টেং বলেন, তদন্তে প্রাথমিকভাবে ল্যাপটপের ওপর গুরুত্ব দেওয়া হলেও পরে এর পরিধি বেড়েছে:
এটি একজনের পক্ষে করা হয়নি। আমাদের প্রাথমিক তদন্তে মনে হয়েছিল, নিরাপত্তা-সংক্রান্ত ঘটনাটিতে একটি হ্যাক হওয়া ল্যাপটপ জড়িত থাকতে পারে। তবে পরবর্তী তদন্তে আমরা নিরাপত্তা লঙ্ঘনের আরও কয়েকটি পথের সন্ধান পেয়েছি।
টেং আরও বলেন, হামলাকারীরা এমন একটি পদ্ধতি ব্যবহার করেছে, যার মাধ্যমে কাজ এগোনোর সঙ্গে সঙ্গে তাদের ব্যবহৃত সরঞ্জাম ও চিহ্ন মুছে গেছে। বিন্যান্স জানিয়েছে, ওয়ালেটের কোনো ব্যক্তিগত কী ফাঁস হওয়ার প্রমাণ তারা পায়নি। ব্যক্তিগত কী হলো ক্রিপ্টোকারেন্সি স্থানান্তরের অনুমোদন দিতে ব্যবহৃত গোপন ডিজিটাল পরিচয়পত্র। নিরাপত্তা লঙ্ঘনের পূর্ণাঙ্গ প্রযুক্তিগত ব্যাখ্যা এখনো প্রকাশ করেনি কোম্পানিটি।
তদন্তকারীরা কেন ট্রেডারট্রেইটরকে সন্দেহ করছেন
অর্থের গতিবিধিতে একটি যোগসূত্র শনাক্ত করেছে চেইনঅ্যানালাইসিস: বিন্যান্স থেকে চুরি করা ক্রিপ্টোকারেন্সি ব্লকচেইনে এমন অর্থের সঙ্গে মিশে যায়, যা আগের মাসে বিটগেট থেকে চুরি করা হয়েছিল। সেপ্টেম্বরে বিটগেট থেকে চুরি হওয়া ৩৮৭ মিলিয়ন ডলারের ওই অর্থের জন্যও গবেষকেরা উত্তর কোরিয়ার হ্যাকারদের দায়ী করেছেন।
টিআরএম বলেছে, প্রস্তুতি ও লেনদেনের ধরন উত্তর কোরিয়ার সঙ্গে যুক্ত আগের হামলাগুলোর মতো। এর মধ্যে রয়েছে ২০২৫ সালের ফেব্রুয়ারিতে বাইবিট থেকে ১.৫ বিলিয়ন ডলার চুরির ঘটনা। চেইনঅ্যানালাইসিসের সহ-প্রতিষ্ঠাতা ও প্রধান নির্বাহী জোনাথন লেভিনও ট্রেডারট্রেইটরকে সম্ভাব্য হামলাকারী হিসেবে চিহ্নিত করেছেন।
ট্রেডারট্রেইটরকে উত্তর কোরিয়ার রাষ্ট্র-সমর্থিত একটি গোষ্ঠী হিসেবে বর্ণনা করা হয়, যা ২০১৬ বা ২০১৭ সালের দিকে একটি গোয়েন্দা সংস্থার অধীনে গড়ে ওঠে। গবেষকেরা একে বৃহত্তর লাজারাস নেটওয়ার্কের সঙ্গে সংশ্লিষ্ট বলে মনে করেন। ডিটিইএক্সের গবেষক মাইকেল বার্নহার্ট বলেছেন, এই গোষ্ঠীর সদস্যরা অভিজ্ঞ আর্থিক হামলাকারী। তাদের মধ্যে এপিটি৩৮-এর সঙ্গে যুক্ত ব্যক্তিরাও রয়েছেন, যা উত্তর কোরিয়ার সাইবার অভিযানের আরেকটি পরিচিতি।
বাইবিটে হামলার পাঁচ দিন পর এফবিআই আনুষ্ঠানিকভাবে ওই চুরির জন্য উত্তর কোরিয়া ও ট্রেডারট্রেইটরকে দায়ী করে। বিন্যান্সে নিরাপত্তা লঙ্ঘনের দায় এখনো ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠানগুলোর মূল্যায়নের ওপর নির্ভর করছে। অপরাধীদের পরিচয় নিশ্চিত করতে আইনশৃঙ্খলা রক্ষাকারী সংস্থার সঙ্গে কাজ করছে বলে জানিয়েছে বিন্যান্স। ক্রিপ্টোকারেন্সি চুরিতে জড়িত থাকার অভিযোগ অস্বীকার করেছে উত্তর কোরিয়া।
চুরি করা ক্রিপ্টোকারেন্সি উদ্ধার করা কেন কঠিন হয়ে পড়ে
চেইনঅ্যানালাইসিসের তথ্যমতে, অল্প সময়ে হাজার হাজার লেনদেনের মাধ্যমে বিন্যান্স থেকে নেওয়া অর্থ বারবার বিভিন্ন ওয়ালেটে স্থানান্তর করা হয়। তদন্তকারীরা বলেছেন, প্রায় ২০ মিনিটের মধ্যে এই কার্যক্রম চলে। লেনদেনের ধরন দেখে মনে হয়েছে, সম্পদ সরাতে স্বয়ংক্রিয় প্রোগ্রামও ব্যবহৃত হয়েছে।
ক্রিপ্টোকারেন্সি ওয়ালেট হলো ডিজিটাল সম্পদ নিয়ন্ত্রণ ও লেনদেনের অনুমোদন দেওয়ার একটি মাধ্যম। চুরি করা অর্থ অনেক ওয়ালেটে সরালে তার গতিপথ আরও জটিল হয়, যদিও পাবলিক ব্লকচেইনের লেনদেন দেখা যায়। কোন স্থানান্তরগুলো হামলাকারীদের, আর কোথায় এক্সচেঞ্জ বা অন্য প্রতিষ্ঠান তা থামাতে পারে, তদন্তকারীদের তা বের করতে হয়।
সময়ের গুরুত্বও আছে, কারণ কিছু সম্পদ ইস্যুকারীরা জব্দ করতে পারেন। চেইনঅ্যানালাইসিস জানিয়েছে, চুরি হওয়া প্রায় ৩২৫ মিলিয়ন ডলারের স্টেবলকয়েন ২০ মিনিটের মধ্যে ইথারে রূপান্তর করা হয়। ইথার হলো ইথেরিয়ামে ব্যবহৃত ক্রিপ্টোকারেন্সি। স্টেবলকয়েন এমন টোকেন, যার মূল্য সাধারণত মার্কিন ডলারের মতো অন্য কোনো সম্পদের সঙ্গে যুক্ত রাখার নকশা করা হয়। কিছু স্টেবলকয়েনের ইস্যুকারীরা সেগুলো জব্দ করতে পারেন, কিন্তু ইথারের ক্ষেত্রে একই ক্ষমতাসম্পন্ন কোনো ইস্যুকারী নেই।
টিআরএম বলেছে, প্রচলিত এক্সচেঞ্জের বাইরে কাজ করা চীনা ব্রোকাররা ছাড়ে চুরি করা ক্রিপ্টোকারেন্সি কেনে। এ ধরনের ব্রোকার ডিজিটাল সম্পদকে খরচযোগ্য অর্থে রূপান্তর করতে সহায়তা করতে পারে। উত্তর কোরিয়ার ক্ষেত্রে এই রূপান্তরই সফল সাইবার অনুপ্রবেশকে শাসকগোষ্ঠীর ব্যবহারযোগ্য অর্থে পরিণত করে।
কত অর্থ চুরি হয়েছে, আর কতটা সুরক্ষিত?
সম্পদ স্থানান্তরের সময়কার দাম ধরে বিন্যান্স থেকে প্রায় ৬.৩৬ বিলিয়ন ডলার সরানো হয়েছে বলে হিসাব করেছে টিআরএম। ঘটনাটিকে সাধারণত প্রায় ৬.৩ বিলিয়ন ডলারের চুরি হিসেবে বর্ণনা করা হয়েছে। ২০২৫ সালে বাইবিট থেকে চুরি হওয়া ১.৫ বিলিয়ন ডলারের চেয়ে এই অঙ্ক চার গুণেরও বেশি।
শুরুর দিকে টিআরএমের হিসাব ছিল প্রায় ২.৭ বিলিয়ন ডলার এবং চেইনঅ্যানালাইসিসের হিসাব ২.৮ বিলিয়ন ডলার জব্দ করা হয়েছে। পরে বিন্যান্স জানায়, প্রায় ৩ বিলিয়ন ডলার সুরক্ষিত করা হয়েছে, যা প্রাথমিকভাবে সরানো অর্থের প্রায় অর্ধেক। ক্ষতি পুষিয়ে দেওয়ার প্রচেষ্টার অংশ হিসেবে ক্রিপ্টোকারেন্সি টোকেন সক্রিয়ভাবে কেনা হচ্ছে বলেও জানিয়েছে কোম্পানিটি।
জাপানের সময় অনুযায়ী ৩০ অক্টোবর জমা ও উত্তোলন স্থগিতের কথা প্রথম জানায় বিন্যান্স। পরে কোম্পানির হালনাগাদ তথ্যে বলা হয়, জমা দেওয়ার কার্যক্রম চালু থাকলেও উত্তোলন বন্ধ রয়েছে। এক-দুদিনের মধ্যে উত্তোলন আবার চালু হওয়ার আশা করেছিল এক্সচেঞ্জটি, তবে নির্দিষ্ট সময় জানানো হয়নি।
যুক্তরাষ্ট্রে সেবা দেওয়া তাদের এক্সচেঞ্জটি ক্ষতিগ্রস্ত হয়নি বলে জানিয়েছে বিন্যান্স। যুক্তরাষ্ট্রের সিক্রেট সার্ভিস বলেছে, অর্থ শনাক্ত, জব্দ, অনুসরণ ও উদ্ধারের জন্য তারা কাজ করছে। এফবিআইকে সহযোগিতা করছে বলে জানিয়েছে বিন্যান্স। টেথার ও সার্কেলের স্টেবলকয়েনসহ যুক্তরাষ্ট্রের কোম্পানিগুলোর সঙ্গে সংশ্লিষ্ট সম্পদও এই ঘটনার অন্তর্ভুক্ত ছিল।
প্রযুক্তিগতভাবে অর্থ উদ্ধারের পাশাপাশি গ্রাহকদের সামনে আইনি প্রশ্নও রয়েছে। লন্ডনের এডউইন কো-এর আইনজীবী ড্যানিয়েল টানকেল বলেন, অর্থ উদ্ধারের অধিকার নির্ভর করবে চুক্তিতে দেওয়া প্রতিশ্রুতি এবং বিন্যান্স প্রতিশ্রুতি রাখতে ব্যর্থ হলে গ্রাহকেরা কোথায় মামলা করতে পারবেন, তার ওপর। ক্ষতি পুষিয়ে দেওয়ার প্রতিশ্রুতির ফলে তাৎক্ষণিক আর্থিক দায় কোম্পানির ওপর পড়েছে।
বিশ্বজুড়ে ক্রিপ্টোকারেন্সির ক্ষতিতে বাড়ছে উত্তর কোরিয়ার অংশ
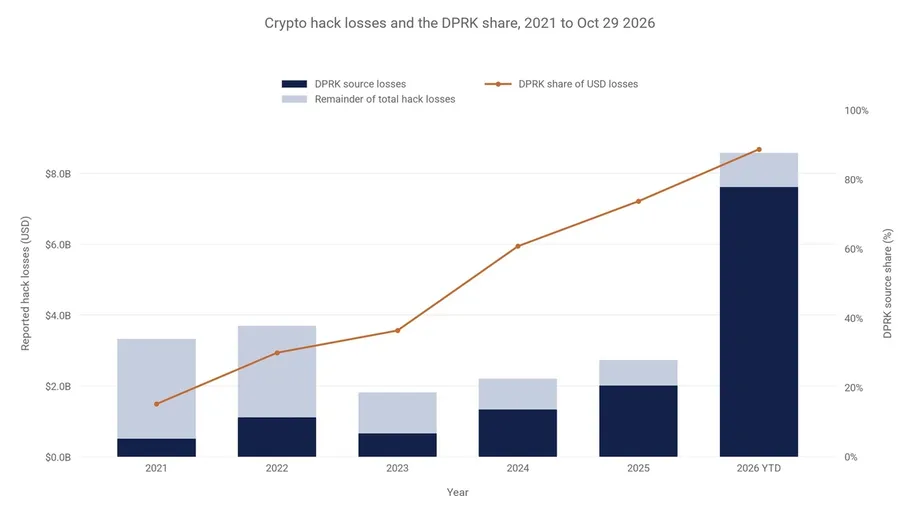
চেইনঅ্যানালাইসিসের হিসাব অনুযায়ী, উত্তর কোরিয়ার হ্যাকাররা ২০২৫ সালে ২.০২ বিলিয়ন ডলার চুরি করেছে। ২০২৪ সালে এই অঙ্ক ছিল ১.৩৪ বিলিয়ন ডলার। অর্থাৎ বৃদ্ধি প্রায় ৫১ শতাংশ। ২০২৫ সালের মোট চুরির প্রায় তিন-চতুর্থাংশই ছিল বাইবিট থেকে চুরি হওয়া অর্থ।
২০২৬ সালে রিপোর্ট করা ক্রিপ্টোকারেন্সি হ্যাকিংজনিত বৈশ্বিক ক্ষতির মধ্যে উত্তর কোরিয়ার অংশ ৮৯ শতাংশ বলে হিসাব করেছে চেইনঅ্যানালাইসিস। ২০২১ সালে তা ছিল ১৫ শতাংশ। বিন্যান্সের ঘটনা বাদ দিলে ২০২৬ সালে উত্তর কোরিয়ার অংশ ৪৫ শতাংশে নেমে আসে বলে টিআরএমের হিসাব। অর্থাৎ বার্ষিক হিসাবে তীব্র বৃদ্ধির বড় অংশই বিন্যান্সের ঘটনা থেকে এসেছে।
চেইনঅ্যানালাইসিসের আরেক হিসাব অনুযায়ী, উত্তর কোরিয়ার সন্দেহভাজন প্রতিটি হামলায় গড় ক্ষতি ২০২১ সালের ৫০.৬৫ মিলিয়ন ডলার থেকে বেড়ে ২০২৬ সালে ১৮৫.৬৫ মিলিয়ন ডলারে দাঁড়িয়েছে। হিসাব করলে দেখা যায়, এই বৃদ্ধি প্রায় ৩.৭ গুণ। অর্থাৎ প্রতিটি ঘটনায় আর্থিক ক্ষতি উল্লেখযোগ্যভাবে বেড়েছে।
২০২১ সালের জানুয়ারি থেকে ২০২৬ সালের ২৯ অক্টোবর পর্যন্ত বৈশ্বিক ক্ষতির পরিমাণ ২২.৩৪ বিলিয়ন ডলার এবং উত্তর কোরিয়া-সংশ্লিষ্ট ক্ষতি ১৩.২৪ বিলিয়ন ডলার বলে চেইনঅ্যানালাইসিসের নামে উদ্ধৃত হিসাবে উল্লেখ করা হয়েছে। এটি প্রায় ৫৯ শতাংশ। প্রতিষ্ঠানটির নামে উদ্ধৃত আরেক হিসাব অনুযায়ী, অঙ্ক দুটি যথাক্রমে ২২.০৩৪ বিলিয়ন ও ১৩.০২৪ বিলিয়ন ডলার, যা একইভাবে প্রায় ৫৯ শতাংশ।
২০১৭ সাল থেকে উত্তর কোরিয়ার ১০০টি হামলায় ১২.৮ বিলিয়ন ডলার চুরি হয়েছে বলে টিআরএমের হিসাব; এর মধ্যে ২০২৬ সালেই ছিল ৭.৪ বিলিয়ন ডলার। বার্নহার্টের হিসাবে, মোট চুরির পরিমাণ প্রায় ১৩.৫ বিলিয়ন ডলার। এসব হিসাবের সময়কাল ও ঘটনার পরিধি এক নয়, তাই মোট অঙ্ক বোঝার ক্ষেত্রে উল্লেখ করা সময়সীমা গুরুত্বপূর্ণ।
পিয়ংইয়ংয়ের কাছে এই অর্থ কেন গুরুত্বপূর্ণ
জাতিসংঘের নিরাপত্তা পরিষদের বিশেষজ্ঞ প্যানেলের তদন্তে ২০১৭ থেকে ২০২৩ সালের মধ্যে ক্রিপ্টোকারেন্সি কোম্পানিগুলোতে উত্তর কোরিয়ার ৫৮টি সন্দেহভাজন হামলার তথ্য পাওয়া যায়। এসব হামলায় প্রায় ৩ বিলিয়ন ডলারের ক্ষতি হয়। এরপর হামলার পরিসর বেড়েছে; এখন বিন্যান্সে এক সন্দেহভাজন অভিযানই আগের ওই মোট অঙ্ককে ছাড়িয়ে গেছে।
বিস্তৃত আন্তর্জাতিক নিষেধাজ্ঞার কারণে উত্তর কোরিয়ার বাণিজ্য ও অর্থায়নে প্রবেশাধিকার সীমিত। ক্রিপ্টোকারেন্সি চুরি প্রচলিত রপ্তানির বাইরে বৈদেশিক মুদ্রা পাওয়ার একটি পথ। জাতিসংঘের প্যানেলের সঙ্গে সংশ্লিষ্ট হিসাব অনুযায়ী, হ্যাকিং থেকে পাওয়া অর্থ উত্তর কোরিয়ার বৈদেশিক মুদ্রা আয়ের প্রায় অর্ধেক। চুরি করা অর্থ দিয়ে অস্ত্র উন্নয়ন ব্যয়ের প্রায় ৪০ শতাংশ মেটানো হয় বলেও হিসাব রয়েছে।
বিন্যান্স থেকে ৬.৩ বিলিয়ন ডলারের চুরিকে উত্তর কোরিয়ার মোট জাতীয় আয়ের প্রায় এক-পঞ্চমাংশের সঙ্গে তুলনা করা হয়েছে। মোট জাতীয় আয় হলো এক বছরে কোনো দেশের বাসিন্দা ও ব্যবসা প্রতিষ্ঠানের অর্জিত আয়। এই তুলনা দেখায়, এত বড় চুরির প্রভাব এক্সচেঞ্জটির গ্রাহকদের গণ্ডি ছাড়িয়ে অনেক দূর পর্যন্ত যায়।
১৯৯০-এর দশকে অত্যাধুনিক জাল ১০০ ডলারের মার্কিন নোট তৈরি এবং ২০০০-এর দশকে মেথামফেটামিন উৎপাদন ও পাচারসহ বৈদেশিক মুদ্রা আয়ের অন্যান্য অবৈধ চেষ্টার অভিযোগ দীর্ঘদিন ধরেই উত্তর কোরিয়ার বিরুদ্ধে রয়েছে। সাইবার অভিযান কম্পিউটার নেটওয়ার্কের মাধ্যমে বিদেশি ব্যবসাপ্রতিষ্ঠানকে লক্ষ্যবস্তু করার সুযোগ দেয়।
হামলার পেছনে রয়েছে বছরের পর বছর প্রশিক্ষণ
প্রতিবেদন অনুযায়ী, গণিত ও বিজ্ঞানে দক্ষ শিশুদের বেছে নিয়ে উত্তর কোরিয়া তিন থেকে পাঁচ বছর সাইবারযুদ্ধের প্রশিক্ষণ দেয়। মেধাবী শিক্ষার্থীরা এরপর বিশেষায়িত বিশ্ববিদ্যালয় কর্মসূচিতে এগিয়ে যায়, ফলে প্রযুক্তিগত প্রশিক্ষণপ্রাপ্ত কর্মীর ধারাবাহিক সরবরাহ তৈরি হয়।
উত্তর কোরিয়ায় মানবাধিকারবিষয়ক কমিটি পিয়ংইয়ংয়ের মোরানবং বিশ্ববিদ্যালয়ে পাঁচ বছরের একটি কোর্সের কথা জানিয়েছে, যেখানে সামরিক শিক্ষা, হ্যাকিং ও ক্রিপ্টবিশ্লেষণ একসঙ্গে পড়ানো হয়। ক্রিপ্টবিশ্লেষণ বলতে গোপন তথ্য রক্ষার জন্য তৈরি কোড ভাঙা বা নিরাপত্তাব্যবস্থা অকার্যকর করার পদ্ধতি নিয়ে অধ্যয়ন বোঝায়। কিছু বিশেষ প্রশিক্ষণপ্রাপ্ত কর্মী চীন ও রাশিয়ায় আরও প্রশিক্ষণ পান বলে জানা গেছে।
দক্ষিণ কোরিয়ার সাবেক উপপ্রতিরক্ষামন্ত্রী শিন বম-চুল উত্তর কোরিয়ার হ্যাকারদের অত্যন্ত আগ্রাসী ও দক্ষ বলে বর্ণনা করেছেন। শাসকগোষ্ঠীর বৈদেশিক মুদ্রা সংগ্রহের অভিযানের জন্য তাদের প্রশিক্ষণ দেওয়া হয়। রাষ্ট্রের সমর্থন এই দলগুলোকে দীর্ঘমেয়াদি সহায়তা দেয় এবং অন্য অনেক অপরাধীর মতো দেশের ভেতরে বিচারের মুখে পড়ার ঝুঁকি ছাড়াই কাজ করার সুযোগ করে দেয়।
ভুয়া চাকরির প্রলোভনে খুলতে পারে প্রবেশের পথ
ট্রেডারট্রেইটরের কৌশল প্রায়ই ক্রিপ্টোকারেন্সি ওয়ালেটে সরাসরি হামলার বদলে মানুষকে লক্ষ্য করে শুরু হয়। ভুয়া চাকরির প্রস্তাব, কথিত ব্যবসায়িক অংশীদারত্ব এবং কাজের জন্য প্রয়োজনীয় বলে চালানো ক্ষতিকর সফটওয়্যারের মাধ্যমে গোষ্ঠীটি ডেভেলপার ও তথ্যপ্রযুক্তি কর্মীদের লক্ষ্যবস্তু করে।
২০২২ সালে এফবিআই, সাইবার নিরাপত্তা ও অবকাঠামো নিরাপত্তা সংস্থা এবং যুক্তরাষ্ট্রের ট্রেজারি বিভাগ যৌথভাবে একটি সতর্কতা জারি করে। এতে ক্রিপ্টোকারেন্সি ব্যবসাপ্রতিষ্ঠানকে লক্ষ্য করে ক্ষতিকর সফটওয়্যার ও প্রতারণার কথা বলা হয়। বার্নহার্টের ভাষ্য, ভুয়া চাকরির সাক্ষাৎকারে প্রার্থীদের ক্ষতিকর সফটওয়্যার ডাউনলোড করতে প্ররোচিত করা হয়, যার ফলে তাদের লগইন পরিচয়পত্র ও সংবেদনশীল তথ্য ফাঁস হতে পারে।
নিরাপত্তা বিশেষজ্ঞরা একে সামাজিক প্রকৌশল বলেন: কোনো ব্যক্তিকে এমন কিছু করতে প্ররোচিত করা, যা হামলাকারীকে সাহায্য করে। একবার কম্পিউটারে অনুপ্রবেশ ঘটলে হামলাকারীরা প্রতিষ্ঠানের অভ্যন্তরীণ সিস্টেম খতিয়ে দেখতে এবং অর্থ স্থানান্তরের অনুমতি পাওয়ার চেষ্টা করতে পারে।
নাইক্সল্যাবের সহ-প্রতিষ্ঠাতা ও প্রধান নির্বাহী কক টিন গান বলেছেন, বিন্যান্সে হামলায় এমন একটি স্বাক্ষর জড়িত থাকতে পারে, যা ইন্টারনেটে সংযুক্ত ওয়ালেটে টোকেনকে দীর্ঘস্থায়ী ও ব্যাপক প্রবেশাধিকার দিয়েছিল। পুরো ঘটনার শৃঙ্খল বিন্যান্স তদন্ত করায় এটি এখনো তার প্রস্তাবিত ব্যাখ্যা।
সনি থেকে বিন্যান্স: অভিযানের বিস্তার
উত্তর কোরিয়ার সাইবার অভিযান রাজনৈতিক অস্থিরতা সৃষ্টির পাশাপাশি আর্থিক চুরিও করেছে। কিম জং-উনকে হত্যার ষড়যন্ত্র নিয়ে তৈরি একটি কমেডির প্রতিশোধ হিসেবে ২০১৪ সালে সনি পিকচার্সে হামলা চালানো হয়েছে বলে ব্যাপকভাবে মনে করা হয়। পরবর্তী ঘটনাগুলোতে বড় অঙ্কের ক্রিপ্টোকারেন্সি লক্ষ্য করার প্রবণতা বেড়েছে।
- ২০১৪: সনি পিকচার্সে হ্যাকিংয়ের ঘটনা উত্তর কোরিয়ার সাইবার অভিযানকে বিশ্বজুড়ে আলোচনায় আনে।
- ২০২২: ব্লকচেইন গেমে সহায়তাকারী রনিন নেটওয়ার্ক থেকে প্রায় ৬২০ মিলিয়ন ডলার চুরির সঙ্গে লাজারাস গোষ্ঠীর যোগসূত্র পাওয়া যায়।
- ২০২৪: জাপানের ডিএমএম বিটকয়েন এক্সচেঞ্জ থেকে ৩০৮ মিলিয়ন ডলার চুরির জন্য ট্রেডারট্রেইটরকে দায়ী করা হয়।
- ফেব্রুয়ারি ২০২৫: এফবিআইয়ের ভাষ্য অনুযায়ী, উত্তর কোরিয়ার হামলায় বাইবিট থেকে প্রায় ১.৫ বিলিয়ন ডলার চুরি হয়।
- এপ্রিল ২০২৬: ড্রিফট থেকে ২৮৫ মিলিয়ন এবং কেলপডিএও থেকে ২৯২ মিলিয়ন ডলার চুরির জন্য বিশ্লেষকেরা উত্তর কোরিয়ার হ্যাকারদের দায়ী করেন।
- সেপ্টেম্বর ২০২৬: একই নেটওয়ার্কের সঙ্গে সংশ্লিষ্ট চুরিতে বিটগেট থেকে প্রায় ৩৮৭ মিলিয়ন ডলার খোয়া যায়।
- ২৯ অক্টোবর ২০২৬: ১০টি ব্লকচেইনে বিন্যান্সের ওয়ালেট থেকে প্রায় ৬.৩৬ বিলিয়ন ডলার সরানো হয়।
ড্রিফট ও কেলপডিএও বিকেন্দ্রীভূত অর্থব্যবস্থায় কাজ করে, যা সাধারণত ডিফাই নামে পরিচিত। এতে ব্লকচেইনে চলা সফটওয়্যার আর্থিক লেনদেন সম্পন্ন করে। ফলে লক্ষ্যবস্তু এখন প্রচলিত এক্সচেঞ্জের বাইরেও ছড়িয়েছে; স্বয়ংক্রিয় প্রোগ্রামের মাধ্যমে অর্থ ধরে রাখা বা স্থানান্তর করা সিস্টেমও এর আওতায় পড়ে।
কৃত্রিম বুদ্ধিমত্তা এসব অভিযানের কিছু অংশ আরও দ্রুত করতে পারে। সাইবার নিরাপত্তা প্রতিষ্ঠান স্টিলথমোলের প্রধান প্রযুক্তি কর্মকর্তা সাইমন চোই সতর্ক করে বলেছেন, এআই হামলাকারীদের নিরাপত্তা দুর্বলতা খুঁজে বের করতে এবং হামলা স্বয়ংক্রিয় করতে সহায়তা করে। বিন্যান্সের অর্থ স্থানান্তরেও তদন্তকারীরা স্বয়ংক্রিয় ব্যবস্থার ব্যবহারের ইঙ্গিত পেয়েছেন। এদিকে কোম্পানির প্রযুক্তিগত তদন্ত চলছে।
মূল তথ্য
- টিআরএমের হিসাব অনুযায়ী, ২০২৬ সালের ২৯ অক্টোবর বিন্যান্সের ওয়ালেট থেকে ৬.৩৬ বিলিয়ন ডলার সরানো হয়; এর বেশির ভাগই ঘটে প্রায় ২০ মিনিটে।
- টিআরএম ও চেইনঅ্যানালাইসিস এই সন্দেহভাজন চুরির সঙ্গে উত্তর কোরিয়ার ট্রেডারট্রেইটর গোষ্ঠীর যোগসূত্র পেয়েছে।
- বিন্যান্স জানিয়েছে, প্রায় ৩ বিলিয়ন ডলার সুরক্ষিত করা হয়েছে এবং ক্ষতি পুষিয়ে দিতে ৬.৩৪ বিলিয়ন ডলারের বেশি অর্থ আলাদা রাখা হয়েছে।
- চেইনঅ্যানালাইসিসের হিসাব অনুযায়ী, ২০২৬ সালে রিপোর্ট করা বৈশ্বিক ক্রিপ্টোকারেন্সি হ্যাকিংজনিত ক্ষতির ৮৯ শতাংশের জন্য উত্তর কোরিয়া দায়ী।
- একাধিক প্রবেশপথ জড়িত থাকা নিরাপত্তা লঙ্ঘনের ঘটনা তদন্ত করছেন তদন্তকারীরা। বিন্যান্স এখনো তাদের পূর্ণাঙ্গ প্রযুক্তিগত অনুসন্ধান প্রকাশ করেনি।
- ক্রিপ্টোকারেন্সি চুরি থেকে পাওয়া বৈদেশিক মুদ্রা উত্তর কোরিয়ার অস্ত্র কর্মসূচিতে অর্থ জোগাতে সহায়তা করে বলে ধারণা করা হয়।