আবাসিক কম্পিউটার নেটওয়ার্ক জাতীয় নিরাপত্তার লক্ষ্যবস্তু
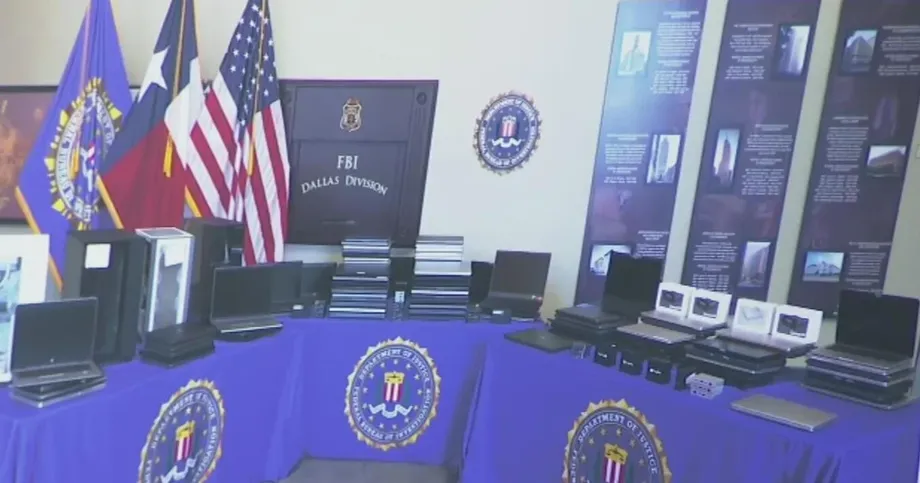
উত্তর কোরিয়ার কথিত চাকরি জালিয়াতির তদন্তে ২১ থেকে ২৫ সেপ্টেম্বরের মধ্যে টেক্সাসের ৪০টির বেশি বাড়িতে তল্লাশি চালান ফেডারেল এজেন্টরা। জব্দ করেন প্রায় ১৮৭টি ল্যাপটপ ও অন্যান্য ইলেকট্রনিক ডিভাইস। উত্তর টেক্সাসে ১০০টির বেশি ডিভাইস উদ্ধার করা হয়। কর্তৃপক্ষের ভাষ্য, ডালাস ও ফোর্ট ওয়ার্থ এলাকার বাড়িগুলোতে বিদেশে থাকা কর্মীরা মার্কিন কর্মী সেজে কাজ করতেন।
সূচিপত্র
- আবাসিক কম্পিউটার নেটওয়ার্ক জাতীয় নিরাপত্তার লক্ষ্যবস্তু
- টেক্সাসজুড়ে এজেন্টরা যা জব্দ করেছেন
- ল্যাপটপ ফার্মে কীভাবে বিদেশে থাকা কর্মীকে দেশীয় কর্মী বলে মনে হয়
- কথিত মার্কিন সহযোগীরা কম্পিউটারের বাইরেও সহায়তা করেছেন
- গ্রেপ্তারের বিবরণে দুই মার্কিন নাগরিক ও চীনভিত্তিক ১০ অপারেটরের নাম
- অর্থের অঙ্কগুলো ভিন্ন পরিসরের
- কোম্পানির সিস্টেমে প্রবেশের ঝুঁকি আলাদা
- তদন্ত টেক্সাসের তল্লাশির বাইরেও বিস্তৃত
- নিয়োগদাতাদের পরামর্শ ও অজানা বিষয়
- মূল তথ্য
অপারেশন লোন স্টার রাউন্ডআপ নামে এই অভিযানের লক্ষ্য ছিল আপাতদৃষ্টিতে সাধারণ দূরবর্তী চাকরির পেছনে থাকা একটি বাস্তব সহায়তা নেটওয়ার্ক। প্রসিকিউটরদের ভাষ্য, মার্কিন সহযোগীরা নিয়োগদাতাদের কাছ থেকে কম্পিউটার নিতেন, বিদেশ থেকে সেগুলো ব্যবহারের সুযোগ করে দেয় এমন সরঞ্জাম বা সফটওয়্যার বসাতেন এবং উত্তর কোরীয় অপারেটরদের নিয়ন্ত্রণে থাকা অ্যাকাউন্টে বেতন পাঠাতে সহায়তা করতেন।
টেক্সাসের নর্দার্ন ডিস্ট্রিক্টের প্রসিকিউটর কার্যালয়ের প্রধান মার্কিন অ্যাটর্নি রায়ান রেবোল্ড বলেন, এই আয় গণতান্ত্রিক গণপ্রজাতন্ত্রী কোরিয়ার পারমাণবিক ও ব্যালিস্টিক ক্ষেপণাস্ত্র কর্মসূচিতে সহায়তা করে। তিনি মার্কিন ট্রেজারির বরাত দিয়ে বলেন, উত্তর কোরিয়ার বৃহত্তর আইটি কর্মী কর্মসূচি ২০২৪ অর্থবছরে ৮০০ মিলিয়ন ডলারের বেশি আয় করেছে বলে ধারণা করা হয়।
জব্দের সঙ্গে সংশ্লিষ্ট ফৌজদারি কার্যক্রম নিয়ে প্রতিবেদনগুলোতে ভিন্নতা রয়েছে। মঙ্গলবারের সংবাদ সম্মেলনের বিবরণে বলা হয়েছে, মার্কিন সহযোগীদের বিরুদ্ধে অভিযোগপত্র দাখিলের কথা ছিল, তবে তখন কোনো গ্রেপ্তারের ঘোষণা আসেনি। অন্যদিকে, ১৩ অক্টোবরের বিচার বিভাগীয় ঘোষণার বিবরণে বলা হয়েছে, দুই মার্কিন নাগরিককে গ্রেপ্তার করা হয়েছে এবং চীনভিত্তিক ১০ জনের বিরুদ্ধে অভিযোগপত্র দাখিল হয়েছে। এই বিবরণগুলোকে একই, পুরোপুরি সমন্বিত প্রক্রিয়াগত বিবরণ হিসেবে দেখা উচিত নয়।
এই পার্থক্য গুরুত্বপূর্ণ: জব্দের ঘটনা সন্দেহভাজন অবকাঠামোতে ব্যাঘাত ঘটানোর প্রমাণ দেয়, আর ফৌজদারি অভিযোগ নির্দিষ্ট ব্যক্তিদের বিরুদ্ধে অভিযোগ তুলে ধরে। জব্দ করা কম্পিউটার বা অভিযোগপত্র কোনোটিই অপরাধ প্রমাণ করে না।
টেক্সাসজুড়ে এজেন্টরা যা জব্দ করেছেন
রাজ্যজুড়ে জব্দ করা ডিভাইসের সংখ্যা কোনো কোনো বিবরণে ১৮৫টির বেশি, আর বিস্তারিত বিবরণে ১৮৭টি বলা হয়েছে। এই সংখ্যাগুলো পরস্পরবিরোধী নয়। তল্লাশির স্থান নিয়ে বিবরণে কোথাও প্রায় ৪০টি, কোথাও ৪০টির বেশি বাড়ির কথা বলা হয়েছে।
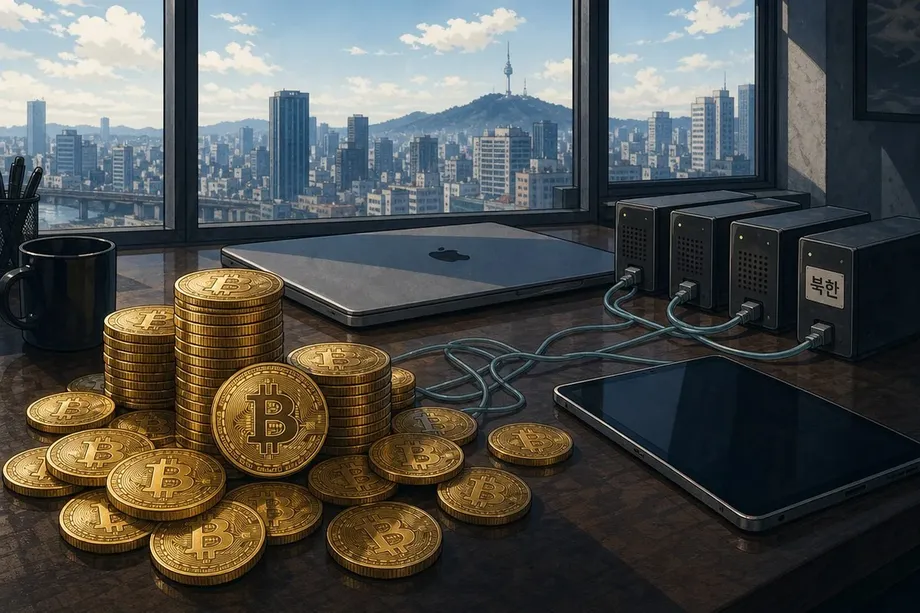
জব্দ করা সরঞ্জামের মধ্যে ছিল ল্যাপটপ এবং কিবোর্ড, ভিডিও ও মাউস ডিভাইস, যা সাধারণত কেভিএম সরঞ্জাম নামে পরিচিত। এসব ডিভাইসের সাহায্যে অন্য স্থান থেকে কোনো কম্পিউটারের কিবোর্ড, পর্দা ও মাউস নিয়ন্ত্রণ করা যায়। দূরবর্তী প্রবেশের সফটওয়্যারের সঙ্গে ব্যবহার করলে বিদেশে থাকা কেউ মার্কিন বাড়িতে রাখা কোনো কোম্পানির কম্পিউটার চালাতে পারেন।
টেক্সাসের বাড়িগুলোর ঠিকানা প্রকাশ করেনি কর্তৃপক্ষ। তারা জানিয়েছে, ডালাস ও ফোর্ট ওয়ার্থের আশপাশে এসব বাড়ির ঘনত্ব বেশি; বড় কর্মসংস্থান বাজারের কারণে এলাকাটি বিশেষভাবে ঝুঁকিতে ছিল বলেও তারা উল্লেখ করেছে। আঞ্চলিকভাবে জব্দ করা ডিভাইসের সংখ্যা নিয়েও বিবরণে সামান্য পার্থক্য আছে: কোথাও প্রায় ১০০টি, কোথাও ১০০টির বেশি বলা হয়েছে।
এফবিআইয়ের ডালাস ফিল্ড অফিসের দায়িত্বে থাকা বিশেষ এজেন্ট আর. জোসেফ রথরক তদন্তে এসব সরঞ্জামের গুরুত্ব ব্যাখ্যা করে বলেন:
জব্দ করা প্রতিটি ল্যাপটপের সঙ্গে সম্ভাব্যভাবে এমন একটি কোম্পানির সম্পর্ক রয়েছে, যারা একজন ডিপিআরকে আইটি কর্মী নিয়োগ করেছে।
এটি সম্ভাব্য ঝুঁকির হিসাব, পৃথক নিয়োগদাতার নিশ্চিত সংখ্যা নয়। ১৮৭টি ডিভাইসের মধ্যে ল্যাপটপ ছাড়াও অন্য সরঞ্জাম ছিল, আর একই কোম্পানির একাধিক কম্পিউটার থাকতে পারে। তাই জব্দ করা ডিভাইসের সংখ্যাকে সরাসরি ক্ষতিগ্রস্ত কোম্পানির সংখ্যা হিসেবে ধরা যায় না।
ল্যাপটপ ফার্মে কীভাবে বিদেশে থাকা কর্মীকে দেশীয় কর্মী বলে মনে হয়
কথিত এই ব্যবস্থার শুরু নিয়োগদাতা কম্পিউটার পাঠানোর আগেই। কর্মীরা চুরি করা বা জাল পরিচয় ব্যবহার করে দূরবর্তী আইটি পদের জন্য আবেদন করেন, আর অন্যরা নিয়োগসংক্রান্ত যাচাইয়ে উত্তীর্ণ হতে সহায়তা করেন। কোনো কোম্পানি যখন মনে করে যে তারা যুক্তরাষ্ট্রে বৈধ একজন কর্মী নিয়োগ করেছে, তখন তারা সহযোগীর নিয়ন্ত্রণে থাকা ঠিকানায় সরঞ্জাম পাঠায়।
এরপর সহযোগী ল্যাপটপটি নিজের কাছে রাখেন এবং দূরবর্তী প্রবেশের ব্যবস্থা করেন। ভার্চুয়াল প্রাইভেট নেটওয়ার্ক বা ভিপিএন এবং প্রক্সি সার্ভার সংযোগকারীর অবস্থান আড়াল করতে সহায়তা করে। ভিপিএন ইন্টারনেট ট্রাফিককে অন্য একটি সংযোগের মাধ্যমে পাঠায়; প্রক্সি মধ্যস্থতাকারী হিসেবে কাজ করে। কোনোটিই নিজে থেকে অপরাধমূলক নয়, তবে কর্তৃপক্ষের ভাষ্য, এই নেটওয়ার্কে কর্মীদের পরিচয় ও অবস্থান গোপন রাখতে এগুলো ব্যবহার করা হয়েছে।
টেক্সাসে থাকা একটি ল্যাপটপ বিদেশে থাকা ব্যক্তির হাতে পরিচালিত হলেও চাকরিটিকে যুক্তরাষ্ট্রভিত্তিক বলে মনে হতে পারে। স্থানীয় ঠিকানা, নিয়োগদাতার কম্পিউটার এবং গোপন সংযোগ মিলেই এই ধারণা তৈরি করে।
কর্মীরা নিজেরা কোথায় ছিলেন, তা নিয়ে বিবরণে পার্থক্য রয়েছে। কিছু বিবরণে তাদের উত্তর কোরিয়ায় থাকার কথা বলা হয়েছে, অন্যদিকে অভিযোগপত্র-সংক্রান্ত বিবরণে চীনভিত্তিক অপারেটরদের পরিচয় উল্লেখ করে বিদেশে থাকা কর্মীদের কথা বিস্তৃতভাবে বলা হয়েছে। কথিত এই ব্যবস্থার জন্য প্রত্যেক কর্মীকে শারীরিকভাবে উত্তর কোরিয়ায় থাকতে হয়েছে, এমনটা ধরে নেওয়া উচিত নয়।
টেক্সাসের তদন্তের আগে বিশ্বজুড়ে আইটি কর্মী জালিয়াতি নিয়ে তদন্ত হয়েছিল। এতে মিথ্যা পরিচয় ও মার্কিন মধ্যস্থতাকারী ব্যবহার করে বিদেশে বেতন পাওয়ার বিষয়টিও ছিল। এই অভিযান দেখিয়েছে, এমন চাকরি সম্ভব করে তুলতে আবাসিক অবকাঠামো কীভাবে কাজ করতে পারে।
কথিত মার্কিন সহযোগীরা কম্পিউটারের বাইরেও সহায়তা করেছেন
তদন্তকারীদের বিবরণে সহযোগীরা কেবল ল্যাপটপ রাখার জায়গা দিয়েছেন এমন নয়; নিয়োগ, পরিচয় যাচাই ও অর্থ লেনদেনেও অংশ নিয়েছেন। কেউ কেউ বেতন গ্রহণ করে উত্তর কোরীয় কর্মীদের নিয়ন্ত্রণে থাকা অ্যাকাউন্টে অর্থ পাঠিয়েছেন বলে অভিযোগ রয়েছে। অন্যরা অর্থের বিনিময়ে নিজেদের নাম ও ব্যক্তিগত তথ্য ব্যবহারের সুযোগ দিয়েছেন।
অজান্তে পরিচয় চুরি হওয়া ব্যক্তি এবং স্বেচ্ছায় পরিচয় দেওয়া ব্যক্তিদের পার্থক্যসহ কর্তৃপক্ষ কী ধরনের সহায়তার তদন্ত করছে, তা রথরক ব্যাখ্যা করেন:
যুক্তরাষ্ট্রে আইটি কর্মীর চাকরি পেতে তারা অজান্তে থাকা মার্কিন নাগরিকদের চুরি করা পরিচয় ব্যবহার করতে পারে," রথরক বলেন। "অন্য ক্ষেত্রে, তারা ব্যক্তিদের পরিচয় ব্যবহার করতে বা সাক্ষাৎকারে অংশ নেওয়া, চুরি করা পরিচয় যাচাই, পার্সেল পাঠানো, ল্যাপটপ রাখা এবং মাদক পরীক্ষা বা আঙুলের ছাপ দেওয়াসহ অন্যান্য কাজ করানোর জন্য অর্থ দেয়।
অভিযোগে বর্ণিত এসব কর্মকাণ্ড দেখায়, তদন্তকারীরা কেন শুধু ইন্টারনেট সংযোগ খতিয়ে দেখছেন না। বিকল্প কেউ সাক্ষাৎকারে অংশ নিলে বা সরাসরি যাচাইয়ে সহযোগিতা করলে বিদেশে থাকা আবেদনকারী এমন কিছু পরীক্ষায় উত্তীর্ণ হতে পারেন, যা শুধু সফটওয়্যার দিয়ে এড়ানো যায় না।
রেবোল্ড বলেন, যারা জেনেশুনে সরঞ্জাম রেখেছেন, তাদের বিরুদ্ধে মামলা হবে। তবে এতে কোনো নির্দিষ্ট ব্যক্তির জ্ঞান বা উদ্দেশ্য সম্পর্কে সিদ্ধান্ত হয় না; সংশ্লিষ্ট ফৌজদারি কার্যক্রমে প্রমাণের ভিত্তিতে তা প্রতিষ্ঠা করতে হবে।
গ্রেপ্তারের বিবরণে দুই মার্কিন নাগরিক ও চীনভিত্তিক ১০ অপারেটরের নাম
বিচার বিভাগের ১৩ অক্টোবরের ঘোষণার বিবরণে গ্রেপ্তার হওয়া মার্কিন নাগরিকদের পেনসিলভানিয়ার মাইকেল জেমস বস্টেল এবং টেক্সাসের হুয়ান সেসিলিও পেনা কারিয়ো হিসেবে শনাক্ত করা হয়েছে। কথিত চাকরি জালিয়াতির সঙ্গে সংশ্লিষ্ট ওয়্যার জালিয়াতি, অর্থপাচার ও পরিচয় চুরিসহ বিভিন্ন অভিযোগে তাদের অভিযুক্ত করা হয়েছে বলে ওই বিবরণে বলা হয়েছে।
একই বিবরণে চীনভিত্তিক অভিযোগের মুখে থাকা ১০ জনের নাম দেওয়া হয়েছে: সান শেং মিং, পেই লি গুয়াং, ওয়েং শৌ চেং, হান গুও বিন, ওয়াং জিয়ান জুন, শেং ঝাং কুন, ঝাং ওয়েই পিং, ঝাং লি পিং, ইউ ইয়াং এবং জিন লং।
অভিযোগপত্রে বলা হয়েছে, চীনের অপারেটররা পেনা কারিয়ো, টেই মাইকেল নোল্টে এবং অন্তত আরও চার মার্কিন নাগরিককে নির্দেশ দিতেন। অভিযোগপত্রে নোল্টের নাম থাকলেও তার বিরুদ্ধে অভিযোগ আনা হয়নি। তিনি বস্টেল ও অন্য মার্কিন অংশগ্রহণকারীদের নিয়োগ, ব্যবস্থাপনা ও প্রশিক্ষণ দিয়েছেন বলে অভিযোগ রয়েছে। অভিযোগপত্রে নাম থাকা আর আসামি হওয়া এক বিষয় নয়।
এই বিবরণগুলোতে বলা হয়েছে, কথিত জালিয়াতিতে ৭০টির বেশি মার্কিন কোম্পানি ক্ষতিগ্রস্ত হয়েছে, ২৫ জন মার্কিন নাগরিকের পরিচয় হাতিয়ে নেওয়া হয়েছে, বিদেশে থাকা আইটি কর্মীদের অন্তত ৩ মিলিয়ন ডলার আয় হয়েছে এবং যুক্তরাষ্ট্রের একাধিক সরকারি সংস্থায় মিথ্যা তথ্য জমা পড়েছে। তবে ক্ষতিগ্রস্ত সব নিয়োগদাতার নাম বা কোন কোন সংস্থায় ওই তথ্য জমা পড়েছে, তা উল্লেখ করা হয়নি।
ওই বিবরণ অনুযায়ী, বস্টেল ও পেনা কারিয়োর আইনজীবীদের সঙ্গে তাৎক্ষণিকভাবে যোগাযোগ করা যায়নি। নোল্টের কোনো প্রতিক্রিয়ার কথাও জানানো হয়নি। অভিযোগগুলো এখনো প্রমাণিত নয়। আর গ্রেপ্তারের সঙ্গে উত্তর টেক্সাসের সংবাদ সম্মেলনে শিগগির অভিযোগপত্র দাখিলের ঘোষণার প্রক্রিয়াগত সম্পর্ক কী, তাও প্রতিবেদনগুলোতে স্পষ্ট নয়।
অর্থের অঙ্কগুলো ভিন্ন পরিসরের
৮০০ মিলিয়ন ডলার ও ৩ মিলিয়ন ডলারের অঙ্ক একসঙ্গে মেলানো উচিত নয়। রেবোল্ডের ৮০০ মিলিয়ন ডলারের বেশি আয়ের অনুমানটি ২০২৪ অর্থবছরে উত্তর কোরিয়ার বৃহত্তর আইটি কর্মী কর্মসূচিকে ঘিরে। অন্যদিকে, অভিযোগপত্র-সংক্রান্ত বিবরণে অন্তত ৩ মিলিয়ন ডলারের যে অভিযোগ রয়েছে, তা ওই কর্মসূচির একটি চাকরি জালিয়াতি পরিকল্পনার সঙ্গে সংশ্লিষ্ট।
ট্রেজারির অনুমানের বিবরণও এক নয়। কোথাও বলা হয়েছে, ৮০০ মিলিয়ন ডলারের বেশি অর্থ উত্তর কোরিয়ায় পাঠানো হয়েছে; অন্য কোথাও ওই অঙ্ককে কর্মসূচির আয় বলা হয়েছে। আয় এবং স্থানান্তরিত অর্থ ভিন্ন হিসাব। আরও ব্যাখ্যা ছাড়া অঙ্কটিকে সুনির্দিষ্টভাবে নথিভুক্ত অর্থ স্থানান্তরের মোট পরিমাণ হিসেবে উপস্থাপন করা উচিত নয়।
কর্মীরা তাদের আয়ের আনুমানিক ৮৫ থেকে ৯০ শতাংশ উত্তর কোরিয়ায় পাঠাতেন বলেও কর্মকর্তারা জানিয়েছেন। এই হিসাবে প্রতি ১০০ ডলার আয়ের মধ্যে প্রায় ১০ থেকে ১৫ ডলার পাঠানো অর্থের বাইরে থাকত। কথিত অর্থপ্রদানের কাঠামোটি এতে বোঝা যায়, তবে টেক্সাসের তদন্তে প্রত্যেকের বেতনের বণ্টন এর মাধ্যমে প্রতিষ্ঠিত হয় না।
আর্থিক অভিযোগটি ব্যাখ্যা করে, প্রসিকিউটররা কেন এই ঘটনাকে শুধু চাকরি জালিয়াতি হিসেবে দেখছেন না। কর্তৃপক্ষের ভাষ্য, মার্কিন বেতন নিষেধাজ্ঞার আওতায় থাকা একটি সরকার ও তার অস্ত্র কর্মসূচির অর্থায়নের উৎস হয়ে উঠছে। টেক্সাসে বেতনের নির্দিষ্ট অর্থ দিয়ে নির্দিষ্ট অস্ত্র কেনা হয়েছে, এমন কোনো হিসাব প্রতিবেদনে নেই।
কোম্পানির সিস্টেমে প্রবেশের ঝুঁকি আলাদা
জালিয়াতির মাধ্যমে চাকরি পেলে শুধু বেতনই পাওয়া যায় না। রেবোল্ড বলেন, কোম্পানির ল্যাপটপে প্রবেশাধিকার ব্যবসায়িক সিস্টেম, যোগাযোগ ও আর্থিক প্ল্যাটফর্মে ঢোকার পথও খুলে দিতে পারে। ঝুঁকির মাত্রা নির্ভর করবে প্রতিটি চাকরিতে দেওয়া প্রবেশাধিকারের ওপর।
এফবিআইকে গোয়েন্দা তথ্য ও কারিগরি বিশ্লেষণ দিয়ে সহায়তা করেছে বলে জানানো সাইবার নিরাপত্তা কোম্পানি ক্রাউডস্ট্রাইক এই নেটওয়ার্ককে ফেমাস চোলিমা নামে চিহ্নিত করে। আদালতে দাখিল করা একটি আবেদনের বিবরণেও বলা হয়েছে, বড় একটি সাইবার নিরাপত্তা কোম্পানি হুমকি-গোষ্ঠীটিকে এই নাম দিয়েছে। এটি তাদের শনাক্ত করার একটি নাম, আলাদা কোনো ফৌজদারি অভিযোগ নয়।
ক্রাউডস্ট্রাইকের ভাষ্য, ব্যাহত করা অভিযানগুলোতে শনাক্ত প্রতিষ্ঠানগুলোর মধ্যে মহাকাশ, জ্বালানি, আর্থিক সেবা, স্বাস্থ্যসেবা, সাইবার নিরাপত্তা, প্রতিরক্ষা প্রকৌশল এবং সরকারি প্রযুক্তি খাতের ব্যবসা ছিল। এই বৈচিত্র্য সংবেদনশীল খাতজুড়ে সম্ভাব্য ঝুঁকি দেখায়, তবে এতে প্রমাণ হয় না যে প্রতিটি প্রতিষ্ঠান থেকে তথ্য চুরি হয়েছে।
নিয়োগদাতার সরঞ্জাম অন্যত্র পাঠাতে ব্যবহৃত কৌশলগুলোর কথাও জানিয়েছে কোম্পানিটি। কিছু অপারেটর মিথ্যা পুলিশ প্রতিবেদন দাখিল করে দাবি করেন, ল্যাপটপ চুরি হয়েছে, যাতে নতুন সরঞ্জাম অন্য কোথাও পাঠানো হয়। অন্যরা হঠাৎ বাসা বদলের কথা জানান বা জনবল নিয়োগকারী প্রতিষ্ঠানের মাধ্যমে চাকরি পান; এতে সেসব প্রতিষ্ঠান কিছু না জেনেই কম্পিউটার অন্য ঠিকানায় পাঠিয়ে দেয়।
এই বিবরণগুলো নিয়োগসংক্রান্ত প্রতারণার সঙ্গে বাস্তবে থাকা ল্যাপটপ ফার্মের যোগসূত্র দেখায়: কর্মীর দরকার গ্রহণযোগ্য পরিচয়, পাশাপাশি নিয়োগদাতার কম্পিউটার নেটওয়ার্কের নিয়ন্ত্রণে থাকা কোনো স্থানে নিয়ে যাওয়ার ব্যবস্থাও। টেক্সাসের অভিযানে কোন তথ্য দেখা হয়েছে বা চুরি হয়েছে, তার পূর্ণ তালিকা কর্তৃপক্ষ প্রকাশ করেনি।
তদন্ত টেক্সাসের তল্লাশির বাইরেও বিস্তৃত
আদালতের নথির বিবরণ অনুযায়ী, চাকরি জালিয়াতির সঙ্গে কথিতভাবে যুক্ত ১১টি গুগল অ্যাকাউন্ট শনাক্ত করে এফবিআই। তদন্তকারীরা প্রতিটি অ্যাকাউন্ট খোলার সময় থেকে ৮ অক্টোবর পর্যন্ত তথ্য চেয়েছেন। এর মধ্যে ছিল গ্রাহকের বিবরণ, ঠিকানা, ফোন নম্বর, সংযোগের সময়, আইপি ঠিকানা এবং অর্থপ্রদান ও বিলিংয়ের নথি।
উত্তর টেক্সাসের একটি ফেডারেল আদালত ৯ অক্টোবর গুগলকে ১০ দিনের মধ্যে নথি দেওয়ার নির্দেশ দিয়েছে বলে জানা গেছে। সেই হিসাবে নথি জমা দেওয়ার নির্ধারিত শেষ তারিখ ছিল ১৯ অক্টোবর। গুগল নথি দেওয়া সম্পন্ন করেছিল কি না, সে বিষয়ে বিবরণগুলোতে কোনো নিশ্চিত তথ্য নেই।
প্রতিবেদনে উল্লেখ করা প্রধান তারিখগুলো হলো:
- ২১ থেকে ২৫ সেপ্টেম্বর: এফবিআইয়ের তল্লাশি এবং টেক্সাসের ৪০টির বেশি বাড়িতে সংশ্লিষ্ট কার্যক্রম।
- ৮ অক্টোবর: ১১টি গুগল অ্যাকাউন্টের নথি চাওয়ার সময়সীমার শেষ দিন।
- ৯ অক্টোবর: গুগলকে ১০ দিনের মধ্যে অ্যাকাউন্টের নথি দিতে নির্দেশ দেওয়া আদালতের আদেশের তারিখ।
- ১৩ অক্টোবর: অভিযান ঘোষণা ও সংশ্লিষ্ট ফৌজদারি কার্যক্রমের বিবরণে উল্লেখিত তারিখ।
লুইজিয়ানা, নেভাদা, কেন্টাকি ও ওহাইয়োতেও একই ধরনের কর্মকাণ্ডের কথা জানিয়েছেন কর্মকর্তারা। ক্রাউডস্ট্রাইকের ভাষ্য, বৃহত্তর অভিযানে ওহাইয়োতে দুজনকে গ্রেপ্তার করা হয়েছিল, তবে তাদের পরিচয় বা অভিযোগ জানানো হয়নি। টেক্সাসের ঘোষণায় ওই গ্রেপ্তারের কথা ছিল না; তাই এদের দুই মার্কিন নাগরিকের গ্রেপ্তার থেকে আলাদা বা একই ঘটনা বলে ধরে নেওয়া উচিত নয়।
নিয়োগদাতাদের পরামর্শ ও অজানা বিষয়
রেবোল্ড ও রথরক নিয়োগদাতাদের ই-ভেরিফাই ব্যবহার করতে এবং দূরবর্তী কর্মী নিয়োগের সময় পরিচয়ের একাধিক প্রমাণপত্র চাইতে বলেছেন। ই-ভেরিফাই সরকারি নথির সঙ্গে কর্মসংস্থানের যোগ্যতাসংক্রান্ত তথ্য মিলিয়ে দেখে। এটি নিয়োগপ্রক্রিয়ার একটি অংশের ঝুঁকি সামলায়। তবে বিকল্প কেউ সাক্ষাৎকারে অংশ নেওয়া এবং দূর থেকে ল্যাপটপ নিয়ন্ত্রণের কথিত ঘটনাগুলো দেখায়, কাজটি আসলে কে করছেন, তা আলাদা করে যাচাই করাও জরুরি।
ক্ষতিগ্রস্ত হয়েছেন বলে মনে করা ব্যবসা ও ব্যক্তিদের এফবিআইকে তথ্য জানাতে বলেছে কর্তৃপক্ষ। তবে নিয়োগদাতাদের পূর্ণ তালিকা, তল্লাশি চালানো বাড়িগুলোর ঠিকানা, কিংবা আটকে রাখা বা উদ্ধার করা বেতনের সম্পূর্ণ হিসাব প্রকাশ করেনি।
তদন্ত এখনো চলছে। উত্তর টেক্সাসের ব্রিফিংয়ের বিবরণে পরবর্তী অভিযোগপত্র, শুনানি বা বিচারের কোনো তারিখ দেওয়া হয়নি। গ্রেপ্তার ও সম্ভাব্য অভিযোগ নিয়ে পরস্পরবিরোধী বিবরণে ঘোষণাগুলোর সুনির্দিষ্ট সম্পর্ক অমীমাংসিত রয়ে গেছে।
ক্রাউডস্ট্রাইক সতর্ক করেছে, ল্যাপটপ ফার্ম বন্ধ করলে অবকাঠামো সরিয়ে নেওয়া এলাকায় কর্মকাণ্ডের গতি কমতে পারে, তবে বৃহত্তর কার্যক্রম দীর্ঘমেয়াদে বন্ধ হওয়ার সম্ভাবনা কম। জব্দের ঘটনা দেখায়, কর্তৃপক্ষ স্থানীয় সরঞ্জাম নেটওয়ার্কে বিঘ্ন ঘটাতে পারে। তবে এর সঙ্গে যুক্ত সব কর্মী, পরিচয়, অ্যাকাউন্ট বা সহযোগীকে শনাক্ত করা হয়েছে, এমনটা প্রমাণ হয় না।
মূল তথ্য
- সেপ্টেম্বরের শেষ দিকে এজেন্টরা টেক্সাসের ৪০টির বেশি বাড়িতে তল্লাশি চালিয়ে প্রায় ১৮৭টি ল্যাপটপ ও অন্যান্য ডিভাইস জব্দ করেন।
- উত্তর টেক্সাসে ১০০টির বেশি ডিভাইস উদ্ধারের কথা জানিয়েছে কর্তৃপক্ষ, যদিও একটি বিবরণে সংখ্যা প্রায় ১০০ বলা হয়েছে।
- কথিত ল্যাপটপ ফার্মের মাধ্যমে বিদেশে থাকা কর্মীরা মার্কিন বাড়িতে রাখা নিয়োগদাতার কম্পিউটার চালিয়ে নিজেদের যুক্তরাষ্ট্রে কর্মরত বলে দেখাতে পারতেন।
- প্রতিবেদনগুলোতে শিগগির অভিযোগপত্র দাখিলের কথা বলা এবং দুই মার্কিন নাগরিককে গ্রেপ্তার ও চীনভিত্তিক ১০ জনের বিরুদ্ধে অভিযোগ আনার বিবরণে পার্থক্য রয়েছে।
- অভিযোগপত্র-সংক্রান্ত বিবরণে ৭০টির বেশি ক্ষতিগ্রস্ত কোম্পানি, ২৫ জন মার্কিন নাগরিকের পরিচয় হাতিয়ে নেওয়া এবং অন্তত ৩ মিলিয়ন ডলার আয়ের কথা বলা হয়েছে।
- ৮০০ মিলিয়ন ডলারের বেশি আয়ের অনুমানটি উত্তর কোরিয়ার বৃহত্তর আইটি কর্মী কর্মসূচি নিয়ে, শুধু টেক্সাসের জব্দের ঘটনা নিয়ে নয়।
- তদন্তকারীরা ১১টি গুগল অ্যাকাউন্টের নথি চেয়েছেন; তদন্ত এখনো চলছে।