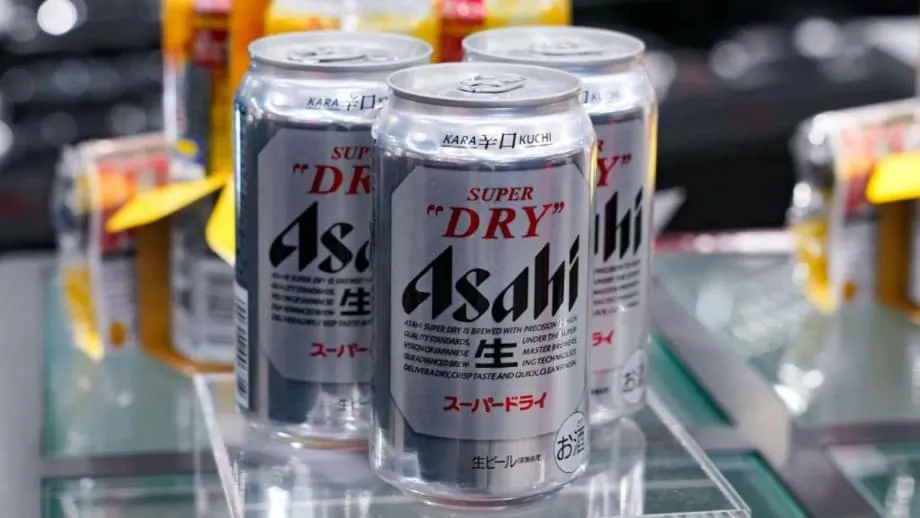
র্যানসমওয়্যার সংকটে বিয়ার সরবরাহ ব্যাহত, ব্যক্তিগত তথ্য ঝুঁকিতে
জাপানের বৃহত্তম ব্রিউয়ার আসাহি গ্রুপ হোল্ডিংস র্যানসমওয়্যার হামলার ধাক্কা কাটিয়ে উঠছে। হামলায় দেশজুড়ে ডিজিটাল কার্যক্রম বন্ধ হয়ে যায়, ব্রিউয়ারিগুলোর উৎপাদন ধীর হয়ে পড়ে এবং দোকানের তাক থেকে পানীয়ের মজুত কমে যায়। ২৯ সেপ্টেম্বর কোম্পানিটি একটি ডেটা সেন্টারে বিঘ্ন শনাক্ত করলে ঘটনার শুরু হয়। কয়েক ঘণ্টার মধ্যেই সিস্টেমগুলো বিচ্ছিন্ন করা হয়। তবে ততক্ষণে অনুপ্রবেশকারীরা নেটওয়ার্কের কিছু অংশে ঢুকে তথ্য এনক্রিপ্ট করে এবং অর্ডার নেওয়া ও পণ্য পাঠানোর কাজে ব্যবহৃত গুরুত্বপূর্ণ সেবা অচল করে দেয়। সরবরাহ চালু রাখতে কর্মীদের কয়েক দিন কলম, কাগজ ও ফ্যাক্সের ওপর নির্ভর করতে হয়। চালান আটকে যাওয়ায় কিছু দোকানে জনপ্রিয় বিয়ার ও কোমল পানীয়ের মজুত কমে আসার খবর পাওয়া যায়।
সূচিপত্র
- র্যানসমওয়্যার সংকটে বিয়ার সরবরাহ ব্যাহত, ব্যক্তিগত তথ্য ঝুঁকিতে
- যেভাবে হামলার ঘটনা এগিয়েছে
- ডাবল এক্সটরশনে ঝুঁকি কেন বাড়ে
- কিলিন কারা এবং উৎপাদনকারী প্রতিষ্ঠানগুলো কেন ঝুঁকিতে
- কোন তথ্য ঝুঁকিতে থাকতে পারে
- ডিজিটাল সেবা-বিঘ্নে বিয়ার সরবরাহ কেন থেমে গেল
- পদক্ষেপ ও পুনরুদ্ধার
- জাপানে র্যানসমওয়্যারের বিস্তৃত ঢেউ
- কোম্পানিগুলো এখন যা করতে পারে
- ক্ষতিগ্রস্ত ব্যক্তিদের করণীয়
- মূল বিষয়গুলো
কোম্পানিটি এখন নিশ্চিত করেছে, জাপানে পরিচালিত সিস্টেমে থাকা ব্যক্তিগত তথ্য উন্মুক্ত হয়েছে বা হয়ে থাকতে পারে। নভেম্বরের শেষ দিকে প্রকাশিত প্রাথমিক তদন্তের ফল অনুযায়ী, প্রায় ১.৯১৪ মিলিয়ন মানুষের তথ্য ঝুঁকিতে রয়েছে; তাঁদের মধ্যে প্রায় ১.৫২৫ মিলিয়ন গ্রাহক। কোম্পানির ভাষ্য, এতে বর্তমান ও সাবেক প্রায় ১ লাখ ৭ হাজার কর্মী, কর্মীদের পরিবারের প্রায় ১ লাখ ৬৮ হাজার সদস্য এবং প্রায় ১ লাখ ১৪ হাজার বহিরাগত যোগাযোগও প্রভাবিত হতে পারেন। ঝুঁকিতে থাকা তথ্যের মধ্যে নাম, লিঙ্গ, জন্মতারিখ, ডাক ঠিকানা, ইমেইল ঠিকানা ও ফোন নম্বর রয়েছে। আপস হওয়া তথ্যের মধ্যে ক্রেডিট কার্ডের বিবরণ থাকার আভাস নেই। কর্মীদের ব্যক্তিগত তথ্যের মাত্র ১৮টি উপাদান ফাঁস হয়েছে বলে নিশ্চিত হওয়া গেছে; ক্ষতিগ্রস্তদের জানানোর প্রস্তুতি নিচ্ছে কোম্পানিটি।
র্যানসমওয়্যার গোষ্ঠী কিলিন হামলার দায় স্বীকার করে আসাহির নাম তাদের ফাঁসের ওয়েবসাইটে তুলেছে এবং দাবি করেছে, তারা কোম্পানির প্রায় ২৭ গিগাবাইট ফাইল চুরি করেছে। চুরি করা তথ্য প্রকাশ্যে এসেছে, এমন নিশ্চিত প্রমাণ আসাহির তদন্তে মেলেনি। তবু এই ঘটনা কোম্পানির দেশীয় কার্যক্রমজুড়ে ব্যাপক পদক্ষেপ নিতে বাধ্য করেছে। সিস্টেমগুলো আবার চালু হওয়ায় ধীরে ধীরে চালান পাঠানো শুরু হয়েছে। পুনরুদ্ধার ও নিরাপত্তা জোরদারে মনোযোগ দিতে কোম্পানিটি পুরো বছরের আর্থিক ফল প্রকাশ পিছিয়ে দিয়েছে। আসাহির ভাষ্য, বিঘ্ন জাপানের সিস্টেমেই সীমাবদ্ধ ছিল; পেরোনি, পিলসনার উরকেল, গ্রোলশ এবং যুক্তরাজ্যের ফুলারস ব্রিউয়ারিসহ তাদের বৈশ্বিক ব্র্যান্ডগুলোতে কোনো সেবা-বিঘ্ন ঘটেনি।
যেভাবে হামলার ঘটনা এগিয়েছে
আসাহির অভ্যন্তরীণ পর্যালোচনায় দ্রুত পরিস্থিতি অবনতির চিত্র উঠে এসেছে। জাপান সময় ২৯ সেপ্টেম্বর সকাল প্রায় ৭টায় কর্মীরা নেটওয়ার্কে এনক্রিপ্ট করা ফাইল দেখতে পান এবং আক্রান্ত ডেটা সেন্টারটি বিচ্ছিন্ন করেন। পরে ফরেনসিক তদন্তে ইঙ্গিত মেলে, আসাহির অন্য একটি স্থানে আপস হওয়া যন্ত্রপাতির মাধ্যমে সম্ভবত প্রাথমিক অনুপ্রবেশ ঘটেছিল। বিচ্ছিন্ন করার পদক্ষেপ নেওয়ার আগেই হামলাকারীরা নেটওয়ার্কের ভেতরে ঢুকে পড়ে। এরপর তারা একাধিক সার্ভার ও সংযুক্ত যন্ত্রে র্যানসমওয়্যার ছড়িয়ে দেয়। এতে অর্ডার গ্রহণ, বিতরণ ও গ্রাহক সহায়তা ব্যবস্থা ব্যাহত হয়, যেগুলোর ওপর কোম্পানিটি দৈনন্দিন কার্যক্রম চালাতে নির্ভর করে।
ডাবল এক্সটরশনে ঝুঁকি কেন বাড়ে
আধুনিক র্যানসমওয়্যার হামলায় প্রায়ই তথ্য এনক্রিপ্ট করার আগে তা চুরি করা হয়। এই কৌশলকে ডাবল এক্সটরশন বলা হয়। হামলাকারী সংবেদনশীল ফাইল চুরি করে, এরপর কার্যক্রম থামিয়ে দিতে তথ্য বা সিস্টেম এলোমেলো করে দেয় এবং মুক্তিপণ না পেলে চুরি করা তথ্য প্রকাশের হুমকি দেয়। এ ক্ষেত্রে কিলিনের দাবি, তারা প্রায় ৯,৩০০টি ফাইল নিয়েছে। আসাহি জানিয়েছে, তথ্য প্রকাশ্যে ফাঁস হওয়ার নিশ্চিত প্রমাণ তারা পায়নি। তবে এই হুমকিই ভুক্তভোগী প্রতিষ্ঠানগুলোকে সিস্টেম পুনরুদ্ধার ও অনুপ্রবেশ তদন্তের পাশাপাশি ব্যবসা চালু রাখা, গোপনীয়তার ঝুঁকি এবং সুনামহানির আশঙ্কার মধ্যে ভারসাম্য করতে চাপ দেয়।
কিলিন কারা এবং উৎপাদনকারী প্রতিষ্ঠানগুলো কেন ঝুঁকিতে
কিলিন একটি র্যানসমওয়্যার-অ্যাজ-আ-সার্ভিস কার্যক্রম। এটি একটি একক বৃহৎ গোষ্ঠীর বদলে এমন একটি প্ল্যাটফর্ম পরিচালনা করে, যা সহযোগীদের ম্যালওয়্যার ও অবকাঠামো সরবরাহ করে। ওই সহযোগীরা লক্ষ্যবস্তুতে অনুপ্রবেশ করে এবং অর্জিত অর্থ ভাগ করে নেয়। ২০২২ সালে আত্মপ্রকাশের পর থেকে নিরাপত্তা গবেষকেরা কিলিনের দাবিকৃত শত শত হামলার তথ্য নথিবদ্ধ করেছেন। এ বছরের প্রতিবেদনগুলোতে কিলিনকে বিশ্বের সবচেয়ে সক্রিয় র্যানসমওয়্যার গোষ্ঠীগুলোর একটি হিসেবে দেখানো হয়েছে; চাপের মুখে থাকা প্রধান খাতগুলোর মধ্যে উৎপাদনশিল্পও রয়েছে। গোষ্ঠীটির সরঞ্জাম করপোরেট তথ্যপ্রযুক্তি পরিবেশে এবং নাগাল পেলে শিল্প ব্যবস্থায়ও হামলা চালানোর জন্য তৈরি। কিলিনের কোডভান্ডারে রাস্ট ও সি ভাষার উপাদান রয়েছে, যা উইন্ডোজ, লিনাক্স ও ভিএমওয়্যার ইএসএক্সআই সিস্টেমে চালানো যায়। হুমকি-সংক্রান্ত গোয়েন্দা তথ্যেও ইঙ্গিত রয়েছে, কিলিন সহযোগীদের রাশিয়া ও বেলারুশসহ নির্দিষ্ট কিছু দেশের লক্ষ্যবস্তু এড়াতে বলে।
র্যানসমওয়্যার পরিচালনাকারীরা সাধারণত এমন প্রতিষ্ঠানকে নিশানা করে, যাদের পক্ষে সেবা-বিঘ্নের কথা আড়াল করা কঠিন। উৎপাদনকারী প্রতিষ্ঠানগুলো এ শ্রেণির। উৎপাদন লাইন, ব্যাচের সময়সূচি, প্যাকেজিং ও সরবরাহব্যবস্থা ডেটা সেন্টার এবং ক্লাউডে চলা ব্যবসায়িক সিস্টেমের সঙ্গে নিবিড়ভাবে যুক্ত। ওই ডিজিটাল সিস্টেমগুলো বন্ধ হয়ে গেলে উৎপাদনও ক্ষতিগ্রস্ত হয়, এমনকি কারখানার মেঝেতে থাকা প্রোগ্রামেবল লজিক কন্ট্রোলারগুলো অক্ষত থাকলেও। উৎপাদনকারী প্রতিষ্ঠানের বিরুদ্ধে সাইবার হামলা পর্যবেক্ষণকারী বিশ্লেষকদের ধারণা, বড় প্রতিষ্ঠানের প্রতি দিনের অচলাবস্থায় প্রায় ২০ লাখ ডলার ক্ষতি হতে পারে। এশিয়া-প্রশান্ত মহাসাগরীয় অঞ্চলে ২০২৪ সাল থেকে র্যানসমওয়্যার হামলার খবর উল্লেখযোগ্যভাবে বেড়েছে; সবচেয়ে ক্ষতিগ্রস্ত প্রতিষ্ঠানগুলোর মধ্যে উৎপাদনকারী প্রতিষ্ঠানও রয়েছে।
কোন তথ্য ঝুঁকিতে থাকতে পারে
আসাহির ভাষ্য, এখন পর্যন্ত নিশ্চিতভাবে উন্মুক্ত হওয়া তথ্যের মধ্যে কোম্পানির ল্যাপটপে থাকা কর্মীদের ১৮টি তথ্য-উপাদান রয়েছে। তবে প্রাপ্ত তথ্যপ্রমাণের ভিত্তিতে তদন্তে সিদ্ধান্ত হয়েছে, সার্ভারে থাকা আরও অনেক বেশি ব্যক্তিগত তথ্য হামলাকারীর নাগালে এসে থাকতে পারে। ক্ষতিগ্রস্ত শ্রেণির মধ্যে রয়েছে গ্রাহক সহায়তা ডেস্কে যোগাযোগ করা গ্রাহক, বর্তমান ও সাবেক কর্মী, তাঁদের পরিবারের সদস্য এবং আনুষ্ঠানিক শুভেচ্ছাবার্তা পাওয়া বহিরাগত ব্যবসায়িক যোগাযোগ। কোম্পানিটি জোর দিয়ে বলেছে, আপস হওয়া তথ্যের মধ্যে পেমেন্ট কার্ডের তথ্য নেই। তদন্ত চলছে এবং ক্ষতিগ্রস্ত ব্যক্তিদের সরাসরি জানানো হবে।
আসাহির সতর্কবার্তা অনুযায়ী, যেসব ব্যক্তিগত তথ্য উন্মুক্ত হয়ে থাকতে পারে সেগুলোর ধরন হলো:
- পূর্ণ নাম ও যোগাযোগের বিবরণ (ঠিকানা, ইমেইল, ফোন)
- লিঙ্গ ও জন্মতারিখ
- কর্মী, সাবেক কর্মী ও পরিবারের সদস্যদের সঙ্গে কোম্পানির সম্পর্ক-সংক্রান্ত তথ্য
- বহিরাগত অংশীদার ও যোগাযোগের ব্যবসায়িক তথ্য
আসাহির গ্রাহকসেবার সঙ্গে যোগাযোগ করা ব্যক্তিদের ক্ষেত্রে তাৎক্ষণিক ঝুঁকি হলো লক্ষ্যভিত্তিক ফিশিং। হামলাকারীরা আসল নাম ও যোগাযোগের তথ্য ব্যবহার করে বিশ্বাসযোগ্য বার্তা তৈরি করতে পারে। এসব বার্তায় প্রায়ই অর্ডার নিশ্চিতকরণ, অর্থ ফেরত বা পণ্য সরবরাহের নোটিশের ছদ্মবেশ নেওয়া হয়, যাতে প্রাপক উত্তর দেন বা কোনো লিংকে ক্লিক করেন। অপ্রত্যাশিত বার্তার বিষয়ে প্রাপকদের সতর্ক থাকা উচিত এবং ইমেইলের লিংক থেকে খোলা সাইটে সংযুক্তি খোলা বা লগইন তথ্য দেওয়া এড়িয়ে চলা উচিত।
ইমারসিভের সাইবার নিরাপত্তা বিভাগের জ্যেষ্ঠ ব্যবস্থাপক কেভিন ম্যারিয়ট বলেন, তথ্য চুরির কারণে পুনরুদ্ধার আরও জটিল হয়ে পড়েছে। কারণ গ্রাহকের আস্থা ফেরানো ও কার্যক্রম পুনরুদ্ধারের সময়সূচি ভিন্ন পথে এগোয়, যা সিস্টেম পুনরুদ্ধারে কাজ করা দলের ওপর চাপ তৈরি করে। তিনি আরও বলেন, পূর্ণ স্থিতিশীলতা ফিরতে কয়েক মাস লাগতে পারে। আসাহি পুনরুদ্ধারের চূড়ান্ত তারিখ জানায়নি।
গ্রাহকের তথ্য চুরির কারণে আসাহি দলের ওপর আরও চাপ তৈরি হয়েছে। এর পাশাপাশি আশঙ্কা রয়েছে, ফেব্রুয়ারির আগে কার্যক্রম পুরোপুরি পুনরুদ্ধার নাও হতে পারে।
ডিজিটাল সেবা-বিঘ্নে বিয়ার সরবরাহ কেন থেমে গেল
ব্রিউয়ারিগুলো এমন একগুচ্ছ সংযুক্ত সিস্টেমের ওপর নির্ভর করে, যা ব্যবসায়িক কার্যক্রম ও উৎপাদন-পরিসরকে একসূত্রে যুক্ত করে। অর্ডার ব্যবস্থাপনা, কাঁচামালের পরিকল্পনা, ব্যাচের রেসিপি, প্যাকেজিংয়ের সময়সূচি, গুদামজাতকরণ ও সরবরাহব্যবস্থা—সবই সফটওয়্যারের মাধ্যমে পরিচালিত হয়। করপোরেট নেটওয়ার্ক এনক্রিপ্ট হলে বা বন্ধ হয়ে গেলে এই সমন্বিত ব্যবস্থাও থেমে যায়। ট্যাংক ও বোতলজাত করার যন্ত্র অক্ষত থাকলেও অর্ডার সম্পর্কে স্পষ্ট ধারণা ও সময়সূচি না থাকায় উৎপাদন লাইন বন্ধ হতে পারে। আসাহির দেশীয় কার্যক্রমজুড়ে সেটাই ঘটেছিল। কোম্পানিটি জানিয়েছে, তাদের হাতে অর্ডার প্রক্রিয়া করতে হয়েছে এবং বিকল্প হিসেবে ফোন ও ফ্যাক্সের ওপর নির্ভর করতে হয়েছে।
শিল্প খাতের ঘটনাগুলো নিয়ে গবেষণা করা নিরাপত্তা দলগুলো বলছে, হামলাকারীরা প্রায়ই করপোরেট নেটওয়ার্ক দিয়ে ঢুকে পরে কারখানাকে সহায়তা করা যন্ত্রপাতির দিকে এগোয়। এর মধ্যে থাকতে পারে ফাইল শেয়ার, পরিচয় যাচাই, সময়সূচি বা দূরবর্তী প্রবেশাধিকার সামলানো সার্ভার। নেটওয়ার্ক ভাগ করে সুরক্ষিত রাখা এবং শক্তিশালী পরিচয় যাচাই না থাকলে ব্যবসার এক অংশের আপস অন্য স্থানগুলোতেও ছড়িয়ে পড়তে পারে। আসাহির ঘটনা দেখিয়েছে, ডিজিটাল সিস্টেমে বিঘ্ন ঘটলে কয়েক ঘণ্টার মধ্যে একটি জাতীয় সরবরাহ নেটওয়ার্ক অচল হয়ে যেতে পারে। জাপানের অনেক খুচরা বিক্রেতা আসাহি সুপার ড্রাইয়ের মজুত কমে যাওয়ার খবর দিয়েছেন এবং সুবিধাজনক পণ্যের দোকানগুলো গ্রাহকদের বিলম্বের বিষয়ে সতর্ক করেছে। কয়েকটি কারখানায় উৎপাদন আবার শুরু করেছে কোম্পানিটি; সিস্টেম চালু হওয়ার সঙ্গে সঙ্গে চালানও বাড়ানো হচ্ছে।
সর্বসাধারণের উদ্দেশে দেওয়া এক ক্ষমাপ্রার্থনায় আসাহি গ্রুপের প্রেসিডেন্ট ও প্রধান নির্বাহী কর্মকর্তা আতসুশি কাতসুকি স্বাভাবিক সেবা ফিরিয়ে আনার কাজ চলার সময় গ্রাহক, অংশীদার ও কর্মীদের উদ্দেশে বক্তব্য দেন।
সাম্প্রতিক সিস্টেম-বিঘ্নের কারণে আমাদের অংশীজনদের যে ভোগান্তি হয়েছে, তার জন্য আমি আন্তরিকভাবে দুঃখিত। গ্রাহকদের কাছে পণ্যের সরবরাহ অব্যাহত রাখতে বিকল্প ব্যবস্থা চালুর পাশাপাশি যত দ্রুত সম্ভব সিস্টেম পুনরুদ্ধারে আমরা সর্বোচ্চ চেষ্টা করছি।
পদক্ষেপ ও পুনরুদ্ধার
আসাহি জরুরি সাড়া দেওয়ার কাঠামো গড়ে তোলে, বাইরের বিশেষজ্ঞদের যুক্ত করে এবং অনুপ্রবেশ নিয়ন্ত্রণ, সিস্টেম পুনরায় চালু ও প্রতিরক্ষা জোরদারে কয়েক মাসের কর্মসূচি নির্ধারণ করে। কোম্পানিটি নিরাপত্তার মৌলিক মান উন্নত করতে বিস্তৃত উদ্যোগের কথা জানিয়েছে। এর মধ্যে রয়েছে নেটওয়ার্ক যোগাযোগে কঠোর নিয়ন্ত্রণ, উন্নত নজরদারি, পুনরুদ্ধারের সময় কমাতে নতুন ব্যাকআপ পরিকল্পনা, কর্মীদের আরও কঠোর প্রশিক্ষণ, শক্তিশালী সুশাসন এবং নিয়মিত বহিরাগত নিরীক্ষা। ধাপে ধাপে চালান আবার শুরু হচ্ছে। নিয়ন্ত্রণমূলক পদক্ষেপের সময় বন্ধ রাখা নেটওয়ার্কের অংশগুলো পুনর্গঠন এবং সিস্টেমের অখণ্ডতা যাচাই অব্যাহত রেখেছে দলগুলো। প্রতিক্রিয়া ও পুনরুদ্ধারের কাজে অগ্রাধিকার দিতে কোম্পানিটি পুরো বছরের আর্থিক ফল প্রকাশও পিছিয়ে দিয়েছে।
নিরাপত্তা খাতের নেতারা বলছেন, এ ঘটনা করপোরেট তথ্যপ্রযুক্তি ও শিল্প ব্যবস্থার সংযোগস্থল আরও সুরক্ষিত করার প্রয়োজনীয়তা তুলে ধরেছে। আভানেডের বৈশ্বিক নিরাপত্তা অনুশীলনের প্রযুক্তি প্রধান জেসন রেভিল বলেন, জিরো ট্রাস্ট পদ্ধতি গ্রহণ করলে প্রতিষ্ঠানগুলো হামলার বিস্তার সীমিত করতে পারবে। এ পদ্ধতিতে সব ধরনের প্রবেশাধিকার নিয়মিত যাচাই করা হয়।
আসাহির ওপর সাইবার হামলা পরিচালন প্রযুক্তি ও তথ্যপ্রযুক্তির সংযুক্ত নেটওয়ার্কে বাড়তে থাকা ঝুঁকি তুলে ধরেছে। পাশাপাশি প্রতিটি প্রতিষ্ঠানের জন্য জিরো ট্রাস্ট নীতি কেন গুরুত্বপূর্ণ, তাও দেখিয়েছে।
জাপানে র্যানসমওয়্যারের বিস্তৃত ঢেউ
জাপানসহ এশিয়া-প্রশান্ত মহাসাগরীয় অঞ্চলের প্রতিষ্ঠানগুলো র্যানসমওয়্যারের চাপে রয়েছে। জাপানের ন্যাশনাল পুলিশ এজেন্সি জানিয়েছে, ২০২৪ সাল থেকে র্যানসমওয়্যারের ঘটনা রেকর্ড পর্যায়ে পৌঁছেছে। জাপানি কোম্পানিগুলোর ওপর চালানো জরিপে দেখা গেছে, কার্যক্রম বন্ধ থাকার সময় প্রায়ই এক সপ্তাহের বেশি হয়; কিছু ক্ষেত্রে তা আরও দীর্ঘ হয় এবং পুনরুদ্ধারে বড় অঙ্কের ব্যয় হয়। জাপানের বড় প্রতিষ্ঠানগুলোর সাম্প্রতিক ঘটনায়, অপটিকস ও প্রকাশনা খাতসহ বিভিন্ন ক্ষেত্রে, কয়েক সপ্তাহ ধরে কার্যক্রম বন্ধ রাখতে হয়েছে এবং উল্লেখযোগ্য আর্থিক ক্ষতি হয়েছে।
প্রতিরক্ষা জোরদারে আইনপ্রণেতা ও সরকারি সংস্থাগুলো উদ্যোগ নিয়েছে। গুরুত্বপূর্ণ খাতের ওপর চলমান হামলার ক্ষতি কমাতে সক্রিয় সাইবার প্রতিরক্ষার একটি নতুন কাঠামো ২০২৫ সালে আংশিকভাবে কার্যকর করা হয়েছে। তবে প্রতিরোধ ও হামলার জবাব দেওয়ার তাৎক্ষণিক দায় বেসরকারি কোম্পানিগুলোর ওপরই রয়েছে। খাতসংশ্লিষ্ট বিশেষজ্ঞরা সতর্ক করেছেন, হামলাকারীরা নেটওয়ার্কে দ্রুত এগিয়ে সিস্টেম এনক্রিপ্ট করছে, ফলে শনাক্তকরণ ও নিয়ন্ত্রণের জন্য হাতে থাকা সময় কমে যাচ্ছে। প্রাথমিক অনুপ্রবেশ থেকে র্যানসমওয়্যার চালু করার মধ্যবর্তী সময় কমে যাওয়ার ঘটনায় এই প্রবণতা স্পষ্ট।
আইসাকার প্রধান বৈশ্বিক কৌশল কর্মকর্তা ক্রিস দিমিত্রিয়াদিস সতর্ক করে বলেছেন, সাম্প্রতিক হামলার গতি ও নির্ভুলতার কারণে নিয়মিত অনুশীলন ও বিনিয়োগ ছাড়া প্রতিষ্ঠানগুলোর প্রতিক্রিয়া জানানোর সুযোগ খুব কম।
আক্রমণ শনাক্ত ও থামানোর সময়সীমা কমে আসছে, অপরাধীদের কৌশলও দ্রুততর হচ্ছে। প্রতিষ্ঠানগুলোর মূল ব্যবসায়িক অগ্রাধিকারের মধ্যে আগাম সাইবার নিরাপত্তা প্রতিরোধ ও প্রশিক্ষণ থাকা দরকার। পাশাপাশি নিয়মিত ঘটনা মোকাবিলার মহড়া এবং সবার মধ্যে ডিজিটাল দায়িত্ব ভাগ করে নেওয়ার সংস্কৃতি গড়ে তুলতে হবে।
কোম্পানিগুলো এখন যা করতে পারে
জটিল সরবরাহব্যবস্থার ওপর নির্ভরশীল ব্রিউয়ারি, খাদ্য উৎপাদক ও অন্যান্য উৎপাদনকারী প্রতিষ্ঠান র্যানসমওয়্যার গোষ্ঠীর কাজে লাগানো দুর্বল দিকগুলো মোকাবিলা করে ঝুঁকি কমাতে পারে। আসাহির ঘটনার পর নিরাপত্তা ব্যবস্থা পর্যালোচনা করা নেতাদের জন্য কয়েকটি পদক্ষেপ বিশেষভাবে গুরুত্বপূর্ণ:
- করপোরেট তথ্যপ্রযুক্তি ও কারখানার সিস্টেমের মধ্যে সংযোগ চিহ্নিত করে নেটওয়ার্ক ভাগ করে সুরক্ষিত করুন, যাতে নেটওয়ার্কের ভেতরে এক পাশ থেকে অন্য পাশে এগোনো সীমিত হয়। দূরবর্তী প্রবেশাধিকার ও প্রশাসনিক ভূমিকায় বহু-ধাপ যাচাইকরণ বাধ্যতামূলক করুন।
- পরিচয় যাচাইয়ের সিস্টেম সুরক্ষিত করুন এবং অব্যবহৃত অ্যাকাউন্ট সরিয়ে ফেলুন। অস্বাভাবিক আচরণের জন্য লগইন পর্যবেক্ষণ করুন এবং ফিশিং-প্রতিরোধী দ্বিতীয় ধাপসহ শক্তিশালী পাসওয়ার্ড বাধ্যতামূলক করুন।
- ইন্টারনেট-সংযুক্ত যন্ত্রপাতি, দূরবর্তী প্রবেশাধিকার গেটওয়ে এবং ডিরেক্টরি সেবায় প্যাচ হালনাগাদকে অগ্রাধিকার দিন। তথ্যপ্রযুক্তি ও পরিচালন পরিবেশ—উভয় ক্ষেত্রেই দুর্বলতা নিয়মিত পর্যবেক্ষণ করুন।
- নির্ভরযোগ্য ব্যাকআপ তৈরি করুন এবং নিয়মিত পরীক্ষা করুন। দৈনন্দিন নেটওয়ার্ক প্রবেশাধিকার থেকে সেগুলো বিচ্ছিন্ন রাখুন। গুরুত্বপূর্ণ ব্যবসায়িক সিস্টেম ও কারখানার সহায়ক সেবা দ্রুত পুনরুদ্ধারের সক্ষমতা নিশ্চিত করুন।
- সার্ভার ও ওয়ার্কস্টেশনজুড়ে এন্ডপয়েন্ট শনাক্তকরণ ও প্রতিক্রিয়া ব্যবস্থা চালু করুন এবং সতর্কবার্তা এমন একটি দলের কাছে পৌঁছায় নিশ্চিত করুন, যারা দিনরাত সেগুলো যাচাই করে ব্যবস্থা নিতে পারে।
- শীর্ষ নির্বাহী, আইন, পরিচালন ও যোগাযোগ বিভাগের অংশগ্রহণে ঘটনা মোকাবিলার পরিকল্পনা তৈরি করে মহড়া দিন। টেবিলটপ অনুশীলন ও সরাসরি মহড়ায় বাস্তব ঘটনা কম বিশৃঙ্খল হয়।
- সরবরাহকারীর ঝুঁকি ব্যবস্থাপনা উন্নত করুন। পরিচালিত সেবা প্রদানকারী ও গুরুত্বপূর্ণ বিক্রেতাদের নিরাপত্তা-সংক্রান্ত প্রত্যাশা পর্যালোচনা করুন এবং লঙ্ঘনের ঘটনা দ্রুত জানানোর শর্ত রাখুন।
- পরিচালন প্রযুক্তি ও সহায়ক সিস্টেমের তালিকা তৈরি করুন। অপ্রয়োজনীয় সংযোগ সরিয়ে ফেলুন, দূরবর্তী প্রবেশের পথ কমান এবং পরিবর্তন নিয়ন্ত্রণ প্রক্রিয়ার মাধ্যমে পরিবর্তন যাচাই করুন।
ক্ষতিগ্রস্ত ব্যক্তিদের করণীয়
তদন্ত চলার সময় আসাহির সঙ্গে যোগাযোগ করা ব্যক্তিরা কয়েকটি বাস্তব পদক্ষেপ নিয়ে প্রতারণা ও পরিচয়-সংক্রান্ত অপব্যবহারের ঝুঁকি কমাতে পারেন:
- ব্যক্তিগত তথ্য চেয়ে পাঠানো অপ্রত্যাশিত ফোন, খুদে বার্তা বা ইমেইলের বিষয়ে সতর্ক থাকুন। অচেনা প্রেরকের লিংকে ক্লিক করবেন না বা সংযুক্তি খুলবেন না।
- সাম্প্রতিক অর্ডার বা পণ্যের সরবরাহের উল্লেখ আছে, এমন যেকোনো বার্তা সতর্কতার সঙ্গে দেখুন। বিশ্বস্ত ফোন নম্বর ব্যবহার করে কোম্পানির ওয়েবসাইট বা গ্রাহকসেবায় সরাসরি যাচাই করুন।
- আসাহির সঙ্গে যোগাযোগে যে ইমেইল ঠিকানা ব্যবহার করেছেন, সেটি দিয়ে খোলা অ্যাকাউন্টগুলোর পাসওয়ার্ড বদলান, বিশেষ করে একই পাসওয়ার্ড একাধিক অ্যাকাউন্টে ব্যবহার করে থাকলে। যেখানে সম্ভব, বহু-ধাপ যাচাইকরণ চালু করুন।
- অস্বাভাবিক লেনদেনের জন্য ব্যাংক ও কার্ডের বিবরণী পর্যবেক্ষণ করুন। আসাহি বলেছে, পেমেন্ট কার্ডের তথ্য উন্মুক্ত হয়নি; তবে অপরাধীরা সংশ্লিষ্ট প্রতারণার চেষ্টা করতে পারে।
- আগামী কয়েক মাস ডাকবাক্স ও ইমেইলে লক্ষ্যভিত্তিক ফিশিংয়ের লক্ষণ দেখুন। হামলাকারীরা প্রায়ই ফাঁস হওয়া যোগাযোগের তালিকা আবার ব্যবহার করে।
- ব্যক্তিগত তথ্য উন্মুক্ত হয়ে থাকতে পারে বলে মনে হলে পরিচয় সুরক্ষা বা ঋণ-তথ্য পর্যবেক্ষণ সেবায় যুক্ত হওয়ার কথা বিবেচনা করুন।
মূল বিষয়গুলো
- ২৯ সেপ্টেম্বর র্যানসমওয়্যার হামলা শনাক্ত করে আসাহি; এতে জাপানজুড়ে অর্ডার, চালান ও গ্রাহক সহায়তা ব্যাহত হয়।
- প্রায় ১.৯১৪ মিলিয়ন মানুষের ব্যক্তিগত তথ্য, যার মধ্যে প্রায় ১.৫২৫ মিলিয়ন গ্রাহক রয়েছেন, উন্মুক্ত হয়ে থাকতে পারে। ক্রেডিট কার্ডের তথ্য জড়িত থাকার আভাস নেই।
- কিলিন হামলার দায় স্বীকার করে বলেছে, তারা আসাহির কাছ থেকে প্রায় ২৭ গিগাবাইট তথ্য চুরি করেছে। চুরি করা তথ্য প্রকাশ্যে ফাঁস হয়েছে কি না, কোম্পানিটি তা নিশ্চিত করেনি।
- কর্মীরা হাতে অর্ডার প্রক্রিয়া করায় উৎপাদন ও পণ্য সরবরাহে বাধা পড়ে। জাপানের দোকানগুলোতে ঘাটতির খবর পাওয়া গেলেও এখন চালান আবার শুরু হচ্ছে।
- আসাহি বিঘ্নকে জাপানের অভ্যন্তরীণ সিস্টেমে সীমিত রেখেছে। গ্রুপটির মালিকানাধীন আন্তর্জাতিক ব্র্যান্ডগুলোতে কোনো সেবা-বিঘ্ন ঘটেনি।
- আরও কঠোর নেটওয়ার্ক নিয়ন্ত্রণ, নতুন ব্যাকআপ, উন্নত নজরদারি, প্রশিক্ষণ ও বহিরাগত নিরীক্ষার মাধ্যমে কোম্পানিটি প্রতিরক্ষা জোরদার করছে।
- বিশেষজ্ঞদের সতর্কতা, র্যানসমওয়্যার গোষ্ঠীগুলো উৎপাদনকারী প্রতিষ্ঠানকে লক্ষ্য করে, কারণ কার্যক্রম বন্ধের ক্ষতি অনেক এবং তা আড়াল করা কঠিন। দ্রুত শনাক্তকরণ ও নেটওয়ার্ক বিভাজন জরুরি।
- জাপানে র্যানসমওয়্যার হামলার বিস্তৃত ঢেউ চলছে। কর্তৃপক্ষ জাতীয় প্রতিরক্ষা জোরদারে পদক্ষেপ নিয়েছে, আর কোম্পানিগুলোকে প্রতিরোধ ও ঘটনা মোকাবিলার প্রস্তুতি উন্নত করতে বলা হচ্ছে।