নতুন স্ক্যানে মেরামতের কাজ অনেক বেড়েছে
৯ নভেম্বর আর্থিক ফলাফলবিষয়ক এক সংবাদ সম্মেলনে সফটব্যাংকের প্রেসিডেন্ট জুনিচি মিয়াকাওয়া জানান, কৃত্রিম বুদ্ধিমত্তার (এআই) মূল্যায়নে তাদের সিস্টেমে আরও ৩৫ হাজার দুর্বলতা শনাক্ত হয়েছে। এর আগে অভ্যন্তরীণভাবে তৈরি প্রায় ৭০০টি সিস্টেম পর্যালোচনা করে চিহ্নিত ১০ হাজার ৫০০টি দুর্বলতা সারাতে কোম্পানিটির প্রায় তিন মাস লেগেছিল।
সূচিপত্র
- নতুন স্ক্যানে মেরামতের কাজ অনেক বেড়েছে
- প্রবেশের পথ খুঁজতে মাসে শত শত কোটি চেষ্টা
- সাত মিনিটে বদলে গেল প্রতিক্রিয়ার পদ্ধতি
- আগের মেরামতের পরও কীভাবে প্রবেশের পথ রয়ে গেল
- মূল্যায়ন ও প্রতিক্রিয়ার ধাপগুলো যেভাবে এগিয়েছে
- শেষ ধাপের যাচাইয়ে এখনো মানুষের প্রয়োজন
- রেকর্ড আর্থিক ফলাফলের পাশাপাশি নিরাপত্তার চাপ
- আরও ত্রুটি খোঁজার চেয়েও বড় কাজ
- মূল বিষয়গুলো
মিয়াকাওয়া বলেন, পরবর্তী মূল্যায়নে ব্যবহৃত মডেলটি ছিল ওপেনএআইয়ের GPT-6 Astra, যা সেপ্টেম্বরে প্রকাশিত প্রতিষ্ঠানটির সবচেয়ে উন্নত মডেল। তাঁর ভাষ্য অনুযায়ী, নতুন শনাক্ত দুর্বলতার সংখ্যা জুনের মূল্যায়নে পাওয়া সংখ্যার তিন গুণেরও বেশি। ফলে সফটব্যাংককে নিরাপত্তা-সংক্রান্ত আরও বড় এক দফা কাজ করতে হবে।
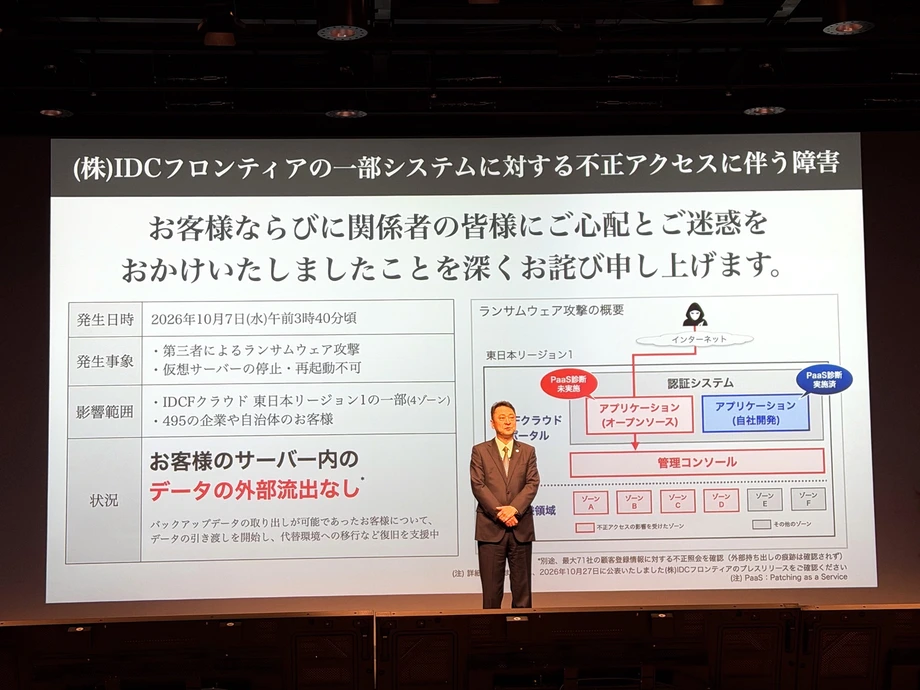
এই তথ্য প্রকাশের আগে সহযোগী প্রতিষ্ঠান আইডিসি ফ্রন্টিয়ারে র্যানসমওয়্যার হামলা হয়েছিল। ঘটনার জন্য দুঃখ প্রকাশ করে মিয়াকাওয়া বলেন, হামলাটি চালাতে সাত মিনিট লেগেছিল। এরপর সফটব্যাংক তাদের প্রতিক্রিয়া জানানোর পদ্ধতি বদলেছে: এখন দলগুলো আগে যোগাযোগ বিচ্ছিন্ন করে, পরে তদন্ত করে। কী করতে হবে তা নির্ধারণের জন্য বৈঠকের অপেক্ষা আর করা হয় না।
সফটওয়্যার বা সিস্টেমের এমন দুর্বলতাকে ‘ভালনারেবিলিটি’ বলা হয়, যা কাজে লাগিয়ে হামলাকারী আক্রমণ চালাতে পারে। দুর্বলতা সারানোর ব্যবস্থাকে বলা হয় প্যাচ। সফটব্যাংকের অভিজ্ঞতা দেখায়, এই মেরামতের কাজ কতটা জটিল হয়ে উঠেছে: এক দফা বিপুলসংখ্যক ত্রুটি সারানোর পরই নতুন মূল্যায়নে আরও হাজার হাজার সমস্যা ধরা পড়েছে।
সম্প্রতি সাইবার হামলা মোকাবিলায় অধিকাংশ সময় ব্যয় করছেন বলে জানান মিয়াকাওয়া। সংবাদ সম্মেলনে পরিস্থিতির চাপ বর্ণনা করতে গিয়ে জাপানি ভাষা থেকে অনূদিত বক্তব্যে সফটব্যাংক প্রেসিডেন্ট বলেন:
সত্যি বলতে, আমি পুরোপুরি ক্লান্ত।
প্রবেশের পথ খুঁজতে মাসে শত শত কোটি চেষ্টা
মিয়াকাওয়ার সংবাদ সম্মেলনের বিবরণে উপস্থাপিত পরিসংখ্যান অনুযায়ী, সফটব্যাংকের সিস্টেমে মাসে প্রায় ৬০ কোটি থেকে ৭০ কোটি বার নেটওয়ার্কে ঢোকার পথ খোঁজার চেষ্টা চলছে। তিনি বলেন, আগের বছরের মাসিক গড় ছিল প্রায় ৩০ কোটি। আগস্ট থেকে প্রতি মাসে এই সংখ্যা প্রায় ১০ কোটি করে বাড়ছে।
নেটওয়ার্কে প্রবেশের সম্ভাব্য পথ, যেমন বাইরে থেকে ব্যবহারযোগ্য সেবা বা দুর্বল সফটওয়্যার খুঁজে দেখাকে রিকনাইস্যান্স বলা হয়। মাসে ৬০ কোটি চেষ্টা হলে তা আগের গড়ের দ্বিগুণ; ৭০ কোটি হলে প্রায় ২.৩ গুণ।
মিয়াকাওয়ার মতে, এআইয়ের ক্রমবর্ধমান ব্যবহার হামলার চাপ বাড়াচ্ছে এবং আক্রমণ দ্রুততর করছে। তিনি বলেন, সাইবার হামলার জন্য তৈরি এআই মডেল মে ও জুনের দিকে দেখা দিতে শুরু করে। জুলাইয়ে এমন মডেল আসে, যেগুলোর প্রশিক্ষিত ওজন সবার ব্যবহারের জন্য উন্মুক্ত করা হয়। ওজন হলো এআই মডেলের শেখা সংখ্যাগত সেটিং, যা মডেলটিকে কাজ করতে সাহায্য করে।
এরপর প্রতি সপ্তাহেই নতুন মডেল আসছিল বলে জানান তিনি। সফটব্যাংক প্রতিবার নতুন কোনো মডেল দিয়ে নিজেদের সিস্টেম পরীক্ষা করে আগের যাচাইয়ে বাদ পড়া দুর্বলতা খুঁজে পায়। বারবার নতুন দুর্বলতা শনাক্ত হওয়ায় ভালনারেবিলিটি মূল্যায়ন একবারের পর্যালোচনায় সীমাবদ্ধ থাকছে না; মেরামতের একটি তালিকা শেষ হলেও কাজ চলতে থাকছে।
সাত মিনিটে বদলে গেল প্রতিক্রিয়ার পদ্ধতি
আইডিসি ফ্রন্টিয়ারে র্যানসমওয়্যার হামলা সফটব্যাংককে পরিস্থিতির গতি সম্পর্কে স্পষ্ট ধারণা দেয়। মিয়াকাওয়া বলেন, হামলাটি চালাতে সাত মিনিট লেগেছিল। ফলে সতর্কবার্তা পাওয়া, লোকজনকে জড়ো করা এবং প্রতিক্রিয়া নির্ধারণের পুরোনো ধাপে এগোনোর মতো সময় ছিল না।
র্যানসমওয়্যার হলো এমন হামলা, যেখানে অপরাধীরা সিস্টেম বা তথ্যে প্রবেশাধিকার কাজে লাগিয়ে অর্থ দাবি করে। যোগাযোগ বিচ্ছিন্ন করলে আক্রান্ত সিস্টেমগুলো আলাদা রাখা এবং নেটওয়ার্কে হামলাকারীর ছড়িয়ে পড়ার সুযোগ সীমিত করা যায়। সফটব্যাংকের সংশোধিত পদ্ধতিতে পূর্ণাঙ্গ তদন্তের আগে এই নিয়ন্ত্রণমূলক পদক্ষেপ নেওয়া হয়।
পরিবর্তনটি কার্যক্রম পরিচালনাকারী দলগুলোর কাজেও প্রভাব ফেলেছে: আগে যে সিদ্ধান্ত আলোচনার পর নেওয়া হতো, এখন তা প্রতিক্রিয়ার শুরুতেই নেওয়া হচ্ছে। এরপর কর্মীদের তদন্ত করে কী ঘটেছে তা জানতে এবং নিরাপদে সংযোগ পুনরুদ্ধারের উপায় বের করতে হয়।
আগের মেরামতের পরও কীভাবে প্রবেশের পথ রয়ে গেল
মিয়াকাওয়া বলেন, হামলার আগে আইডিসি ফ্রন্টিয়ার তাদের অভ্যন্তরীণভাবে তৈরি অ্যাপ্লিকেশনগুলোর মূল্যায়ন ও প্যাচ প্রয়োগ শেষ করেছিল। কিন্তু প্রবেশের পথ হিসেবে ব্যবহৃত ওপেন সোর্স অ্যাপ্লিকেশনটি মূল্যায়নের আওতার বাইরে ছিল।
ওপেন সোর্স সফটওয়্যারের সোর্স কোড লাইসেন্সের শর্ত মেনে দেখা, ব্যবহার ও পরিবর্তন করা যায়। কোম্পানিগুলো প্রায়ই নিজেদের তৈরি সফটওয়্যারের সঙ্গে এটি ব্যবহার করে। তাই নিরাপত্তা পর্যালোচনায় কোম্পানির ভেতরে লেখা কোডের পাশাপাশি কোনো সিস্টেম যে উপাদানগুলোর ওপর নির্ভরশীল, সেগুলোকেও অন্তর্ভুক্ত করা প্রয়োজন।
মিয়াকাওয়া বলেন, শুরু থেকেই তিনি কর্মীদের ওপেন সোর্স সফটওয়্যার অন্তর্ভুক্ত করার নির্দেশ দিয়েছিলেন, কিন্তু দলগুলো সে কাজ পিছিয়ে দেয়। এ ঘটনা তাঁর নির্ধারিত পরিধি এবং বাস্তবে পর্যালোচনা করা সিস্টেমগুলোর মধ্যে ফাঁকটি সামনে এনেছে।
সফটব্যাংক তাদের মূল্যায়ন কর্মসূচি সম্প্রসারণ করে অভ্যন্তরীণভাবে তৈরি প্রায় ৭০০টি সিস্টেম থেকে ওপেন সোর্স সফটওয়্যারসহ ১ হাজার ৮০০টিরও বেশি সিস্টেমে নিয়ে গেছে। এটি আগের সংখ্যার ২.৫ গুণেরও বেশি। ফলে দুর্বলতা খোঁজার পাশাপাশি আক্রান্ত সিস্টেম মেরামত ও পরীক্ষা করার কাজও বেড়েছে।
মূল্যায়ন ও প্রতিক্রিয়ার ধাপগুলো যেভাবে এগিয়েছে
সফটব্যাংকের বিবরণে একাধিক উদ্যোগের কথা উঠে এসেছে: নিজেদের সিস্টেম মেরামত, অন্য কোম্পানিগুলোকে নিরাপত্তাসেবা বিক্রি এবং সহযোগী প্রতিষ্ঠানে হামলার পর পদ্ধতি পরিবর্তন। কাজের চাপ কত দ্রুত বেড়েছে, তা মূল তারিখগুলোতে স্পষ্ট।
- মে ও জুন: মিয়াকাওয়ার ভাষ্য অনুযায়ী, সাইবার হামলায় বিশেষায়িত এআই মডেল আসতে শুরু করে।
- ১৫ জুন: সফটব্যাংক অভ্যন্তরীণভাবে তৈরি প্রায় ৭০০টি সিস্টেম মূল্যায়ন করে ১০ হাজার ৫০০টি দুর্বলতা শনাক্ত করে।
- জুলাই: মূল্যায়ন ও মেরামতের কাজে ওপেনএআই প্রযুক্তি ব্যবহার করে কোম্পানিটি ‘প্যাচিং অ্যাজ আ সার্ভিস’ পুরোপুরি চালু করে।
- আগস্ট থেকে: মিয়াকাওয়ার দেওয়া তথ্য অনুযায়ী, রিকনাইস্যান্সের চেষ্টা প্রতি মাসে প্রায় ১০ কোটি করে বাড়ে।
- জুনের মূল্যায়নের পর প্রায় তিন মাসে: শনাক্ত ১০ হাজার ৫০০টি দুর্বলতার সব কটিতে সফটব্যাংক প্যাচ প্রয়োগ করে।
- সেপ্টেম্বর: মিয়াকাওয়া বলেন, তাঁর উল্লেখ করা GPT-6 Astra মডেলটি এ মাসে প্রকাশিত হয়; পরবর্তী মূল্যায়নে আরও ৩৫ হাজার দুর্বলতা পাওয়া যায়।
- ৩০ অক্টোবর: প্যাচিং অ্যাজ আ সার্ভিসের চুক্তিবদ্ধ কোম্পানি ছিল ৭ হাজার ৬৭০টি।
- ৯ নভেম্বর: আর্থিক ফলাফলবিষয়ক সংবাদ সম্মেলনে মিয়াকাওয়া মূল্যায়নের ফল, আইডিসি ফ্রন্টিয়ারে হামলা এবং সংশোধিত প্রতিক্রিয়াপদ্ধতি নিয়ে আলোচনা করেন।
দুই দফা মূল্যায়নে মোট ৪৫ হাজার ৫০০টি দুর্বলতা শনাক্ত হয়। সফটব্যাংক জানায়, প্রথম দফার ১০ হাজার ৫০০টি তারা মেরামত করেছে; পরের দফায় পাওয়া ত্রুটিগুলো মূল্যায়ন কর্মসূচি সম্প্রসারণের পাশাপাশি নতুন কাজের চাপ তৈরি করেছে।
শেষ ধাপের যাচাইয়ে এখনো মানুষের প্রয়োজন
সফটব্যাংক ভালনারেবিলিটি ব্যবস্থাপনাকে তিন ধাপে ভাগ করে: দুর্বলতা খুঁজে বের করা, প্যাচ প্রয়োগ করা এবং এরপর সিস্টেম স্বাভাবিকভাবে চলছে কি না যাচাই করা। তাদের ‘প্যাচিং অ্যাজ আ সার্ভিস’ কার্যক্রমে প্রথম দুই ধাপে এআই সহায়তা দেয়; প্যাচ প্রয়োগ স্বয়ংক্রিয়ভাবে করা হয়।
শেষ ধাপে এখনো মানুষের প্রয়োজন। মেরামতের ফলে সফটওয়্যারের আচরণ বদলে যেতে পারে, তাই সংযুক্ত সিস্টেমগুলো একসঙ্গে ঠিকমতো কাজ করছে কি না কর্মীদের যাচাই করতে হয়। অনেকগুলো পরস্পর-সংযুক্ত অ্যাপ্লিকেশন চালানো কোম্পানির ক্ষেত্রে স্বাভাবিক কার্যক্রম নিশ্চিত করতে যথেষ্ট সময় লাগে।
চলতি অর্থবছরের মধ্যে এই যাচাই স্বয়ংক্রিয় করার জন্য দলগুলোকে বলেছেন মিয়াকাওয়া। কাজটি কবে শেষ হবে, তা স্পষ্ট নয় বলে তিনি জানান। আর অতিরিক্ত ৩৫ হাজার দুর্বলতা মেরামতের কোনো সময়সূচিও সংবাদ সম্মেলনের বিবরণে দেওয়া হয়নি।
যাচাইয়ের এই ম্যানুয়াল কাজটি ব্যাখ্যা করে, কেন দ্রুত দুর্বলতা খুঁজে পেলেই সমান দ্রুত মেরামত করা যায় না। সফটব্যাংক এআই ব্যবহার করে আরও বেশি দুর্বলতার তালিকা তৈরি ও প্যাচ প্রয়োগ স্বয়ংক্রিয় করতে পারে, কিন্তু পরিবর্তনের পর সেবাগুলো ব্যবহারযোগ্য আছে কি না নিশ্চিত করতে কর্মীদের এখনো সময় দিতে হয়।
৩০ অক্টোবর পর্যন্ত প্যাচিং অ্যাজ আ সার্ভিসের সঙ্গে চুক্তিবদ্ধ ৭ হাজার ৬৭০টি কোম্পানির জন্য যাচাইয়ের এই ধাপটি বাস্তব চ্যালেঞ্জের অংশ। প্যাচ দিয়ে নিরাপত্তা দুর্বলতা বন্ধ করার পাশাপাশি গ্রাহকের সিস্টেমগুলোকে স্বাভাবিক কাজ চালিয়ে যেতে দিতে হবে।
রেকর্ড আর্থিক ফলাফলের পাশাপাশি নিরাপত্তার চাপ
মার্চ ২০২৭-এ শেষ হওয়া অর্থবছরের প্রথমার্ধে রেকর্ড ফলাফলের পাশাপাশি সাইবার হামলা মোকাবিলার বিষয়েও আলোচনা করেছে সফটব্যাংক। আয় হয়েছে ৩.৭৯৮৭ ট্রিলিয়ন ইয়েন, যা আগের বছরের একই সময়ের তুলনায় ১১.৭% বেশি। পরিচালন মুনাফা ২.১% বেড়ে ৬৪২.১ বিলিয়ন ইয়েন হয়েছে, আর নিট মুনাফা ৪.৫% বেড়ে দাঁড়িয়েছে ৩৬৪.৫ বিলিয়ন ইয়েনে।
পুরো অর্থবছরের জন্য কোম্পানিটি আয়ের পূর্বাভাস বাড়িয়ে ৭.৯ ট্রিলিয়ন ইয়েন, পরিচালন মুনাফা ১.১৬ ট্রিলিয়ন ইয়েন এবং নিট মুনাফা ৬১০ বিলিয়ন ইয়েন করেছে। পরিসংখ্যানগুলো দেখায়, কোম্পানিটির ব্যবসা বাড়ছে; একই সময়ে এর প্রেসিডেন্টের ভাষ্য অনুযায়ী, নিরাপত্তা-সংক্রান্ত কাজ তাঁর অধিকাংশ সময় নিয়ে নিচ্ছে।
করপোরেট যোগাযোগ, ক্লাউড সেবা, নিরাপত্তা ও এআই নিয়ে কাজ করা এন্টারপ্রাইজ বিভাগে আয় হয়েছে ৫৩৮.৯ বিলিয়ন ইয়েন, যা ১১.৮% বেশি। বিভাগটির পরিচালন মুনাফা ১৯.৯% বেড়ে ১২৪.৮ বিলিয়ন ইয়েন হয়েছে। ওই বিভাগের মধ্যে ক্লাউড ও এআই থেকে আয় বেড়েছে ৩৬.৭%, যা পুরো এন্টারপ্রাইজ বিভাগের আয়ের বৃদ্ধির চেয়ে দ্রুত।
সফটব্যাংক আরও জানায়, হোক্কাইদোর তোমাকোমাইয়ে তাদের এআই ডেটা সেন্টারের নির্মাণকাজ এগোচ্ছে এবং ২০২৬ অর্থবছরের মধ্যে এটি চালু হওয়ার কথা। ফলে সংবাদ সম্মেলনে এআই এসেছে ব্যবসা সম্প্রসারণের একটি ক্ষেত্র হিসেবে এবং কোম্পানির নিরাপত্তা দলগুলোর ওপর চাপ বাড়ানো প্রযুক্তি হিসেবেও।
অন্য বিভাগগুলোর আয়ও বেড়েছে। কনজিউমার বিভাগে আয় হয়েছে ১.৬০২৫ ট্রিলিয়ন ইয়েন, যা ৮.৬% বেশি; মিডিয়া ও ই-কমার্সে আয় ৮৯৪.৭ বিলিয়ন ইয়েন, বেড়েছে ৮.৭%; আর ফাইন্যান্স বিভাগে আয় ২৪১.৯ বিলিয়ন ইয়েন, যা ২৭.৫% বেশি।
আরও ত্রুটি খোঁজার চেয়েও বড় কাজ
সফটব্যাংকের প্রতিক্রিয়ায় এখন তিনটি সুনির্দিষ্ট পরিবর্তন রয়েছে: আরও বেশি সিস্টেম পরীক্ষা করা, সন্দেহজনক হামলা দ্রুত বিচ্ছিন্ন করা এবং মেরামতের পরের যাচাই স্বয়ংক্রিয় করার চেষ্টা। মিয়াকাওয়া যে সমস্যার কথা বলেছেন, তার আলাদা আলাদা দিক মোকাবিলা করছে প্রতিটি পরিবর্তন।
আইডিসি ফ্রন্টিয়ারে যে বাদ পড়ার বিষয়টি ধরা পড়েছিল, মূল্যায়নের পরিধি বাড়ানো তা মোকাবিলা করছে। সাত মিনিটের হামলার জবাবে নেওয়া হয়েছে যোগাযোগ বিচ্ছিন্ন করার ব্যবস্থা। স্বয়ংক্রিয় যাচাই চালু হলে প্যাচ দেওয়া সিস্টেমগুলো একসঙ্গে কাজ করছে কি না পরীক্ষা করতে কর্মীদের যে সময় দিতে হয়, তা কমবে।
মানুষের তৈরি সিস্টেম ও এগিয়ে চলা এআইয়ের বর্তমান সহাবস্থানকে মিয়াকাওয়া এমন এক পরিবর্তনের সঙ্গে তুলনা করেছেন, যেখানে মানবচালক ও স্বয়ংচালিত গাড়ি একই সড়কে চলাচল করে। সফটব্যাংকের তাৎক্ষণিক কাজ আরও নির্দিষ্ট: মেরামত শেষ করা, আরও বিস্তৃত সফটওয়্যার তালিকা নিয়মিত পর্যালোচনা করা এবং দুর্বলতা শনাক্ত থেকে নিরাপদে তা বন্ধ করা পর্যন্ত সময় কমানো।
মূল বিষয়গুলো
- সফটব্যাংক জানায়, জুনে শনাক্ত ১০ হাজার ৫০০টি দুর্বলতা সারানোর পর পরবর্তী এআই মূল্যায়নে আরও ৩৫ হাজার দুর্বলতা পাওয়া গেছে।
- পরবর্তী মূল্যায়নে ব্যবহৃত মডেল হিসেবে মিয়াকাওয়া ওপেনএআইয়ের GPT-6 Astra-র কথা বলেন।
- মাসিক রিকনাইস্যান্সের চেষ্টা বেড়ে প্রায় ৬০ কোটি থেকে ৭০ কোটিতে পৌঁছেছে; এর আগে গড় ছিল প্রায় ৩০ কোটি।
- আইডিসি ফ্রন্টিয়ারে হামলাটি সাত মিনিটে চালানো হয়। এরপর সফটব্যাংক তদন্তের আগে যোগাযোগ বিচ্ছিন্ন করার সিদ্ধান্ত নেয়।
- সহযোগী প্রতিষ্ঠানটির সিস্টেমে প্রবেশের পথ ছিল ওপেন সোর্স সফটওয়্যার, যা আগের মূল্যায়নে বাদ পড়েছিল।
- সফটব্যাংক মূল্যায়নের পরিধি প্রায় ৭০০টি সিস্টেম থেকে বাড়িয়ে ১ হাজার ৮০০টিরও বেশি করেছে।
- ৩০ অক্টোবর পর্যন্ত প্যাচিং অ্যাজ আ সার্ভিসের চুক্তিবদ্ধ কোম্পানি ছিল ৭ হাজার ৬৭০টি; প্যাচ প্রয়োগের পর যাচাইয়ে এখনো মানুষের কাজ প্রয়োজন।
- কোম্পানিটি রেকর্ড আর্থিক ফলাফল জানিয়েছে এবং মার্চ ২০২৭-এ শেষ হওয়া বছরের পূর্বাভাস বাড়িয়েছে।