সংক্ষিপ্ত নির্দেশ, তারপর ব্যক্তিগত তথ্যের ফাইল
জাপানি কোম্পানিগুলোর ওপর সাইবার হামলার সঙ্গে সংশ্লিষ্ট একটি কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্ট পরীক্ষামূলক ওয়েবসাইট থেকে প্রায় ১৫ সেকেন্ডে কাল্পনিক ব্যক্তিগত তথ্য সংগ্রহ করেছে বলে জানিয়েছে জাপানি সাইবার নিরাপত্তা কোম্পানি S&J। প্রদর্শনীতে দেখা গেছে, স্বয়ংক্রিয় একটি টুল কী দ্রুত সামান্য নিরাপত্তা দুর্বলতাকে কাজে লাগিয়ে ডেটাবেসে প্রবেশাধিকার পেতে পারে।
সূচিপত্র
- সংক্ষিপ্ত নির্দেশ, তারপর ব্যক্তিগত তথ্যের ফাইল
- ARTEX কীভাবে নির্দেশকে কাজে রূপ দেয়
- জাপানের তদন্তে কী পাওয়া গেছে
- দক্ষিণ কোরিয়ার তদন্তে নতুন যে তথ্য মিলেছে
- উন্মুক্ত প্রকাশ থেকে প্রত্যাহার
- বৃহত্তর তথ্য ফাঁসের ঢেউয়ের বাস্তব ক্ষতি
- ছোট দুর্বলতা এখন কেন দ্রুত নজরে আনা জরুরি
- জাপানে হামলাকারী ও এআইয়ের ভূমিকা খতিয়ে দেখা হচ্ছে
- মূল বিষয়গুলো
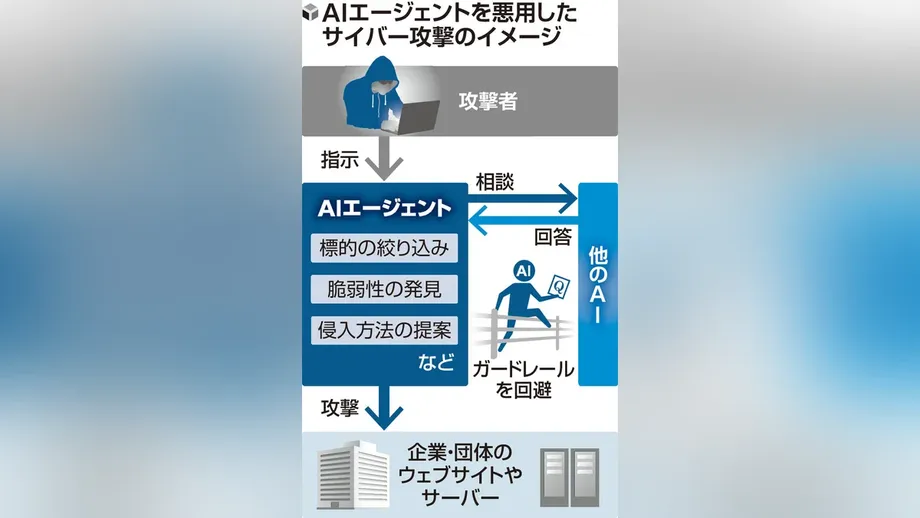
S&J ৭ অক্টোবর একটি উন্মুক্ত ওয়েবসাইট থেকে চীনা ভাষার টুল ARTEX সংগ্রহ করে এবং পরামর্শের জন্য এটিকে Anthropic-এর Claude AI-এর সঙ্গে যুক্ত করে। একজন অপারেটর জাপানি ভাষায় সংক্ষিপ্ত নির্দেশ দেন: পরীক্ষামূলক ওয়েবসাইটে দুর্বলতা খুঁজে ব্যক্তিগত তথ্য সংগ্রহ করতে হবে।
প্রায় ১৫ সেকেন্ড পর ARTEX জানায়, তথ্য সংগ্রহ সম্পন্ন হয়েছে। তৈরি হওয়া ফাইলে সাইটে সংরক্ষিত কাল্পনিক ব্যবহারকারীর তথ্য ছিল। S&J জানায়, ওয়েবসাইটটিতে প্রচলিত নিরাপত্তাব্যবস্থা ছিল, তবে এজেন্টটি একটি ছোট দুর্বলতা খুঁজে পেয়ে রেকর্ডগুলো সংগ্রহ করতে সক্ষম হয়।
জাপানের প্রায় ৮০টি কোম্পানিকে লক্ষ্য করে চালানো হামলা নিয়ে বৃহত্তর তদন্তের পাশাপাশি এই প্রদর্শনীটি করা হয়। GMO Internet Group-এর সহযোগী প্রতিষ্ঠান GMO Cybersecurity by Ierae বিদেশি সার্ভারে ARTEX শনাক্ত করে। সার্ভারগুলো বিমা, অর্থায়ন, সরবরাহব্যবস্থা, খুচরা বিক্রিসহ বিভিন্ন খাতের ব্যবসাপ্রতিষ্ঠানকে লক্ষ্য করে ব্যবহৃত হয়েছিল। শনাক্ত হওয়া আটটি লক্ষ্যবস্তু ১৮ সেপ্টেম্বর থেকে ১৮ অক্টোবরের মধ্যে হামলা বা তথ্য ফাঁসের কথা প্রকাশ্যে জানায়।
S&J-এর প্রেসিডেন্ট নোবুও মিওয়া বলেন, কোনো ব্যক্তির কয়েক দিন লাগতে পারে এমন কাজ এআই কয়েক সেকেন্ড বা মিনিটেই করতে পারে। হামলাকারীরা এআই এজেন্ট ব্যবহার করতে পারে, এমনটা ধরে নিয়ে কোম্পানিগুলোকে নিজেদের প্রতিরক্ষায়ও এই প্রযুক্তি কাজে লাগানোর আহ্বান জানান তিনি। এর মধ্যে ব্যক্তিগত তথ্য থাকা ডেটাবেস আরও নিবিড়ভাবে পর্যবেক্ষণ করাও রয়েছে।
পরীক্ষায় একটি কৃত্রিম ওয়েবসাইট ও কাল্পনিক রেকর্ড ব্যবহার করা হয়েছিল। তবে কোম্পানিগুলোকে লক্ষ্য করে চালানো হামলার তদন্ত বাস্তব সিস্টেম ও গ্রাহকের তথ্য নিয়ে, যেখানে পরিচয় চুরি, জালিয়াতির ঝুঁকি এবং সেবা ব্যাহত হওয়ার মতো পরিণতি হতে পারে।
ARTEX কীভাবে নির্দেশকে কাজে রূপ দেয়
ARTEX তৈরি করা হয়েছিল পেনিট্রেশন টেস্টিং টুল হিসেবে। এ ধরনের সফটওয়্যার অনুমতি নিয়ে কোনো কম্পিউটার সিস্টেমে প্রবেশের চেষ্টা করে, যাতে মালিক দুর্বলতা খুঁজে তা মেরামত করতে পারেন। এর বিশেষত্ব হলো, পরীক্ষা পরিকল্পনা, নিরাপত্তা টুল বাছাই এবং ফলাফলের ভিত্তিতে পদক্ষেপ নিতে এটি এআই ব্যবহার করে।
প্রচলিত নিরাপত্তা টুলে প্রতিটি ধাপ পরিচালনার জন্য কারও নির্দেশনার প্রয়োজন হতে পারে। এআই এজেন্টকে তুলনামূলক বিস্তৃত নির্দেশ দিলে এটি একাধিক সম্পর্কিত কাজ সম্পন্ন করতে পারে। একটি ভাষা মডেল তথ্যের অর্থ বুঝতে এবং পরবর্তী পদক্ষেপ ঠিক করতে সাহায্য করে, আর অন্যান্য সফটওয়্যার কারিগরি কাজগুলো সম্পাদন করে।
ARTEX একটি নির্দিষ্ট মডেলের ওপর নির্ভর না করে বাইরের মডেলের সঙ্গে যুক্ত হতে পারে। S&J-এর প্রদর্শনীতে Claude ব্যবহার করা হয়েছিল। দক্ষিণ কোরিয়ার আর্থিক প্রতিষ্ঠানগুলোকে লক্ষ্য করে চালানো হামলা তদন্ত করতে গিয়ে গবেষকেরা ARTEX-কে প্রধানত DeepSeek-এর সঙ্গে চালু অবস্থায় পেয়েছেন। পাশাপাশি GLM ও Grok ব্যবহার করে এআই সেশনেরও সন্ধান মিলেছে।
দক্ষিণ কোরিয়ার এক আর্থিক নিরাপত্তা ইনস্টিটিউটের কর্মকর্তা বলেন, দেশটিতে ঘটে যাওয়া হামলাগুলোতে একজন হ্যাকার টুলটিকে পরিচালনা করেছিলেন। সফটওয়্যার অধিকাংশ স্ক্যান ও পরীক্ষা করলেও লক্ষ্যবস্তু এবং উদ্দেশ্য ঠিক করেন মানব অপারেটররাই।
ARTEX জুলাইয়ে অনলাইনে আসে এবং পরে চীনে একটি সাইবার নিরাপত্তা দক্ষতা প্রতিযোগিতায় জয়ী হয়। এটি উন্মুক্ত করায় অন্যরাও এর কোড ডাউনলোড ও পরিবর্তন করতে পেরেছে। এরপর আরও শক্তিশালী হামলাক্ষমতা রয়েছে বলে বর্ণিত পরিবর্তিত সংস্করণগুলো অনলাইনে ছড়িয়ে পড়ে।
জাপানের তদন্তে কী পাওয়া গেছে
ক্ষতিগ্রস্ত জাপানি কোম্পানিগুলোর অনুরোধে GMO Cybersecurity বাইরের সংস্থাগুলোর সঙ্গে মিলে তদন্ত চালায়। তদন্তকারীরা ফরেনসিক লগ, অর্থাৎ কম্পিউটারে কার্যকলাপের রেকর্ড, পরীক্ষা করেন এবং হামলার সূত্র বিদেশের অবকাঠামো পর্যন্ত অনুসরণ করেন।
GMO-এর ব্যাখ্যা অনুযায়ী, প্রাথমিকভাবে শনাক্ত একটি সার্ভারে ARTEX চলছিল এবং সেটি একই খাতের নয়টি কোম্পানিসহ জাপানের প্রায় ২০টি কোম্পানিকে লক্ষ্য করেছিল। এরপর তদন্তকারীরা আরও পাঁচটি সার্ভারের সন্ধান পান। এতে মোট সার্ভারের সংখ্যা দাঁড়ায় ছয় এবং লক্ষ্যবস্তুর সংখ্যা প্রায় ৮০। অন্য একটি প্রকাশিত হিসাবে প্রাথমিক আবিষ্কারের পর আরও ছয়টি হোস্ট শনাক্ত হওয়ার কথা বলা হয়েছে।
GMO-এর বিবরণে ছয়টি সার্ভারেই ARTEX ব্যবহারের চিহ্ন পাওয়া গেছে। অন্য কোনো এআই এজেন্টের চিহ্ন পাননি তদন্তকারীরা। তাঁদের মূল্যায়ন, ওই অবকাঠামোর সঙ্গে সংশ্লিষ্ট হামলাগুলোতে সম্ভবত ARTEX ব্যবহার করা হয়েছে। টুলের একই ধরনের কনফিগারেশন এবং লক্ষ্যবস্তু হিসেবে বেছে নেওয়া শিল্পখাত দেখে তাঁদের ধারণা, সার্ভারগুলো একই গোষ্ঠী পরিচালনা করে থাকতে পারে।
লক্ষ্যবস্তুর মধ্যে শুধু ব্যাংক ও বিমা প্রতিষ্ঠান ছিল না। ডিজিটাল উপহার, খুচরা পণ্য বিতরণ, শিক্ষা, মুদ্রণ, বিপণন, অনলাইন বাণিজ্য, গণমাধ্যম ও সরবরাহব্যবস্থার ব্যবসাপ্রতিষ্ঠানও ছিল। তদন্তকারীরা বিভিন্ন দেশ ও শিল্পখাতকে কেন্দ্র করে আলাদা হামলা অভিযানের কথা জানিয়েছেন। প্রতিটি অভিযানে আলাদা হোস্ট ব্যবহার করা হয়েছিল।
ঘটনাগুলোর তদন্তকারী GMO Cybersecurity-এর পরিচালক দাইকি ফুকুমোরি বলেন, ছোটখাটো দুর্বলতাই হামলাকারীদের সুযোগ করে দিয়েছিল:
ক্ষতিগ্রস্ত কোম্পানিগুলোর সিস্টেমের ছোটখাটো দুর্বলতাকে লক্ষ্যবস্তু করা হয়েছিল। কোম্পানিগুলোর উচিত, সিস্টেমে নজর এড়িয়ে যাওয়া কোনো দুর্বলতা রয়ে গেছে কি না তা নিশ্চিত করতে পুঙ্খানুপুঙ্খ পর্যালোচনা করা।
GMO সার্ভারগুলোর তথ্য আইনশৃঙ্খলা রক্ষাকারী বাহিনীর সঙ্গে ভাগ করে নিয়েছে। কোম্পানিটি প্রায় ৮০টি লক্ষ্যবস্তুর পরিচয় বা ঘটনা প্রকাশ করা আটটির নাম প্রকাশ্যে জানায়নি। সার্ভারগুলোর অবস্থান ও সেগুলোর অপারেটরদের পরিচয়ও পুরোপুরি প্রকাশ করা হয়নি।
দক্ষিণ কোরিয়ার তদন্তে নতুন যে তথ্য মিলেছে
৭ অক্টোবর প্রকাশিত এক তদন্তে CrowdStrike দক্ষিণ কোরিয়ার আর্থিক প্রতিষ্ঠানগুলোর বিরুদ্ধে ARTEX ব্যবহারের তথ্য নথিভুক্ত করে। এতে সেপ্টেম্বরের শেষ থেকে অক্টোবরের শুরুর দিক পর্যন্ত কার্যকলাপের বিবরণ ছিল। হামলাকারীদের নিয়ন্ত্রণে থাকা সার্ভারে উন্মুক্ত ফাইলের মধ্যে ARTEX-এর সেটিংস, Claude Code-এর সেশন ইতিহাস এবং আর্থিক লক্ষ্যবস্তুর বিরুদ্ধে পরিচালিত কাজের স্মৃতি-ফাইল ছিল।
উদ্ধার করা উপাদানে দুটি সার্ভার-সম্বলিত অবকাঠামোর বর্ণনা ছিল। এর মধ্যে হংকংয়ে একটি প্রধান হোস্ট এবং ARTEX চালানো আরেকটি সার্ভার ছিল। চুরি করা কোরীয় তথ্য কোথায় বিক্রি করা যায়, সে বিষয়ে অপারেটরটি একটি এআই সহকারীর কাছে জানতে চেয়েছিল। এ ধরনের তথ্য কেনাবেচা হয় এমন টেলিগ্রাম গ্রুপ খুঁজে দিতেও সহায়তা চেয়েছিল সে।
মাঝারি মাত্রার আস্থাসহ CrowdStrike-এর মূল্যায়ন, অপারেটরটি সম্ভবত আর্থিক লাভের উদ্দেশ্যে কাজ করা একজন চীনা ভাষাভাষী। চীনা ভাষায় দেওয়া নির্দেশনা এবং ব্যবহৃত টুলের ভিত্তিতে এ মূল্যায়ন করা হয়। কোনো পরিচিত হ্যাকিং গোষ্ঠীকে শনাক্ত করা যায়নি। একই অপারেটর জাপান ও দক্ষিণ কোরিয়ার হামলা চালিয়েছিল কি না, তাও নিশ্চিত করা যায়নি।
দক্ষিণ কোরিয়ার আর্থিক পরিষেবা কমিশন ১৪ অক্টোবর জানায়, ১৬টি আর্থিক প্রতিষ্ঠান আক্রান্ত হয়েছে এবং প্রায় এক লাখ ব্যক্তিগত তথ্যের রেকর্ড ফাঁস হয়েছে। পুলিশের তদন্তে অন্তত সাতটি আর্থিক প্রতিষ্ঠান এবং ৬৮ হাজার মানুষের তথ্য অন্তর্ভুক্ত ছিল।
নিয়ন্ত্রক সংস্থার বিস্তৃত হিসাবের মধ্যে নাম, যোগাযোগের তথ্য, জাতীয় পরিচয় নম্বর এবং ইমেইল ঠিকানা ছিল। সংস্থাটি জানায়, অননুমোদিত লেনদেন সরাসরি সম্ভব করে তুলতে পারে এমন অ্যাকাউন্টের পাসওয়ার্ড বা কার্ড নম্বর ফাঁসের প্রমাণ পাওয়া যায়নি। ঘটনাগুলোর মধ্যে যোগসূত্র এবং এআইয়ের সম্ভাব্য ভূমিকা খতিয়ে দেখছিল কর্তৃপক্ষ।
আর্থিক পরিষেবা কমিশন প্রতিষ্ঠানগুলোকে সন্দেহজনক ক্ষতিকর ইন্টারনেট ঠিকানা বন্ধ করতে, জরুরি নিরাপত্তা প্যাচ প্রয়োগ করতে এবং আক্রান্ত সিস্টেম সাময়িকভাবে বিচ্ছিন্ন করতে নির্দেশ দেয়। অনুপ্রবেশ কত দূর পর্যন্ত ছড়িয়েছে তা তদন্তকারীরা খতিয়ে দেখার সময় প্রবেশ বন্ধ রাখাই ছিল এসব পদক্ষেপের লক্ষ্য।
উন্মুক্ত প্রকাশ থেকে প্রত্যাহার
অনলাইনে Autumn-27 নামে পরিচিত ARTEX-এর নির্মাতা ৮ অক্টোবর জানান, উন্মুক্ত হালনাগাদ ও রক্ষণাবেক্ষণ বন্ধ হবে এবং প্রকল্পটি ক্লোজড সোর্স করা হবে। হামলায় টুলটির ব্যবহার নিয়ে উদ্বেগের পর এই পরিবর্তনে মূল কোডে জনসাধারণের প্রবেশাধিকার সীমিত হয়।
নির্মাতা ARTEX-কে অনুমোদিত পরীক্ষার টুল হিসেবে বর্ণনা করেন, এর অপব্যবহারের নিন্দা জানান এবং হামলাগুলোতে জড়িত থাকার কথা অস্বীকার করেন। অন্য প্রোগ্রামারদের পরিবর্তন করা সংস্করণসহ আগে ডাউনলোড করা কপিগুলো ছড়িয়ে পড়তে থাকে।
মূল ঘটনাগুলো কয়েক মাস ধরে ঘটে:
- জুলাই: নিরাপত্তা দুর্বলতা খুঁজে বের করার টুল হিসেবে ARTEX প্রকাশ্যে ছাড়া হয়।
- ১৮ সেপ্টেম্বর থেকে ১৮ অক্টোবর: জাপানের তদন্তের সঙ্গে সংশ্লিষ্ট হামলার কার্যকলাপ ও প্রকাশিত তথ্য GMO পরীক্ষা করে।
- সেপ্টেম্বরের শেষ থেকে অক্টোবরের শুরু: দক্ষিণ কোরিয়ার আর্থিক প্রতিষ্ঠানগুলোর বিরুদ্ধে ARTEX-এর কার্যকলাপ CrowdStrike নথিভুক্ত করে।
- ৭ অক্টোবর: S&J পরীক্ষার জন্য ARTEX সংগ্রহ করে; CrowdStrike দক্ষিণ কোরিয়া-সংক্রান্ত তদন্তের ফল প্রকাশ করে।
- ৮ অক্টোবর: ARTEX-এর নির্মাতা উন্মুক্ত হালনাগাদ বন্ধ এবং ক্লোজড সোর্সে যাওয়ার ঘোষণা দেন।
- ১৪ অক্টোবর: দক্ষিণ কোরিয়ার আর্থিক নিয়ন্ত্রক সংস্থা ১৬টি আক্রান্ত প্রতিষ্ঠান ও প্রায় এক লাখ ফাঁস হওয়া রেকর্ডের কথা জানায়।
- ১৯ অক্টোবর: জাপানি ব্যবসাপ্রতিষ্ঠানগুলোর ওপর হামলার সঙ্গে ARTEX-এর যোগসূত্র থাকার কথা GMO জানায়।
চীনা সাইবার নিরাপত্তা কোম্পানি ThreatBook জানায়, মূল ARTEX ছিল তাদের এক কর্মীর ব্যক্তিগত প্রকল্প। প্রতিষ্ঠানটি স্বীকার করে, উন্মুক্ত সংস্করণে অন্তর্নির্মিত নিরাপত্তা নিয়ন্ত্রণ ছিল না। অতিরিক্ত নিয়ন্ত্রণ-সুবিধাসহ ARTEX Pro অন্তর্ভুক্ত করে RedAgent.ai নামে বাণিজ্যিক প্ল্যাটফর্ম তৈরির বিষয়েও আলোচনা করেছে কোম্পানিটি।
বৃহত্তর তথ্য ফাঁসের ঢেউয়ের বাস্তব ক্ষতি
জাপানে ARTEX নিয়ে তদন্ত এমন এক সময়ে চলছে, যখন করপোরেট সাইবার-ঘটনা আরও ব্যাপকভাবে বাড়ছে। ২০২৬ সালের অক্টোবরের শুরুর দিকে এ ধরনের ঘটনার সংখ্যা ৬০০ ছাড়ায়, যা ২০২৫ সালের পুরো বছরের মোট সংখ্যাকেও ছাড়িয়ে যায়। টেইকোকু ডেটাব্যাংকের এক জরিপে দেখা গেছে, জরিপে অংশ নেওয়া প্রায় প্রতি ছয়টি কোম্পানির একটিতে তথ্য ফাঁসের ঘটনা ঘটেছে। বড় কোম্পানিগুলোর ক্ষেত্রে এই হার ৩০ শতাংশেরও বেশি।
বেশ কয়েকটি ব্যবসাপ্রতিষ্ঠান গ্রাহকের বিপুল তথ্য হারানোর কথা জানিয়েছে। Yamato Transport নিশ্চিত করেছে, তাদের পণ্য পৌঁছানোর পর মূল্য পরিশোধের সেবা থেকে প্রায় ৫২ লাখ ৬০ হাজার গ্রাহকের রেকর্ড চুরি হয়েছে। Lawson জানিয়েছে, ২০ লাখেরও বেশি অ্যাকাউন্টের তথ্য ফাঁস হয়েছে। GMO Research & AI জানিয়েছে, তাদের infoQ জরিপ প্ল্যাটফর্ম থেকে ৮ লাখ ৯৪ হাজার ৮২টি রেকর্ড চুরি হয়েছে। পাশাপাশি গ্রাহকের পুরস্কার পয়েন্ট অনুমতি ছাড়া Amazon উপহার কার্ডে বিনিময় করা হয়েছে।
কোনো প্রতিষ্ঠানই তাদের ঘটনায় ARTEX ব্যবহৃত হয়েছিল বলে প্রকাশ্যে জানায়নি। বৃহত্তর পরিসরের এসব তথ্য ফাঁসের ঘটনা গ্রাহকদের ঝুঁকির মাত্রা দেখায়, আর তদন্তকারীরা পৃথক হামলাগুলো খতিয়ে দেখছেন।
চুরি হওয়া রেকর্ডের বাইরেও এসব ঘটনার পরিণতি রয়েছে। ৭ অক্টোবর ক্লাউড ও ডেটা সেন্টার সরবরাহকারী IDC Frontier-এর ওপর র্যানসমওয়্যার হামলায় ৪৯৫টি করপোরেট ও পৌরসভার গ্রাহকের সেবা অচল হয়ে পড়ে। হিমায়িত খাদ্য বিতরণকারী Nissui ১,২০০ ব্যবসায়িক অংশীদারের কাছে পণ্য পাঠানো বন্ধ করে দেয়। ইবারাকি প্রিফেকচার ও তার পুলিশ সদর দপ্তরের ওয়েবসাইটও বন্ধ হয়ে যায়।
সেবা প্রদানকারী প্রতিষ্ঠানের তথ্য ফাঁস হলে একসঙ্গে অনেক গ্রাহক ক্ষতিগ্রস্ত হতে পারেন। দুর্যোগসংক্রান্ত তথ্য সরবরাহকারী Arcadia-তে একটি ঘটনার প্রভাব পড়ে প্রায় ৮০০টি প্রতিষ্ঠানের ওপর, যার মধ্যে অন্তত ১১১টি পৌরসভা ছিল। সম্ভাব্যভাবে ফাঁস হওয়া তথ্যের মধ্যে ফুকুওকা পুলিশের প্রায় ১১ হাজার সদস্যের তথ্য এবং তোচিগি ও গুনমা পুলিশ বাহিনীর প্রতিটির ৩ হাজারেরও বেশি মানুষের তথ্য ছিল।
কোনো ব্যক্তির নাম, ফোন নম্বর ও ইমেইল ঠিকানা থাকলেই অপরাধীরা ব্যাংক, পণ্য সরবরাহকারী বা নিয়োগকর্তার পরিচয় দিয়ে বিশ্বাসযোগ্য বার্তা তৈরি করতে পারে। অর্থ পরিশোধসংক্রান্ত তথ্য নিরাপদ থাকলেও গ্রাহকেরা এমন ঝুঁকিতে পড়তে পারেন।
ছোট দুর্বলতা এখন কেন দ্রুত নজরে আনা জরুরি
জাপানের সাইবার ঘটনার সমন্বয়কারী সংস্থা JPCERT/CC নিশ্চিত করেছে, হামলাকারীরা পরিচিত দুর্বলতা খুঁজতে এবং অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেসের মাধ্যমে হামলা চালাতে এআই ব্যবহার করেছে, এমন লক্ষণ পাওয়া গেছে। সাধারণভাবে API নামে পরিচিত এই ইন্টারফেসগুলো সফটওয়্যার সিস্টেমকে তথ্য বিনিময় ও কাজ সম্পাদনের সুযোগ দেয়।
Cyber Security Cloud প্রায় ৪০ মিনিটে ৩২৬টি ইন্টারনেট ঠিকানা থেকে ১,২০০টিরও বেশি প্রবেশের চেষ্টা শনাক্ত করে। তাদের ভাষ্য অনুযায়ী, এ কার্যকলাপে এআই এজেন্টের স্বয়ংক্রিয়তা জড়িত থাকতে পারে। GMO-ও জানিয়েছে, ওয়েব অ্যাপ্লিকেশন ফায়ারওয়ালের ব্লক করার সীমা এড়াতে হামলাকারীরা শত শত ঠিকানা বদলে বদলে ব্যবহার করেছে। এই ফায়ারওয়াল ওয়েবসাইটে সন্দেহজনক ট্রাফিক ছেঁকে দেয়।
কোরিয়া বিশ্ববিদ্যালয়ের স্কুল অব সাইবার সিকিউরিটির অধ্যাপক কিম সেউং-জু ব্যাখ্যা করেন, দ্রুত অনুসন্ধান কীভাবে অবহেলিত সিস্টেমকে ঝুঁকিতে ফেলতে পারে:
যেসব সিস্টেম ঐতিহ্যগতভাবে অবহেলিত বা যথাযথভাবে পরিচালিত হয়নি, সেগুলো ক্রমেই বেশি ঝুঁকিতে পড়তে পারে। কারণ এআই হামলাকারীদের নিরাপত্তার ফাঁক খুঁজে বের করা ও কাজে লাগানো সহজ করে তুলছে।
নিয়ন্ত্রিত ওয়েবসাইটে S&J-এর পরীক্ষা এই উদ্বেগের দৃষ্টান্ত: ছোট একটি দুর্বলতা স্বয়ংক্রিয় এজেন্টকে কয়েক সেকেন্ডের মধ্যে ব্যক্তিগত রেকর্ডে পৌঁছানোর পথ করে দিয়েছিল। কোম্পানিগুলোর বাস্তব করণীয়ের মধ্যে রয়েছে অবহেলিত সিস্টেম পর্যালোচনা, পাওয়া যায় এমন নিরাপত্তা সংশোধন প্রয়োগ এবং সংবেদনশীল ডেটাবেসে প্রবেশাধিকার পর্যবেক্ষণ।
যৌথ সেবার ক্ষেত্রেও নজর দেওয়া জরুরি। নোমুরা রিসার্চ ইনস্টিটিউটের নির্বাহী অর্থনীতিবিদ তাকাহিদে কিউচি কোম্পানিগুলোকে এমন জায়গা শনাক্ত করার আহ্বান জানান, যেখানে বাইরের কোনো সেবা প্রদানকারীর ব্যর্থতা কার্যক্রম ব্যাহত করতে পারে। বাইরের অংশীদারদের জন্য কঠোর প্রবেশ নিয়ন্ত্রণসহ কার্যক্রম সচল রাখার পরিকল্পনা তৈরিরও পরামর্শ দেন তিনি। ক্লাউড সেবার বিপর্যয় ও দুর্যোগসংক্রান্ত তথ্য ফাঁস দেখায়, পণ্য সরবরাহ, পৌরসভার ওয়েবসাইট এবং জনসতর্কতা ব্যবস্থার জন্য এ ধরনের পরিকল্পনা কেন জরুরি।
জাপানে হামলাকারী ও এআইয়ের ভূমিকা খতিয়ে দেখা হচ্ছে
জাপানের সাইবার নিরাপত্তামন্ত্রী তোশিহারু ফুরুকাওয়া বলেন, সরকার ক্ষতিগ্রস্ত কোম্পানিগুলোর সঙ্গে কথা বলছে এবং এআইয়ের অপব্যবহার হয়েছে কি না তা বিশ্লেষণ করছে। মন্ত্রিসভার প্রধান সচিব মিনোরু কিহারা বলেন, তদন্তকারীরা হামলার অপারেটর ও উৎপত্তিস্থল খতিয়ে দেখবেন।
সংবাদ সম্মেলনে কিহারা সরকারের অবস্থান ব্যাখ্যা করেন:
বিদেশি পক্ষের সংশ্লিষ্টতাসহ সম্ভাব্য সব পরিস্থিতি বিবেচনায় নিয়ে আমরা হামলার পেছনের ব্যক্তিদের এবং হামলার উৎসের বিষয়ে তদন্ত করব।
কোম্পানিগুলো সেবা পুনরুদ্ধার এবং কোন রেকর্ডে প্রবেশ করা হয়েছিল তা নির্ধারণের চেষ্টা করার সময় কর্তৃপক্ষকে বিদেশের অবকাঠামো ব্যবহার করে চালানো কার্যকলাপের সূত্র অনুসরণ করতে হচ্ছে। আইনশৃঙ্খলা রক্ষাকারী বাহিনীর সঙ্গে GMO-এর প্রমাণ ভাগাভাগি করায় তদন্তকারীরা সার্ভারের তথ্যের পাশাপাশি করপোরেট লগ ও অন্যান্য কারিগরি রেকর্ডও অনুসরণ করতে পারছেন।
মিওয়ার পরামর্শ, হামলাকারীরা দুর্বলতা খুঁজতে এআই ব্যবহার করলে ব্যবসাপ্রতিষ্ঠানগুলোকেও প্রতিরক্ষায় এআই ব্যবহার করতে হবে। তাৎক্ষণিক অগ্রাধিকারগুলো স্পষ্ট: অবহেলিত প্রবেশপথ শনাক্ত করা, ব্যক্তিগত তথ্যের প্রবেশাধিকার সীমিত রাখা এবং চুরি বন্ধ করার মতো দ্রুততায় ডেটাবেসে অস্বাভাবিক কার্যকলাপ শনাক্ত করা।
মূল বিষয়গুলো
- S&J জানিয়েছে, জাপানি ভাষায় সংক্ষিপ্ত নির্দেশ পাওয়ার পর ARTEX প্রায় ১৫ সেকেন্ডে একটি পরীক্ষামূলক ওয়েবসাইট থেকে কাল্পনিক ব্যক্তিগত তথ্য সংগ্রহ করে।
- ARTEX চালানো বিদেশের ছয়টি সার্ভারকে জাপানের প্রায় ৮০টি কোম্পানিকে লক্ষ্য করে চালানো হামলার সঙ্গে যুক্ত করেছে GMO; শনাক্ত হওয়া আটটি লক্ষ্যবস্তু ঘটনার কথা জানিয়েছে।
- দক্ষিণ কোরিয়ার আর্থিক প্রতিষ্ঠানগুলোকে লক্ষ্য করে চালানো হামলার সঙ্গে সংশ্লিষ্ট ARTEX ফাইল ও এআই সেশনের রেকর্ড CrowdStrike খুঁজে পেয়েছে।
- ঘটনাগুলোর মধ্যে যোগসূত্র খতিয়ে দেখার সময় দক্ষিণ কোরিয়ার আর্থিক নিয়ন্ত্রক সংস্থা ১৬টি প্রতিষ্ঠানে প্রায় এক লাখ রেকর্ড ফাঁসের কথা জানায়।
- ৮ অক্টোবর ARTEX-এর নির্মাতা উন্মুক্ত হালনাগাদ বন্ধ করেন, তবে আগে ডাউনলোড করা ও পরিবর্তিত কপি ছড়িয়ে পড়তে থাকে।
- জাপানের কর্তৃপক্ষ এআইয়ের ক্ষতিকর ব্যবহার ও বিদেশি পক্ষের সম্ভাব্য সংশ্লিষ্টতা খতিয়ে দেখছে। নিরাপত্তা বিশেষজ্ঞরা ছোট দুর্বলতা দ্রুত পর্যালোচনা এবং সংবেদনশীল তথ্য আরও নিবিড়ভাবে পর্যবেক্ষণের আহ্বান জানিয়েছেন।