ফোনে সতর্কতা ও এনক্রিপশন উন্নয়নে দুই ধরনের হুমকি মোকাবিলা
অ্যান্ড্রয়েড ফোনের জন্য এআইভিত্তিক প্রতারণা শনাক্তকরণ মডেল তৈরি করছে সিঙ্গাপুর। একই সঙ্গে ভবিষ্যতের কোয়ান্টাম কম্পিউটারের হুমকি মোকাবিলায় এনক্রিপশন ব্যবস্থায় দীর্ঘমেয়াদি পরিবর্তনের পরিকল্পনা করছে দেশটি। ২০২৬ সালের ১৪ অক্টোবর সিঙ্গাপুর ইন্টারন্যাশনাল সাইবার উইকে ঘোষিত এই পদক্ষেপগুলোতে একদিকে তাৎক্ষণিকভাবে মানুষকে প্রতারণার ফাঁদে পড়া থেকে সুরক্ষার ব্যবস্থা রয়েছে, অন্যদিকে এমন এক হুমকি মোকাবিলার প্রস্তুতিও আছে, যা বাস্তব হয়ে উঠতে কয়েক বছর লাগতে পারে।
সূচিপত্র
- ফোনে সতর্কতা ও এনক্রিপশন উন্নয়নে দুই ধরনের হুমকি মোকাবিলা
- সতর্ক করার সিদ্ধান্ত নেবে যেভাবে ফোনের মডেল
- ব্যক্তিগত কথোপকথন ডিভাইসেই থাকবে
- ক্ষতি কমলেও স্থানীয় প্রতারণা এখনো ব্যয়বহুল
- প্রতিরক্ষা ব্যবস্থাগুলো যুক্ত করতে চায় সিঙ্গাপুর
- অপরিহার্য ব্যবস্থার দুর্বলতা মোকাবিলায় ফেয়ারউইন্ড
- বড় অগ্রগতির আগেই কোয়ান্টাম ঝুঁকির প্রস্তুতি জরুরি
- গুরুত্বপূর্ণ অবকাঠামোর লক্ষ্য ২০৩১
- প্রাথমিক অনুদানে বাস্তব পরীক্ষার পথে রূপান্তর
- মূল বিষয়গুলো
সিঙ্গাপুরের সরকারি প্রযুক্তি সংস্থা (GovTech) গুগল ডিপমাইন্ডের সঙ্গে এমন একটি মডেল নিয়ে কাজ করছে, যা ব্যবহারকারীর ডিভাইসেই কথোপকথন বিশ্লেষণ করবে এবং ব্যক্তিগত বার্তা বাইরের সার্ভারে না পাঠিয়েই সম্ভাব্য প্রতারণার বিষয়ে সতর্ক করবে। আলাদাভাবে, গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকদের ২০৩১ সালের মধ্যে কোয়ান্টাম নিরাপত্তায় রূপান্তর সম্পন্ন করার কথা। অন্যান্য প্রতিষ্ঠানকে ২০৩৫ সালের মধ্যে এই পথে এগিয়ে নিতে আরও বিস্তৃত নির্দেশনাও দেওয়ার পরিকল্পনা রয়েছে।
প্রতারণার ব্যাপকতার কারণে ফোন প্রকল্পটি জরুরি হয়ে উঠেছে। গুগল ডিপমাইন্ডের প্রতারণা শনাক্তকরণবিষয়ক ঘোষণায় বলা হয়েছে, সিঙ্গাপুরে নথিভুক্ত অপরাধের অর্ধেকের বেশি প্রতারণা, আর ২০১৯ সাল থেকে এতে ক্ষতির পরিমাণ ৪০০ কোটি সিঙ্গাপুর ডলারের বেশি। সামাজিক প্রকৌশলভিত্তিক প্রতারণায় অপরাধীরা বিশ্বাসযোগ্য কথোপকথনের মাধ্যমে মানুষকে অর্থ বা সংবেদনশীল তথ্য দিতে রাজি করায়; এতে মোট ক্ষতির ৮০ শতাংশ পর্যন্ত হতে পারে।
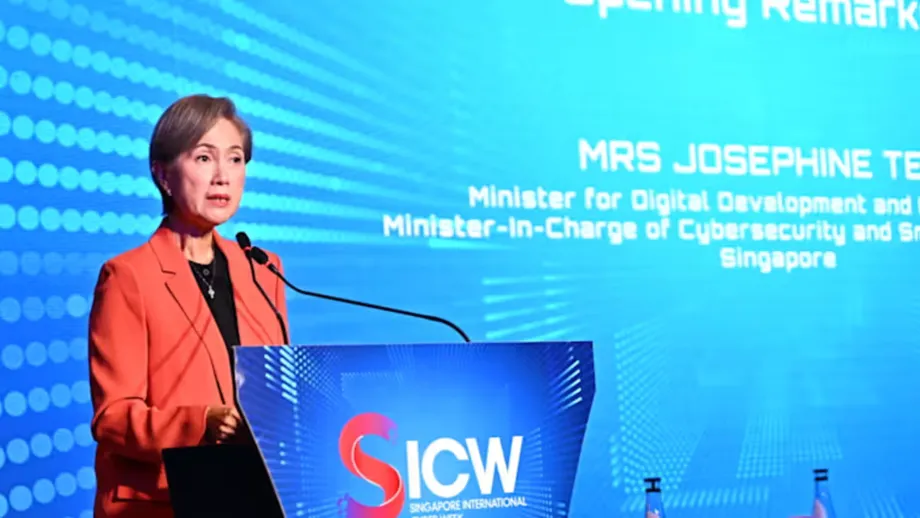
ডিজিটাল উন্নয়ন ও তথ্যবিষয়ক মন্ত্রী এবং সাইবার নিরাপত্তা ও স্মার্ট নেশন গ্রুপের দায়িত্বে থাকা মন্ত্রী জোসেফিন তেও বলেন, কথোপকথনের গোপনীয়তা অক্ষুণ্ণ রেখেই আগেভাগে প্রতারণা শনাক্ত করে ব্যবহারকারীদের সুরক্ষা দেওয়া সম্ভব।
"আমাদের ডিভাইস যদি কারসাজির লক্ষণ আগেভাগে চিনতে পারে, তাহলে সম্ভাব্য ভুক্তভোগীদের অর্থ বা অ্যাকাউন্ট-সংক্রান্ত তথ্য হারানো থেকে বাঁচাতে পারি, একই সঙ্গে তাঁদের ব্যক্তিগত বার্তা ডিভাইসেই রাখতে পারি," তিনি বলেন।
এই ঘোষণাগুলো ভিন্ন ধরনের দুর্বলতা মোকাবিলা করে। প্রতারণা শনাক্তকরণ মডেলটি কথোপকথন চলার সময় প্রতারণা ধরার লক্ষ্য নিয়ে তৈরি হচ্ছে। আর কোয়ান্টাম কর্মসূচির লক্ষ্য, যথেষ্ট শক্তিশালী কোয়ান্টাম কম্পিউটার হুমকি হয়ে ওঠার আগেই দুর্বল এনক্রিপশন পদ্ধতি বদলে ফেলা।
সতর্ক করার সিদ্ধান্ত নেবে যেভাবে ফোনের মডেল
গুগল ডিপমাইন্ড জানিয়েছে, সিস্টেমটি তাদের হালকা Gemma মডেল ব্যবহার করে। সিঙ্গাপুরে প্রচলিত প্রতারণামূলক কথোপকথন শনাক্ত করার উপযোগী করে এটি তৈরি করা হচ্ছে। সন্দেহজনক লিংক বা পরিচিত ক্ষতিকর ওয়েবসাইটের ওপর শুধু নির্ভর না করে, কাউকে কারসাজির মাধ্যমে প্রভাবিত করার ইঙ্গিত দেয় এমন কথোপকথনের ধরন খুঁজবে মডেলটি।
ব্যবস্থাটি দুই ধাপে কাজ করবে। প্রথমে, অল্প বিদ্যুৎ খরচ করে একটি ছোট শ্রেণিবিন্যাসকারী মডেল সম্ভাব্য হুমকি আছে কি না, তা দেখতে আসা বার্তাগুলো যাচাই করবে। কোনো কথোপকথনে ঝুঁকির ইঙ্গিত পেলে, অভিযোজিত Gemma মডেলটি কথোপকথনের আরও বিস্তৃত অংশ বিশ্লেষণ করে ঠিক করবে সতর্কতা দেওয়া উচিত কি না, নাকি প্রাথমিক সন্দেহটি ভুল ছিল।
এই বিভাজন গুরুত্বপূর্ণ, কারণ ফোনের ব্যাটারির শক্তি ও গণনাক্ষমতা সীমিত। শ্রেণিবিন্যাসকারী হলো এমন একটি মডেল, যা তথ্যকে বিভিন্ন শ্রেণিতে ভাগ করে। শুরুতে ছোট মডেল ব্যবহার করলে, তুলনামূলক বেশি হিসাবনির্ভর প্রাসঙ্গিক বিশ্লেষণ প্রতিটি বার্তার ক্ষেত্রেই চালাতে হয় না।
কারসাজির লক্ষণ শনাক্ত হলে, সংবেদনশীল তথ্য শেয়ার করা বা অর্থ পাঠানোর আগে থামতে বলে ডিভাইসটিতে সতর্কবার্তা দেখানো হবে। এর বর্ণিত কাজ হলো সম্ভাব্য ক্ষতিকর সিদ্ধান্ত নেওয়ার আগে ব্যবহারকারীকে থামানো; স্বয়ংক্রিয়ভাবে অর্থ পাঠানো বন্ধ করা বা কথোপকথনটি নিরাপদ—এ নিশ্চয়তা দেওয়া নয়।
প্রস্তাবিত মডেলটি WhatsApp ও Telegram-এর মতো বার্তাপ্রেরণ অ্যাপে টেক্সট কথোপকথন বিশ্লেষণের জন্য তৈরি হচ্ছে। এটি কবে প্রকাশ করা হবে, কীভাবে ইনস্টল করতে হবে বা অ্যান্ড্রয়েডের ডিফল্ট সুবিধা হবে কি না—গুগল তা জানায়নি। ঘোষণায় শনাক্তকরণের পরিমাপকৃত নির্ভুলতা, ভুল সতর্কতার হার বা ব্যাটারি খরচের তথ্যও নেই। ফলে ব্যবহারিক এসব প্রশ্নের উত্তর এখনো মেলেনি।
ব্যক্তিগত কথোপকথন ডিভাইসেই থাকবে
গোপনীয়তার সুরক্ষা নির্ভর করছে বিশ্লেষণটি কোথায় হয় তার ওপর। প্রচলিত শনাক্তকরণ পদ্ধতিতে বার্তা যাচাইয়ের জন্য দূরবর্তী সার্ভারে পাঠানো হতে পারে। এখানে মডেলটি ডিভাইসেই কথোপকথনের তথ্য বিশ্লেষণ করবে, তাই প্রতারণা শনাক্তের জন্য ব্যক্তিগত কথোপকথন ফোনের বাইরে পাঠানোর দরকার হবে না।
এ ধরনের পদ্ধতি সেই সব বার্তাপ্রেরণ সেবার জন্য প্রাসঙ্গিক, যেখানে এনক্রিপশনের কারণে শুধু কথোপকথনে যুক্ত ব্যক্তিরাই বার্তা পড়তে পারেন। সার্ভারে বার্তা যাচাই করার সুযোগ দিতে প্ল্যাটফর্মের ওপর নির্ভর না করে, প্রস্তাবিত সুরক্ষাটি কাজ করবে সেখানেই, যেখানে ব্যবহারকারী নিজে বার্তাগুলো পড়তে পারেন—নিজের ডিভাইসে।
গুগল ডিপমাইন্ড জানিয়েছে, কথোপকথনে প্রবেশের জন্য ব্যবহারকারীর সম্মতি প্রয়োজন হবে এবং মডেলটি চালু হলে গুগল বা সিঙ্গাপুর সরকার কেউই ব্যবহারকারীদের কথোপকথনে প্রবেশ করতে পারবে না। এগুলো প্রস্তাবিত নকশার বিষয়ে বক্তব্য; সুবিধাটি ইতিমধ্যে সবার জন্য চালু হয়েছে, এমন ঘোষণা নয়।
GovTech-এর আস্থা ও নিরাপত্তা বিভাগের পরিচালক মার্ক চেন বলেন, গোপনীয়তা বিসর্জন না দিয়েই লক্ষ্যভিত্তিক প্রতারণা শনাক্ত করার প্রচেষ্টা এই সহযোগিতা।
প্রতারণার বিরুদ্ধে লড়াই করতে গিয়ে ব্যক্তিগত গোপনীয়তা বিসর্জন দেওয়া উচিত নয়। গুগল ডিপমাইন্ডের সঙ্গে কাজ করে আমরা উন্নত এআই সুরক্ষা সরাসরি নাগরিকদের ডিভাইসে নিয়ে আসছি। এতে ব্যক্তিগত যোগাযোগ পুরোপুরি গোপন রেখেই অত্যন্ত লক্ষ্যভিত্তিক, স্থানীয় প্রতারণার চেষ্টা তাৎক্ষণিকভাবে শনাক্ত করা যাবে।
গুগল ডিপমাইন্ড মডেলটি প্রশিক্ষণ দেওয়া ও ব্যবহারের মধ্যে পার্থক্যও তুলে ধরেছে। GovTech-এর পরিচালিত Google Cloud Platform পরিবেশে প্রশিক্ষণ দেওয়া হয়েছে, যেখানে তথ্য আলাদা করে সংরক্ষিত ছিল। তাদের ভাষ্য, প্রশিক্ষণে ব্যক্তিগত বা ব্যক্তিকে শনাক্ত করা যায় এমন কোনো তথ্য ব্যবহার করা হয়নি; বরং প্রতারণার প্রতিবেদন ও গোয়েন্দা তথ্যের উৎস থেকে তৈরি বেনামি ডেটাসেট ব্যবহার করা হয়েছে।
ক্ষতি কমলেও স্থানীয় প্রতারণা এখনো ব্যয়বহুল
মডেলটির প্রশিক্ষণে সরকারি প্রতিষ্ঠান, ব্যাংক ও স্থানীয় পরিচিত ব্যক্তিদের ছদ্মবেশ ধারণের কৌশলের পাশাপাশি আঞ্চলিক প্রতারণার ধরনও অন্তর্ভুক্ত রয়েছে। গুগল ডিপমাইন্ড বলছে, সাধারণ মডেলের পক্ষে স্থানীয় প্রতারণার এসব ধরন শনাক্ত করা কঠিন হতে পারে। তাই স্বাভাবিক সামাজিক কথোপকথন আর অর্থ বা অ্যাকাউন্টের তথ্য আদায়ের চাপের মধ্যে পার্থক্য করতে মডেলটিকে অভিযোজিত করা জরুরি।
পরীক্ষায় কৃত্রিম সংলাপ ও স্থানীয় ভাষার ডেটাসেট ব্যবহার করা হয়েছে, যার মধ্যে স্থানীয় কথাবার্তার ধরন প্রতিফলিত করে এমন কথোপকথনও ছিল। গুগল জানিয়েছে, প্রতারণার কৌশল বদলালে প্রশিক্ষণও চলতে থাকবে। অপরাধীরা কথার ধরন পাল্টালে মডেলটি যেন প্রাসঙ্গিক থাকে, সে লক্ষ্যেই এ ব্যবস্থা; পরিচিত কৌশলের স্থির তালিকার ওপর অনির্দিষ্টকাল নির্ভর করার জন্য নয়।
তেও স্থানীয় এক পেশাজীবীর ঘটনার কথা তুলে ধরেন। ভুয়া এক ভার্চুয়াল বৈঠকে অংশ নেওয়ার পর তিনি প্রায় ৫০ লাখ সিঙ্গাপুর ডলার স্থানান্তর করেছিলেন। বৈঠকটি এমনভাবে সাজানো হয়েছিল, যেন তাতে প্রধানমন্ত্রী লরেন্স ওং ও অন্য জ্যেষ্ঠ কর্মকর্তারা উপস্থিত ছিলেন। তেওর বর্ণনা অনুযায়ী, অপরাধীরা বৈঠকটিকে বিশ্বাসযোগ্য করে তুলতে ডিপফেক প্রযুক্তি ব্যবহার করেছিল এবং অর্থ পাঠানোর অনুরোধটিকে একটি গুরুত্বপূর্ণ বৈশ্বিক উদ্যোগে সহায়তা হিসেবে উপস্থাপন করেছিল।
ডিপফেক হলো কৃত্রিমভাবে তৈরি অডিও বা ভিডিও, যা কোনো বাস্তব ব্যক্তির অনুকরণ করে। ঘটনাটি দেখায়, কাউকে চেনা বলে মনে হলেই তাকে বিশ্বাস করা নিরাপদ—এ ধারণা নির্ভরযোগ্য নয়। তবে এ থেকে প্রমাণ হয় না যে প্রস্তাবিত টেক্সট বিশ্লেষণ মডেলটি ভুয়া ভিডিও বৈঠক শনাক্ত করতে পারবে।
পুলিশের পরিসংখ্যান অনুযায়ী, ২০২৬ সালের প্রথম ছয় মাসে ১৬,৮২১টি ঘটনায় প্রতারণাজনিত ক্ষতির পরিমাণ ছিল ৪১ কোটি ৬ লাখ সিঙ্গাপুর ডলার। আগের বছরের একই সময়ের তুলনায় ঘটনা ১৪.৪ শতাংশ কমেছে, আর ক্ষতি কমেছে ১৭.৯ শতাংশ। তবু প্রতি নথিভুক্ত ঘটনায় গড় ক্ষতির পরিমাণ ছিল প্রায় ২৪,৪১০ সিঙ্গাপুর ডলার; ৪১ কোটি ৬ লাখ ডলারকে ১৬,৮২১ দিয়ে ভাগ করে এ হিসাব পাওয়া যায়। এই গড়ে ক্ষতির বণ্টন বোঝা যায় না, তবে সমস্যাটি এখনো কতটা ব্যয়বহুল, তা স্পষ্ট হয়।
প্রতিরক্ষা ব্যবস্থাগুলো যুক্ত করতে চায় সিঙ্গাপুর
ফোনের মডেলটি বৃহত্তর উদ্যোগের একটি অংশ। তেও প্রতারণার এমন একটি ধাপের কথা বলেন, যা সামাজিক যোগাযোগমাধ্যমে শুরু হয়ে বার্তাপ্রেরণ সেবায় গড়াতে পারে, পরে ফোনকলে চলতে পারে এবং শেষ হতে পারে কোনো আর্থিক প্রতিষ্ঠানের মাধ্যমে অর্থ স্থানান্তরে। প্রতিটি প্রতিষ্ঠান হয়তো সতর্কসংকেত দেখতে পারে, কিন্তু পুরো ঘটনাপ্রবাহটি তাদের কারও চোখে নাও পড়তে পারে।
তেও বলেন, প্রতিটি প্রতিষ্ঠানের নিজস্ব শনাক্তকরণ ব্যবস্থা জোরদার করলেই যথেষ্ট হবে না; একটি প্রতিষ্ঠানের শনাক্ত করা সংকেত অন্য প্রতিষ্ঠানে পদক্ষেপ নিতে সাহায্য করতে না পারলে সেই প্রতিরক্ষা অসম্পূর্ণ থেকে যাবে।
তাই প্রতিটি প্রতিষ্ঠানকে প্রতারণা ঠেকাতে আরও দক্ষ করে তোলাই যথেষ্ট নয়। আমাদের প্রতিরক্ষা ব্যবস্থাগুলোকেও সংযুক্ত করতে হবে, যাতে ব্যবস্থার একটি অংশে শনাক্ত হওয়া সংকেত অন্য অংশে পদক্ষেপ নেওয়ার কারণ হতে পারে।
ব্যক্তিগত কথোপকথনের বাইরের হুমকি যাচাইয়েও সিঙ্গাপুর ইতিমধ্যে এআই ব্যবহার করছে। GovTech ও সিঙ্গাপুর পুলিশ বাহিনীর Scam Analytics and Tactical Intervention System (SATIS) প্রতিদিন ছয় লাখের বেশি ওয়েবসাইট পরীক্ষা ও মূল্যায়ন করে; প্রতিটি যাচাইয়ে সময় লাগে কয়েক সেকেন্ড। সিস্টেমটি মাসে প্রায় ২০ হাজার ক্ষতিকর ওয়েবসাইটের কার্যক্রম ব্যাহত করে এবং এখন সন্দেহজনক মোবাইল নম্বর ও অনলাইন প্ল্যাটফর্মও পরীক্ষা করে।
দুটি ব্যবস্থা ভিন্ন উদ্দেশ্যে কাজ করে। SATIS প্রতারকদের ব্যবহৃত অবকাঠামোকে লক্ষ্য করে; ফোনের মডেলটি কথোপকথনের ভেতরে প্রভাবিত করার লক্ষণ খোঁজে। একসঙ্গে দেখলে বোঝা যায়, ক্ষতিকর গন্তব্য সরিয়ে দেওয়া আর বিশ্বাসযোগ্য বার্তার ভিত্তিতে কেউ পদক্ষেপ নেওয়ার আগে তাকে সতর্ক করার মধ্যে পার্থক্য কোথায়। নতুন ফোনের সতর্কতা অন্য প্রতিষ্ঠানের সঙ্গে কীভাবে যুক্ত হবে, সে বিষয়ে বিস্তারিত কোনো ব্যবস্থা ঘোষণা করা হয়নি।
সহযোগিতার পরিধি সিঙ্গাপুরের সীমানার বাইরেও বিস্তৃত। সিঙ্গাপুরের উদ্যোগে তৈরি প্রতারণাবিষয়ক নীতি ও উত্তম চর্চা নিয়ে আসিয়ান নির্দেশিকা ২০২৬ সালের শুরুতে সদস্যদেশগুলো অনুমোদন করেছে। তেওর বৃহত্তর বক্তব্য হলো, বিভিন্ন সেবা ও সীমান্ত পেরিয়ে চলা হুমকি মোকাবিলায় একা সরকার বা একক কোনো দেশই যথেষ্ট নয়।
অপরিহার্য ব্যবস্থার দুর্বলতা মোকাবিলায় ফেয়ারউইন্ড
১৪ অক্টোবর গুগল আলাদাভাবে ঘোষণা করেছে, সিঙ্গাপুর তাদের Fairwind কর্মসূচিতে অংশ নেবে। এর মাধ্যমে দুর্বলতা খুঁজে বের করা, যাচাই করা ও ঠিক করার জন্য উন্নত এআইভিত্তিক সাইবার নিরাপত্তা সরঞ্জাম ব্যবহারের সুযোগ পাবে দেশটির সরকার।
গুগলের ভাষ্য, এসব সরঞ্জাম কয়েক সপ্তাহের কাজ কয়েক মিনিটে শেষ করতে পারে। আক্রমণকারীরা কাজে লাগানোর আগেই দুর্বলতা মেরামত করা, আর তাতে অপরিহার্য ব্যবস্থা ও সেবায় বিঘ্নের ঝুঁকি কমানো—এটাই ঘোষিত লক্ষ্য।
ফেয়ারউইন্ড ও প্রতারণা শনাক্তকরণ মডেল ভিন্ন সমস্যা মোকাবিলা করে। ফেয়ারউইন্ডের লক্ষ্য সফটওয়্যার ও ব্যবস্থার দুর্বলতা। ফোনের মডেলটি কথোপকথনের মাধ্যমে কাউকে প্রতারণা করার চেষ্টা শনাক্ত করে, এমনকি বার্তাপ্রেরণ সফটওয়্যার নিজে ঠিকমতো কাজ করলেও।
কাজের গতি বাড়ার দাবির পক্ষে সিঙ্গাপুরের ব্যবস্থাগুলো নিয়ে বিস্তারিত ফলাফল প্রকাশ করা হয়নি। এটি সরকারি কার্যক্রমে পরিমাপ করা গতি বৃদ্ধির তথ্য নয়, বরং কর্মসূচিটির উদ্দেশ্য ও সম্ভাব্য সক্ষমতার বর্ণনা। তবু দুটি উদ্যোগেই একই নীতিগত অবস্থান দেখা যায়: অপরাধীরা এআই ব্যবহার করতে পারে বলে তা বর্জন না করে, প্রতিরক্ষায় এআই কাজে লাগানো।
বড় অগ্রগতির আগেই কোয়ান্টাম ঝুঁকির প্রস্তুতি জরুরি
কোয়ান্টামবিষয়ক পদক্ষেপগুলো ক্রিপ্টোগ্রাফিকে ঘিরে—এটি তথ্য সুরক্ষিত রাখা এবং ডিজিটাল যোগাযোগ ও লেনদেন বিশ্বাসযোগ্য কি না, তা নিশ্চিত করার গাণিতিক কৌশল। যথেষ্ট শক্তিশালী কোয়ান্টাম কম্পিউটার আর্থিক লেনদেন, সংবেদনশীল যোগাযোগ ও ডিজিটাল ব্যবস্থা সুরক্ষায় এখন ব্যবহৃত কিছু পদ্ধতি ভেঙে ফেলতে পারে।
কোয়ান্টাম কম্পিউটিংয়ে কোয়ান্টাম পদার্থবিজ্ঞানের নীতি কাজে লাগিয়ে প্রচলিত কম্পিউটারের চেয়ে ভিন্নভাবে হিসাব করা হয়। নিরাপত্তার উদ্বেগ এই নয় যে সব ধরনের এনক্রিপশন ইতিমধ্যে অনিরাপদ হয়ে গেছে। বরং, প্রয়োজনীয় সক্ষমতায় পৌঁছালে বহুল ব্যবহৃত কিছু পদ্ধতি দুর্বল হয়ে পড়তে পারে।
তেও বলেন, কখন এমনটা ঘটবে তা অনিশ্চিত; তবে কেন প্রতিষ্ঠানগুলোর এখনই প্রস্তুতি নেওয়া উচিত, তা ব্যাখ্যা করেন।
"এটা কখন ঘটবে, তা আমরা জানি না। কিন্তু এর জন্য প্রস্তুত হতে হবে, তা আমরা জানি। ভবিষ্যতে কোয়ান্টাম কম্পিউটার দিয়ে এনক্রিপশন ভেঙে তথ্য পড়ার অপেক্ষায় দুষ্কৃতকারীরা ইতিমধ্যে সংবেদনশীল এনক্রিপ্ট করা তথ্য চুরিতে আগ্রহী," তিনি বলেন।
যেসব তথ্য বহু বছর গোপন রাখতে হয়, তাদের জন্য এতে এখনই ঝুঁকি তৈরি হয়েছে। কোনো আক্রমণকারী আজ এনক্রিপ্ট করা তথ্য সংগ্রহ করে ভবিষ্যতের প্রযুক্তি দিয়ে তা ডিক্রিপ্ট করা সম্ভব হওয়া পর্যন্ত রেখে দিতে পারে। তাই বর্তমানে তথ্য সুরক্ষার শক্তির পাশাপাশি গোপনীয় তথ্য কত দিন গোপন রাখতে হবে, সেটিও গুরুত্বপূর্ণ।
বড় প্রতিষ্ঠানগুলোর এই রূপান্তর করতে কয়েক বছর লাগতে পারে। তাদের ঝুঁকি মূল্যায়ন, তথ্য ও ব্যবস্থাকে অগ্রাধিকার নির্ধারণ, দুর্বল এনক্রিপশন চিহ্নিত করা, সরবরাহকারীদের সঙ্গে সমন্বয়, বিকল্প পরীক্ষা এবং ধাপে ধাপে পরিবর্তন আনতে হবে। কোয়ান্টাম কম্পিউটারের অগ্রগতি নিশ্চিত হওয়া পর্যন্ত অপেক্ষা করলে এই কাজ শেষ করার সময় খুব কম হাতে থাকতে পারে।
গুরুত্বপূর্ণ অবকাঠামোর লক্ষ্য ২০৩১
সিঙ্গাপুরের সাইবার নিরাপত্তা সংস্থা (CSA) জুনে গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকদের জন্য রূপান্তরের মাইলফলকবিষয়ক নির্দেশনা প্রকাশ করেছে। এসব কম্পিউটার ব্যবস্থা অপরিহার্য সেবাগুলোকে সহায়তা করে; মালিকদের ২০৩১ সালের মধ্যে রূপান্তর সম্পন্ন করার কথা।
চিহ্নিত খাতগুলোর মধ্যে রয়েছে জ্বালানি, পানি, ব্যাংকিং ও অর্থায়ন, স্বাস্থ্যসেবা, পরিবহন, তথ্য ও যোগাযোগপ্রযুক্তি, গণমাধ্যম, নিরাপত্তা ও জরুরি সেবা এবং সরকার। এসব ব্যবস্থায় ত্রুটি দেখা দিলে তা পরিচালনাকারী প্রতিষ্ঠানের গণ্ডি ছাড়িয়ে বহু সেবায় প্রভাব ফেলতে পারে; এ কারণেই রূপান্তর কর্মসূচিতে এগুলোকে অগ্রাধিকার দেওয়া হয়েছে।
অন্যান্য প্রতিষ্ঠানকে ২০৩৫ সালের মধ্যে রূপান্তরের পথে এগিয়ে নিতে নির্দেশনা দেওয়ারও পরিকল্পনা রয়েছে সিঙ্গাপুরের। তেও উদাহরণ হিসেবে এমন প্রতিষ্ঠানগুলোর কথা বলেন, যাদের কাছে বহু বছর গোপন রাখতে হবে এমন তথ্য রয়েছে, এবং যোগাযোগ ও ডিজিটাল লেনদেনের মতো গুরুত্বপূর্ণ সেবা দেয় এমন প্রতিষ্ঠানগুলোর কথা।
দুটি সময়সীমাকে একই ধরনের বাধ্যবাধকতা হিসেবে দেখা উচিত নয়। ২০৩১ সালের প্রত্যাশাটি গুরুত্বপূর্ণ অবকাঠামোর মালিকদের জন্য CSA-র নির্দেশনার সঙ্গে সম্পর্কিত। ২০৩৫ সাল হলো পরিকল্পিত নির্দেশনার আওতায় অন্যান্য প্রতিষ্ঠানের জন্য বৃহত্তর রূপান্তর-লক্ষ্য। কোনো তারিখই এমন পূর্বাভাস নয় যে ওই সময়ে কোয়ান্টাম কম্পিউটার বিদ্যমান ক্রিপ্টোগ্রাফি ভেঙে ফেলবে।
প্রাথমিক অনুদানে বাস্তব পরীক্ষার পথে রূপান্তর
নতুন কোয়ান্টাম নিরাপত্তা কিকস্টার্টার অনুদানের মাধ্যমে নির্দিষ্ট সময়ের জন্য অর্থায়ন দেওয়া হবে, যাতে প্রতিষ্ঠানগুলো পরিকল্পনা থেকে বাস্তবায়নের দিকে এগোতে পারে। বাস্তব কাজে কী কী জটিলতা দেখা দেয় তা চিহ্নিত করা, কার্যকর পরিবেশে সমাধান পরীক্ষা করা এবং বৃহত্তর পরিসরে প্রয়োগের আগে অভিজ্ঞতা তৈরি করাই এর উদ্দেশ্য।
সব ধরনের প্রতিষ্ঠানই এ অনুদানের জন্য আবেদন করতে পারবে, তবে গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকেরা অগ্রাধিকার পাবেন। অর্থায়ন পাওয়া পরীক্ষামূলক প্রকল্পের মেয়াদ সর্বোচ্চ ছয় মাস হতে পারে; এগুলো প্রতিষ্ঠানের নিজস্বভাবে বা সমাধান-সেবাদাতার সঙ্গে মিলে পরিচালিত হতে পারে। কর্মসূচিটি ১ নভেম্বর থেকে ৩১ অক্টোবর ২০২৭ পর্যন্ত চলবে বলে জানানো হয়েছে; তবে অনুদানের বিবরণে শুরুর বছরটি স্পষ্ট করে উল্লেখ করা হয়নি।
অগ্রাধিকারপ্রাপ্ত প্রকল্পের মধ্যে রয়েছে সম্পূর্ণ একটি অ্যাপ্লিকেশন বা ব্যবস্থাকে নতুন পদ্ধতিতে রূপান্তর করা এবং ব্যবহৃত ক্রিপ্টোগ্রাফি শনাক্ত করে তার তালিকা তৈরি করা। তালিকা তৈরি বলতে কোথায় কোথায় ক্রিপ্টোগ্রাফিক পদ্ধতি ব্যবহৃত হচ্ছে, তা খুঁজে বের করাকে বোঝায়। এর মাধ্যমে প্রতিষ্ঠান বুঝতে পারে কী পরিবর্তন করতে হবে এবং কোন সরবরাহকারী বা ব্যবস্থা এতে জড়িত।
ঘোষিত সময়সূচি:
- জুন ২০২৬: গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকদের জন্য রূপান্তরের মাইলফলকবিষয়ক নির্দেশনা প্রকাশ করে CSA।
- ১৪ অক্টোবর ২০২৬: সিঙ্গাপুর ইন্টারন্যাশনাল সাইবার উইকে ফোনের প্রতারণা শনাক্তকরণ মডেল, বৃহত্তর কোয়ান্টাম রূপান্তর পরিকল্পনা এবং সাইবার নিরাপত্তায় গুগলের সহযোগিতার ঘোষণা দেওয়া হয়।
- ১ নভেম্বর: কোয়ান্টাম নিরাপত্তা অনুদান কর্মসূচি শুরুর ঘোষিত তারিখ।
- ৩১ অক্টোবর ২০২৭: অনুদান কর্মসূচি শেষ হওয়ার ঘোষিত তারিখ; প্রতিটি অর্থায়নপ্রাপ্ত পরীক্ষামূলক প্রকল্পের মেয়াদ সর্বোচ্চ ছয় মাস।
- ২০৩১: গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকদের রূপান্তর সম্পন্ন করার প্রত্যাশিত সময়সীমা।
- ২০৩৫: পরিকল্পিত নির্দেশনার আওতায় অন্যান্য প্রতিষ্ঠানের জন্য বৃহত্তর রূপান্তর-লক্ষ্য।
ঘোষণায় অনুদানের অর্থের পরিমাণ উল্লেখ করা হয়নি। অ্যান্ড্রয়েড মডেলটির প্রকাশের তারিখও জানানো হয়নি। আপাতত, প্রতারণা সুরক্ষার সুবিধাটি কীভাবে ইনস্টল ও ব্যবহার করতে হবে সে বিষয়ে আরও তথ্যের অপেক্ষা করতে হবে; পাশাপাশি এনক্রিপশন রূপান্তরের প্রস্তুতিতে প্রতিষ্ঠানগুলোর জন্য বাস্তব পরীক্ষামূলক প্রকল্পও এগোবে।
মূল বিষয়গুলো
- GovTech ও গুগল ডিপমাইন্ড অ্যান্ড্রয়েডের জন্য এমন প্রতারণা শনাক্তকরণ মডেল তৈরি করছে, যা ডিভাইসেই কথোপকথন বিশ্লেষণ করে কারসাজির বিষয়ে ব্যবহারকারীদের সতর্ক করবে।
- এই নকশায় ব্যবহারকারীর সম্মতি লাগবে এবং ব্যক্তিগত কথোপকথন ডিভাইসেই রাখার উদ্দেশ্য রয়েছে।
- ২০২৬ সালের প্রথমার্ধে সিঙ্গাপুরে ১৬,৮২১টি ঘটনায় প্রতারণাজনিত ক্ষতি হয়েছে ৪১ কোটি ৬ লাখ সিঙ্গাপুর ডলার; আগের বছরের তুলনায় তা কমেছে।
- সাইবার নিরাপত্তার দুর্বলতা আরও দ্রুত খুঁজে বের করা, যাচাই করা ও ঠিক করার লক্ষ্যে গুগলের Fairwind কর্মসূচি সিঙ্গাপুরকে এআই সরঞ্জাম ব্যবহারের সুযোগ দেবে।
- গুরুত্বপূর্ণ তথ্য অবকাঠামোর মালিকদের ২০৩১ সালের মধ্যে কোয়ান্টাম নিরাপত্তায় রূপান্তর সম্পন্ন করার কথা; অন্যান্য প্রতিষ্ঠানের জন্য বৃহত্তর লক্ষ্য ২০৩৫ সাল।
- নতুন অনুদানে সর্বোচ্চ ছয় মাসের বাস্তবভিত্তিক কোয়ান্টাম নিরাপত্তা পরীক্ষামূলক প্রকল্পে সহায়তা দেওয়া হবে; গুরুত্বপূর্ণ অবকাঠামোর মালিকেরা অগ্রাধিকার পাবেন।