তদন্ত বিস্তৃত হওয়ায় সাতটি আর্থিক প্রতিষ্ঠানে তথ্য ফাঁস
প্রায় ৬৬,০০০ ব্যক্তি এবং ২,২০০টি করপোরেট রেকর্ডের তথ্য ফাঁস হয়েছে বলে খবর প্রকাশের পর দক্ষিণ কোরিয়ার পুলিশ আর্থিক খাতে হ্যাকিং অভিযান নিয়ে তদন্তের পরিধি বাড়িয়েছে। তদন্তকারীদের সন্দেহ, হামলাকারীরা নিরাপত্তা পরীক্ষার জন্য তৈরি ARTEX নামের একটি কৃত্রিম বুদ্ধিমত্তাভিত্তিক সরঞ্জাম ব্যবহার করেছে। এর নির্মাতা ইতিমধ্যে সবার জন্য এর বিতরণ ও হালনাগাদ বন্ধের ঘোষণা দিয়েছেন।
সূচিপত্র
- তদন্ত বিস্তৃত হওয়ায় সাতটি আর্থিক প্রতিষ্ঠানে তথ্য ফাঁস
- যেভাবে অভিযান ও প্রতিক্রিয়া এগিয়েছে
- ARTEX কী করে এবং তদন্তকারীরা কী পেয়েছেন
- এআইয়ের সহায়তা মানেই স্বাধীনভাবে হামলা চালানো নয়
- চীনের দিকে ইঙ্গিত করা প্রমাণ নিয়ে বিতর্ক
- Telegram অ্যাকাউন্ট খুলেছে তদন্তের আরেক পথ
- ARTEX-এর উন্মুক্ত উন্নয়ন বন্ধ হলেও বিদ্যমান কপি ফিরিয়ে নেওয়া যাবে না
- সহায়ক সিস্টেম ও বিস্তৃত নিরাপত্তা পর্যালোচনা
- প্রতারণা ঠেকানোর ব্যবস্থা ও অমীমাংসিত সিদ্ধান্ত
- মূল বিষয়
পুলিশের টাস্কফোর্সে তদন্তকারীর সংখ্যা ২৮ থেকে বেড়ে ৪৩ হয়েছে। ডিজিটাল ফরেনসিক ও আন্তর্জাতিক সহযোগিতার জন্য আরও ১৫ জনকে দায়িত্ব দেওয়া হয়েছে। মূল প্রশ্নগুলোর উত্তর এখনো মেলেনি: হামলাগুলো কারা চালিয়েছে, এতে কতজন অংশ নিয়েছে এবং তথ্য চুরিতে এআই ঠিক কীভাবে ভূমিকা রেখেছে।
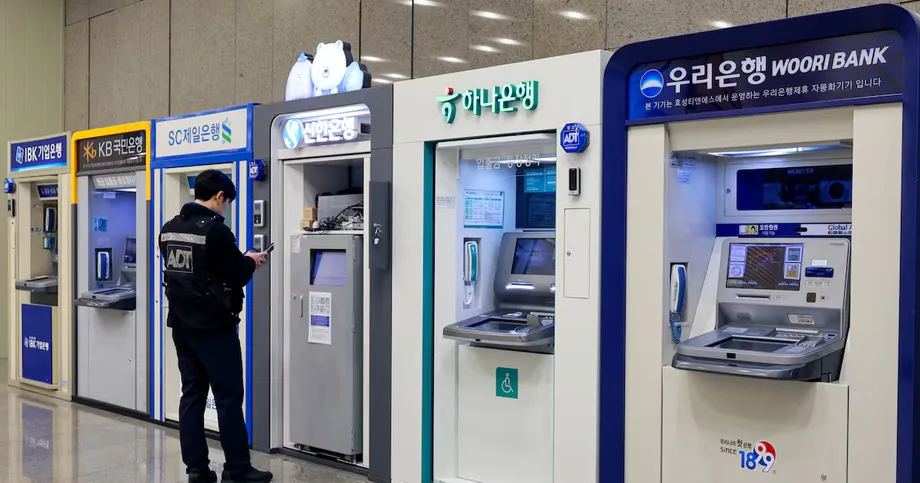
সাতটি প্রতিষ্ঠান তথ্য ফাঁসের কথা জানিয়েছে: শিনহান ব্যাংক, কেবি কুকমিন ব্যাংক, হানা ব্যাংক, বিএনকে বুসান ব্যাংক, ইয়েগারাম সেভিংস ব্যাংক, ওয়েলকাম সেভিংস ব্যাংক এবং হুন্দাই ক্যাপিটাল। এনএইচ নংহ্যুপ ব্যাংক ও উরি ব্যাংকও হামলার লক্ষ্যবস্তু হয়েছিল বলে খবর রয়েছে, তবে কোনো প্রতিষ্ঠানই তথ্য ফাঁসের বিষয়টি নিশ্চিত করেনি। এ পার্থক্য থেকেই বোঝা যায়, কিছু প্রতিবেদনে কেন সাতটি আক্রান্ত প্রতিষ্ঠানের কথা বলা হয়েছে, আর অন্যগুলোতে অন্তত নয়টি লক্ষ্যবস্তুর কথা উল্লেখ করা হয়েছে।
শিনহান জানিয়েছে, ২৫,৭২৯ গ্রাহকের তথ্য চুরি হয়েছে। এর মধ্যে রয়েছে নাম, ফোন নম্বর এবং ঋণের আবেদনের সঙ্গে জমা দেওয়া আয়ের তথ্য। ইয়েগারাম জানিয়েছে, প্রায় ৪০,০০০ গ্রাহক আক্রান্ত হয়েছেন। এই দুটি সংখ্যা যোগ করলে হয় ৬৫,৭২৯, যা প্রায় ৬৬,০০০ ব্যক্তির মোট প্রকাশিত সংখ্যার কাছাকাছি। হানা জানিয়েছে, তাদের ৮৯ জন গ্রাহক আক্রান্ত হয়েছেন; কেবি কুকমিনের ক্ষেত্রে এ সংখ্যা ১১৯।
ফাঁস হওয়া তথ্যের সম্মিলিত পরিমাণ নিয়ে প্রতিবেদনগুলোতে ভিন্নতা রয়েছে। একটিতে আক্রান্ত গ্রাহকের সংখ্যা সর্বোচ্চ ৬৮,০০০ বলা হয়েছে, আরেকটিতে প্রায় ৬৬,০০০ ব্যক্তিকে ২,২০০টি করপোরেট রেকর্ড থেকে আলাদা করে দেখানো হয়েছে। এ দুই শ্রেণির তথ্য যোগ করলেই আক্রান্ত ব্যক্তির সংখ্যা পাওয়া যায় না। সব প্রতিষ্ঠানে মোট কতজন স্বতন্ত্র ব্যক্তি আক্রান্ত হয়েছেন, তা নির্ধারণ করে কর্তৃপক্ষ এখনো সমন্বিত কোনো হিসাব প্রকাশ করেনি।
ব্যাংকভেদে প্রকাশিত তথ্যের ধরনও আলাদা। হানা জানিয়েছে, নাম, ব্যক্তিগত পরিচয় নম্বর ও ফোন নম্বর চুরি হয়েছে, তবে আর্থিক তথ্য নয়। বৃহত্তর এই অভিযানে ফাঁস হওয়া রেকর্ডে বার্ষিক আয়, ঋণের সীমা ও ঋণপণ্যের তথ্যও ছিল বলে খবর রয়েছে। এসব তথ্য চুরি হওয়া মানে আমানত চুরি হওয়া নয়, তবে প্রতারকেরা এগুলো ব্যবহার করে বিশ্বাসযোগ্যভাবে অন্যের পরিচয় ধারণ করতে পারে।
যেভাবে অভিযান ও প্রতিক্রিয়া এগিয়েছে
কর্তৃপক্ষের ধারণা, মূল হামলাগুলো আনুমানিক ২৭ সেপ্টেম্বর থেকে ১ অক্টোবরের মধ্যে ঘটেছে। ধারণা করা হচ্ছে, শিনহানে ৩০ সেপ্টেম্বর হ্যাকিং হয় এবং প্রতিষ্ঠানটি ১ অক্টোবর তথ্য ফাঁসের কথা জানায়। পরবর্তী নিরাপত্তা-সংক্রান্ত অনুসন্ধান এবং ARTEX-এর উন্মুক্ত উন্নয়ন কার্যক্রম বন্ধের ঘোষণায় তদন্তের পরিধি প্রাথমিক ব্যাংকগুলোর তথ্য প্রকাশের বাইরেও বিস্তৃত হয়েছে।
- জুলাই: ARTEX বিনা মূল্যে GitHub-এ পাওয়া যায়।
- সেপ্টেম্বর: বাইদুর Agent+ আক্রমণ ও প্রতিরক্ষা চ্যালেঞ্জে সরঞ্জামটি বিজয়ী হয়।
- ২৭ সেপ্টেম্বর থেকে ১ অক্টোবর: তদন্তকারীদের ধারণা, এই আনুমানিক সময়ের মধ্যে আর্থিক খাতের হ্যাকিং অভিযানটি ঘটে।
- ৩০ সেপ্টেম্বর: কর্তৃপক্ষের ধারণা, শিনহানের তথ্য ফাঁসের ঘটনা ঘটে।
- ১ অক্টোবর: গ্রাহকের তথ্য হারানোর কথা প্রকাশ্যে জানায় শিনহান।
- ৮ অক্টোবর: নির্মাতা Autumn-27 ঘোষণা করেন, ARTEX-এর উন্মুক্ত হালনাগাদ বন্ধ হবে এবং এটি ব্যক্তিগত ব্যবহারের সংস্করণে যাবে। তদন্তের আওতায় থাকা একটি Telegram অ্যাকাউন্টও সেদিন মুছে ফেলা হয়।
- ১১ অক্টোবর: নতুন অনুসন্ধানে ওই অ্যাকাউন্টের সঙ্গে অনলাইন সেবায় অতিরিক্ত ট্রাফিক পাঠিয়ে সেগুলো অচল করে দেওয়ার হামলা বিক্রি করে এমন একটি চীনা গোষ্ঠীর সম্ভাব্য যোগসূত্রের কথা উঠে আসে।
প্রাথমিকভাবে জাতীয় পুলিশ সংস্থার সাইবার সন্ত্রাস তদন্ত ইউনিটের চারটি দলের ২৮ জন তদন্তকারীকে মোতায়েন করা হয়েছিল। পরে সংখ্যা বেড়ে ৪৩ হওয়ায় তদন্তকারী দল প্রায় ৫৪ শতাংশ বড় হয়েছে। অতিরিক্ত কর্মীরা ডিজিটাল প্রমাণ উদ্ধার এবং সীমান্ত পেরিয়ে সহযোগিতার কাজে মনোযোগ দিচ্ছেন।
ARTEX কী করে এবং তদন্তকারীরা কী পেয়েছেন
ARTEX নিজে কোনো বৃহৎ ভাষা মডেল নয়। এটি এমন একটি অটোমেশন প্ল্যাটফর্ম, যা ChatGPT, Claude ও DeepSeek-সহ বাইরের মডেলের সঙ্গে সংযোগ স্থাপন করে এবং তাদের ফল ব্যবহার করে নিরাপত্তা পরীক্ষার কাজ সমন্বয় করে। পেনিট্রেশন টেস্ট হলো অনুমোদিতভাবে দুর্বলতা খোঁজার চেষ্টা, যাতে কোনো ক্ষতিকর হামলাকারী সেগুলো কাজে লাগানোর আগেই তা শনাক্ত করা যায়।
সরঞ্জামটি তৈরি করেছেন চীনা সাইবার নিরাপত্তা প্রকৌশলী লি পুহুয়া। তিনি Autumn ছদ্মনাম এবং GitHub-এ Autumn-27 নাম ব্যবহার করেন। এর নকশা অনুযায়ী, এআই এজেন্ট লক্ষ্যবস্তু সম্পর্কে তথ্য সংগ্রহ, দুর্বলতা খোঁজা, সিস্টেমে প্রবেশের পথ পরিকল্পনা, নিরাপত্তা সরঞ্জাম চালানো এবং দুর্বলতা যাচাই করতে পারে। কারা নির্দেশ দিচ্ছে এবং অনুমতি আছে কি না, তার ওপর নির্ভর করে একই প্রক্রিয়া বৈধ পরীক্ষা অথবা অননুমোদিত অনুপ্রবেশে কাজে লাগতে পারে।
দক্ষিণ কোরিয়ার সাইবার নিরাপত্তা প্রতিষ্ঠান জেনিয়ান্সের নিরাপত্তা কেন্দ্রের প্রধান মুন জং-হিউন হামলার নিয়ন্ত্রণে ছিল বলে ধারণা করা সার্ভারের HTML হেডারে ARTEX কনসোলের একটি লেবেল শনাক্ত করেন। সেখানে লেখা ছিল "ARTEX - 自主渗透测试控制台", অর্থাৎ স্বয়ংক্রিয় পেনিট্রেশন টেস্টিং কনসোল। এ ধরনের চিহ্ন থেকে সফটওয়্যারটি ব্যবহৃত হয়েছিল বলে ধারণা জোরালো হয়, তবে এর পরিচালনাকারী কে ছিলেন তা প্রমাণ হয় না।
CrowdStrike-এর মূল্যায়ন, হামলাকারী সম্ভবত Anthropic-এর Claude ও Claude Code-এর সঙ্গে ARTEX ব্যবহার করেছেন। অন্য কিছু তদন্ত-সংক্রান্ত প্রতিবেদনে ARTEX-এর পাশাপাশি DeepSeek-সহ একাধিক মডেল ব্যবহারের কথা বলা হয়েছে। এসব বিবরণে একক কোনো এআই সিস্টেমের বদলে একাধিক সরঞ্জামের সমন্বিত ব্যবহারের ইঙ্গিত রয়েছে; কোন মডেল ঠিক কোন কাজ করেছে, তার পূর্ণ বিবরণ এখনো নিশ্চিত হয়নি।
এআইয়ের সহায়তা মানেই স্বাধীনভাবে হামলা চালানো নয়
এই ঘটনায় অটোমেশন ও মানুষের দায়িত্বের পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। এআই সিস্টেম পরীক্ষা, ফল বিশ্লেষণ এবং কোড তৈরিতে সময় কমাতে পারে, কিন্তু লক্ষ্যবস্তু বেছে নেওয়া এবং অভিযান পরিচালনার নির্দেশ দেওয়ার কাজ কোনো ব্যক্তি করতে পারেন। এআই ব্যবহারের প্রমাণ থেকে এটা প্রতিষ্ঠিত হয় না যে পুরো অনুপ্রবেশ মানবীয় সিদ্ধান্ত ছাড়াই ঘটেছে।
হামলায় মানুষের নির্দেশনার ভূমিকা সম্পর্কে কোরিয়া ফাইন্যান্সিয়াল সিকিউরিটি ইনস্টিটিউটের এক কর্মকর্তা বলেন:
হামলায় এআই ব্যবহার করা হয়েছে, এটা সত্য। তবে মানুষের সম্পৃক্ততা ছাড়া এআই স্বাধীনভাবে কাজ করেনি। একজন হ্যাকার এআইকে সরঞ্জাম হিসেবে ব্যবহার করেছেন।
CrowdStrike জানিয়েছে, এআই সেশনের রেকর্ডে চুরি হওয়া কোরীয় তথ্য সাধারণত কোথায় বিক্রি হয়, সে বিষয়ে প্রশ্ন ছিল। হামলার সঙ্গে যুক্ত সার্ভারের সেশন রেকর্ডে কোরিয়ার তথ্য বিক্রির কাজে ব্যবহৃত Telegram গ্রুপ খুঁজে দিতে সহায়তার অনুরোধও ছিল। এসব অনুরোধের ভিত্তিতে প্রতিষ্ঠানটি কার্যক্রমটিকে আর্থিকভাবে লাভবান হওয়ার উদ্দেশ্যপ্রণোদিত বলে মূল্যায়ন করেছে। তবে শুধু এসব অনুরোধের ভিত্তিতে চুরি হওয়া রেকর্ড সত্যিই বিক্রি হয়েছে, তা প্রমাণ হয় না।
কোরিয়া ইউনিভার্সিটির স্কুল অব সাইবার সিকিউরিটির অধ্যাপক কিম সেউং-জু সতর্ক করে বলেন, ARTEX-এর মতো সরঞ্জাম কম প্রযুক্তিগত অভিজ্ঞতাসম্পন্ন ব্যক্তিদের জন্যও হামলা চালানো সহজ করে তুলতে পারে:
এআই হ্যাকিং সরঞ্জাম আসতেই থাকবে, যা অদক্ষ ব্যক্তিদের জন্য হামলা চালানো সহজ করবে। ফলে এ ধরনের হামলা আরও ঘন ঘন ঘটবে।
ব্যবহারিক উদ্বেগটি হলো গতি ও পরিসর। কোনো পরিচালনাকারী প্রতিটি কাজ নিজে না করে একের পর এক একাধিক প্রতিষ্ঠান পরীক্ষা করতে এজেন্ট ব্যবহার করতে পারেন। এতে দুর্বলতাকে কাজে লাগানো, প্রবেশের পথ খোঁজা কিংবা মানুষের বিচারবুদ্ধির প্রয়োজন শেষ হয় না; তবে এসব কাজে প্রয়োজনীয় শ্রম কমে যেতে পারে।
চীনের দিকে ইঙ্গিত করা প্রমাণ নিয়ে বিতর্ক
CrowdStrike-এর মূল্যায়ন, সন্দেহভাজন পরিচালনাকারী সম্ভবত চীনা ভাষাভাষী, আর্থিকভাবে লাভবান হওয়ার উদ্দেশ্যে কাজ করেছেন এবং গুয়াংডং প্রদেশে অবস্থান করেছেন। এই মূল্যায়নে প্রতিষ্ঠানটি মাঝারি মাত্রার আস্থা জানিয়েছে, একে নিশ্চিত পরিচয় নির্ধারণ হিসেবে উপস্থাপন করেনি।
পরিচয় শনাক্তের একটি সূত্র ছিল Claude সেশনে নিরাপত্তা গবেষকের জীবনবৃত্তান্ত চাওয়ার অনুরোধ। ওই সেশনে বয়স ২৬, মাওমিংয়ে অবস্থান, শিক্ষাগত তথ্য এবং একটি Telegram অ্যাকাউন্টের উল্লেখ ছিল। CrowdStrike-এর ধারণা, এই তথ্যগুলো হামলাকারীর হতে পারে। প্রকাশিত ফোন নম্বরের সঙ্গে সংশ্লিষ্ট ব্যক্তি জড়িত থাকার কথা অস্বীকার করেছেন এবং বলেছেন, অনুমতি ছাড়াই তার ব্যক্তিগত তথ্য ব্যবহার করা হয়েছে।
ফাইন্যান্সিয়াল সুপারভাইজরি সার্ভিস হ্যাকিংয়ের চেষ্টার সঙ্গে যুক্ত ২৮টি IP ঠিকানা শনাক্ত করেছে। ঠিকানাগুলোর ভৌগোলিক বিস্তার নিয়ে প্রতিবেদনে ভিন্নতা রয়েছে: একটিতে প্রায় এক ডজন দেশের কথা বলা হয়েছে, অন্যটিতে যুক্তরাষ্ট্র, জাপান, জার্মানি এবং আরও অন্তত ১০টি দেশের কথা উল্লেখ করা হয়েছে। তদন্তকারীরা হংকংয়ে নিয়ন্ত্রণ সার্ভার, পৃথক হামলা-সার্ভার এবং বিকল্প প্রবেশপথও শনাক্ত করেছেন বলে খবর রয়েছে।
IP ঠিকানা কোনো ইন্টারনেট সংযোগ বা সার্ভারের অবস্থান শনাক্ত করে, সেটি নিয়ন্ত্রণকারী ব্যক্তিকে নয়। একইভাবে, চীনা নির্মাতার তৈরি সফটওয়্যার ব্যবহার করলেই হামলাকারী চীনা, তা প্রমাণিত হয় না। Brave New Coin-এর বিশ্লেষক আদিত্য দাস শুধু ARTEX-এর সূত্র ধরে এমন সিদ্ধান্তে পৌঁছানোর বিষয়ে সতর্ক করেছেন।
চীনের পররাষ্ট্র মন্ত্রণালয়ের মুখপাত্র মাও নিং বলেন, নির্দিষ্ট ঘটনাটি সম্পর্কে মন্ত্রণালয় অবগত নয় এবং চীন ধারাবাহিকভাবে হ্যাকিংয়ের বিরোধিতা করে ও তা দমনে কাজ করে। হামলাকারীর পরিচয় নিশ্চিত করা হয়েছে, কিংবা এতে রাষ্ট্রের সংশ্লিষ্টতা পাওয়া গেছে, এমন কোনো ঘোষণা দেওয়া হয়নি।
Telegram অ্যাকাউন্ট খুলেছে তদন্তের আরেক পথ
পৃথক নিরাপত্তা বিশ্লেষণে YY520CN নামের Telegram অ্যাকাউন্টের সঙ্গে GodNet-এর যোগসূত্র পাওয়া গেছে। GodNet হলো Vitas নামের একটি চীনা গোষ্ঠীর তৈরি অনলাইন কমিউনিটি, যারা ডিস্ট্রিবিউটেড ডিনায়াল অব সার্ভিস (DDoS) হামলা বিক্রি করে। এ ধরনের হামলায় কোনো সেবাকে অতিরিক্ত ট্রাফিক দিয়ে অচল করে দেওয়া হয়। এই কার্যক্রম ব্যাংকের রেকর্ড চুরির থেকে আলাদা, তাই কমিউনিটির সঙ্গে যোগসূত্র তদন্তের একটি সূত্র, তথ্য ফাঁসের ঘটনা গোষ্ঠীটি ঘটিয়েছে তার প্রমাণ নয়।
২০২৪ সালের সেপ্টেম্বরে GodNet-এর মডারেটর তালিকায় অ্যাকাউন্টটি দেখা গিয়েছিল। Telegram-এর সদস্যপদ-সংক্রান্ত তথ্য, GitHub-এর কার্যক্রম এবং পাসওয়ার্ড চুরি করা ম্যালওয়্যারে প্রকাশিত পরিচয়-তথ্য মিলিয়ে বিশ্লেষণ করা হয়। হামলার সঙ্গে যুক্ত সার্ভারে এআই ব্যবহারের রেকর্ড বিশ্লেষণ করে YY520CN-এর নাম প্রকাশ্যে আসার পর ৮ অক্টোবর অ্যাকাউন্টটি মুছে ফেলা হয়।
পরে একই ব্যবহারকারীনাম দিয়ে একটি নতুন অ্যাকাউন্ট দেখা যায় এবং সংশ্লিষ্ট একটি চ্যানেলে জড়িত থাকার কথা অস্বীকার করা হয়। পুরোনো ও নতুন অ্যাকাউন্ট দুটি একই ব্যক্তি নিয়ন্ত্রণ করতেন কি না, তা স্পষ্ট নয়। ফোন নম্বরের মালিকের অস্বীকারের ফলে পরিচয় শনাক্তের জটিলতা আরও বেড়েছে; তদন্তকারীরা এখনো এর সমাধান করতে পারেননি।
GodNet-এর আরেক সদস্যকে বিশ্লেষণ করে GitHub-এ সম্পাদনার ইতিহাসে একটি ইমেইল ঠিকানা পাওয়া যায়, যা ২০২৩ সালে চুরি হওয়া পরিচয়-তথ্যের সঙ্গে যুক্ত ছিল। ওই রেকর্ডে Microsoft ও Oracle ক্লাউডে লগইনের তথ্য ছিল, যা থেকে ধারণা করা হয় অ্যাকাউন্টধারী গোষ্ঠীটির প্রযুক্তিগত ব্যবস্থা পরিচালনায় সহায়তা করে থাকতে পারেন।
দ্বিতীয় এই সদস্যের সঙ্গে ব্যাংকে অনুপ্রবেশের সরাসরি যোগসূত্র পাওয়া যায়নি। চুরি হওয়া পরিচয়-তথ্য ক্লাউড পরিষেবার গ্রাহক-রেকর্ডের সঙ্গে মিলিয়ে দেখলে অ্যাকাউন্ট পরিচালনাকারীদের শনাক্তের আরেকটি পথ খুলতে পারে। তবে অ্যাকাউন্টগুলোর যোগসূত্র থেকে কে তথ্য চুরি করেছে বা এর জন্য একজনই দায়ী ছিলেন কি না, তা প্রমাণ হয় না।
ARTEX-এর উন্মুক্ত উন্নয়ন বন্ধ হলেও বিদ্যমান কপি ফিরিয়ে নেওয়া যাবে না
৮ অক্টোবর Autumn-27 ঘোষণা করেন, ARTEX-এর সোর্স কোড আর উন্মুক্ত থাকবে না এবং এর নতুন কোনো উন্মুক্ত সংস্করণ বা রক্ষণাবেক্ষণ-সহায়তা দেওয়া হবে না। সরঞ্জামটির অপব্যবহারের কথা উল্লেখ করেন নির্মাতা, যদিও ঘোষণায় দক্ষিণ কোরিয়ার আর্থিক খাতের হামলার নাম সরাসরি বলা হয়নি। পরে ARTEX-এর GitHub পেজটি আর দেখা যাচ্ছিল না বলে খবর প্রকাশিত হয়।
নির্মাতা আরও বলেন, অবৈধ ব্যবহার প্রকল্পের উদ্দেশ্যের সঙ্গে সাংঘর্ষিক এবং ব্যবহারকারীদের আইন লঙ্ঘনের দায় তিনি নেন না। উন্মুক্ত কার্যক্রম বন্ধের আগে প্রকল্পটি ব্যক্তিগত শেখা, কোড গবেষণা এবং স্থানীয় পর্যায়ে প্রযুক্তিগত যাচাইয়ের উদ্দেশ্যের কথা জানিয়েছিল; অনুমতি ছাড়া অনলাইন সিস্টেম পরীক্ষা করা এর উদ্দেশ্য ছিল না।
উন্মুক্ত বিতরণ বন্ধ হলে মূল প্রকল্পের মাধ্যমে ভবিষ্যতে সরঞ্জামটি পাওয়া সীমিত হবে এবং এর উন্মুক্ত রক্ষণাবেক্ষণ শেষ হবে। কিন্তু ব্যবহারকারীরা আগে যে কপি ডাউনলোড করেছেন, সেগুলো মুছে ফেলা বা চালু থাকা ঠেকানো যাবে না। তাই এ ঘোষণা সফটওয়্যার বিতরণের ধরনে পরিবর্তন, হামলার সক্ষমতা বিলুপ্ত হওয়ার প্রমাণ নয়।
এই সিদ্ধান্তে মূল নির্মাতা এবং ব্যাংকের বিরুদ্ধে সফটওয়্যারটি ব্যবহার করেছেন বলে অভিযোগ ওঠা ব্যক্তি বা ব্যক্তিদের মধ্যে পার্থক্যও স্পষ্ট হয়। অবকাঠামো, অ্যাকাউন্ট ও কর্মকাণ্ডের সঙ্গে শনাক্তযোগ্য পরিচালনাকারীদের যুক্ত করার কাজ এখনো তদন্তকারীদের করতে হবে। সরঞ্জামটির উৎপত্তি বা নির্মাতার তা প্রত্যাহার সেই কাজের নিষ্পত্তি করে না।
সহায়ক সিস্টেম ও বিস্তৃত নিরাপত্তা পর্যালোচনা
সন্দেহভাজন প্রবেশপথগুলো মূল ব্যাংকিং নেটওয়ার্কের বাইরেও ইঙ্গিত করে। ঋণ-দালালদের পোর্টাল, কর্মীদের মোবাইল টুল এবং বিক্রয় সহায়তা সিস্টেমে দুর্বল প্রমাণীকরণকে সম্ভাব্য সমস্যা হিসেবে চিহ্নিত করা হয়েছে। পেমেন্ট সিস্টেম সুরক্ষিত থাকলেই গ্রাহকের তথ্য সংরক্ষণকারী বা ঋণ প্রক্রিয়ায় সহায়তা করা সব অ্যাপ্লিকেশন সুরক্ষিত থাকে না।
সগাং বিশ্ববিদ্যালয়ের অধ্যাপক হ্যোবিন লি এমন সহায়ক সিস্টেমের কথা বলেছেন, যেগুলো তুলনামূলকভাবে কম নজর পায়:
ঋণ-এজেন্টের তথ্য পোর্টাল এবং কর্মীদের ব্যবহৃত অভ্যন্তরীণ মোবাইল অ্যাপ্লিকেশনের মতো কিছু সহায়ক সিস্টেমে তুলনামূলকভাবে কম নিরাপত্তা-মনোযোগ দেওয়া হয়েছে বলে মনে হয়।
নিয়মিত অ্যাটাক সারফেস ম্যানেজমেন্টকে একটি সম্ভাব্য প্রতিক্রিয়া হিসেবে দেখা হচ্ছে। এর অর্থ হলো, কোনো প্রতিষ্ঠানের বাইরে থেকে প্রবেশযোগ্য সিস্টেমগুলোর তালিকা রাখা এবং সেগুলোতে উন্মুক্ত পরিষেবা, দুর্বল প্রবেশ-নিয়ন্ত্রণ ও নিরাপত্তা-ত্রুটি আছে কি না যাচাই করা। এই কাজে এআই সহায়তা করতে পারে, তবে শনাক্ত হওয়া দুর্বলতাগুলো সংশোধন করাও জরুরি।
প্রেসিডেন্ট ই জে-মিয়ং সাইবার নিরাপত্তায় এআইয়ের দ্রুত উন্নয়ন ও ব্যবহার, গুরুত্বপূর্ণ সিস্টেমের তাৎক্ষণিক পর্যালোচনা এবং জাতীয় অবকাঠামোর সুরক্ষা জোরদারের আহ্বান জানিয়েছেন। দ্রুত পদক্ষেপের গুরুত্ব বোঝাতে ই বলেন:
এ ক্ষেত্রে গতিই সবচেয়ে গুরুত্বপূর্ণ।
মন্ত্রিসভার সতর্কবার্তা কারা দিয়েছেন, তা নিয়ে প্রতিবেদনগুলোতে ভিন্নতা রয়েছে। কিছু প্রতিবেদনে এআই নিরাপত্তা ঢেলে সাজানোর আহ্বান জানানো ব্যক্তি হিসেবে প্রেসিডেন্ট ই-কে উল্লেখ করা হয়েছে; অন্য একটিতে আর্থিক খাতের বাইরেও আরও তথ্য ফাঁস ও ঝুঁকির বিষয়ে সতর্কবার্তা প্রধানমন্ত্রী হান সঙ-সুকের নামে দেওয়া হয়েছে। তবে প্রতিবেদনে উঠে আসা নীতিগত দিকনির্দেশনা একই: ক্ষয়ক্ষতি মেরামতে সীমাবদ্ধ না থেকে আরও বিস্তৃত যাচাই এবং পরবর্তী ঘটনা ঘটার আগেই পদক্ষেপ।
দুটি বড় গির্জা এবং কোরিয়া ইলেকট্রিক পাওয়ার করপোরেশনও অনলাইন সিস্টেমে অননুমোদিত প্রবেশের বিষয়টি নিশ্চিত করেছে। এসব ঘটনার সঙ্গে ব্যাংক-সংক্রান্ত অভিযানের যোগসূত্র ছিল কি না, তা জানা যায়নি। এ তথ্য প্রকাশ তাৎক্ষণিক নিরাপত্তা-উদ্বেগের পরিধি বাড়ায়, তবে এতে একক কোনো হামলাকারী বা অভিন্ন পদ্ধতি প্রমাণিত হয় না।
প্রতারণা ঠেকানোর ব্যবস্থা ও অমীমাংসিত সিদ্ধান্ত
ফাইন্যান্সিয়াল সার্ভিসেস কমিশন ও ফাইন্যান্সিয়াল সুপারভাইজরি সার্ভিস জানিয়েছে, ফাঁস হওয়া তথ্য ব্যবহার করে ফিশিংয়ের ফলে আর্থিক ক্ষতি বা টাকা চুরির কোনো নিশ্চিত ঘটনা নেই। আমানতকারীদের অর্থের নিরাপত্তা নিয়ে অতিরিক্ত উদ্বিগ্ন না হওয়ার পরামর্শ দিয়েছে তারা। এ বক্তব্য ওই সময় পর্যন্ত নিশ্চিত হওয়া ক্ষতির বিষয়ে, ভবিষ্যতে প্রতারণা হবে না এমন নিশ্চয়তা নয়।
নাম, ফোন নম্বর, আয়ের তথ্য এবং সাম্প্রতিক ঋণ আবেদনের তথ্য কোনো প্রতারককে ব্যাংককর্মী সেজে বিশ্বাসযোগ্যভাবে কথা বলতে সাহায্য করতে পারে। হ্যোবিন লি সতর্ক করেছেন, চুরি হওয়া তথ্য অন্য ফাঁস হওয়া ডেটাবেইসের সঙ্গে মেলানো হলে প্রাথমিক তথ্য ফাঁসের বাইরেও ঝুঁকি ছড়াতে পারে।
নিয়ন্ত্রক সংস্থাগুলো আক্রান্ত গ্রাহকদের জন্য সহায়তা কেন্দ্র চালু করতে, এআই-ভিত্তিক অ্যান্টি-ফিশিং শেয়ারিং অ্যান্ড অ্যানালাইসিস প্ল্যাটফর্ম ব্যবহার করতে, সাময়িকভাবে প্রতারণা পর্যবেক্ষণ বাড়াতে এবং প্রতারণার শিকার গ্রাহকদের প্রতিকার ও ক্ষতিপূরণ দিতে ব্যাংকগুলোকে নির্দেশ দিয়েছে। শিনহান ক্ষমা চেয়েছে এবং গ্রাহকেরা আক্রান্ত হয়েছেন কি না যাচাইয়ের জন্য একটি পেজ তৈরি করেছে।
আর্থিক প্রতিষ্ঠানগুলো তথ্য ফাঁসের শিকার ব্যক্তিদের সঙ্গে সংশ্লিষ্ট তথ্য ব্যবহার করে অনলাইন ঋণ আবেদন, নতুন অ্যাকাউন্ট খোলা এবং বড় অঙ্কের অর্থ স্থানান্তর পর্যালোচনা করতে সম্মত হয়েছে। প্রয়োজনে অতিরিক্ত পরিচয় যাচাই করতে হবে। আরও কঠোর নিরীক্ষার শর্ত আরোপের বিষয়টিও নিয়ন্ত্রক সংস্থাগুলো বিবেচনা করছে বলে খবর রয়েছে।
ফাইন্যান্সিয়াল সুপারভাইজরি সার্ভিস সন্দেহজনক ২৮টি IP ঠিকানা আর্থিক প্রতিষ্ঠানগুলোর সঙ্গে ভাগ করেছে এবং ঘোষণার পরবর্তী বৃহস্পতিবারের মধ্যে যাচাই শেষ করে দুর্বলতা সংশোধনের অনুরোধ জানিয়েছে। ওই যাচাইয়ের সমন্বিত ফল প্রকাশ করা হয়নি এবং পরবর্তী কোনো নির্দিষ্ট প্রকাশ্য সময়সীমাও জানানো হয়নি।
আক্রান্ত সিস্টেমগুলো ইলেকট্রনিক আর্থিক অবকাঠামোর আওতায় পড়ে কি না, তা জানতে পুলিশ ফাইন্যান্সিয়াল সার্ভিসেস কমিশনের কাছে জানতে চেয়েছে। এ শ্রেণিভুক্ত হলে নবগঠিত গুরুতর অপরাধ তদন্ত সংস্থাকে জানানোর বাধ্যবাধকতা তৈরি হতে পারে এবং মামলাটি হস্তান্তর হবে কি না, তাতেও প্রভাব পড়তে পারে। এ বিষয়ে কোনো সিদ্ধান্ত জানানো হয়নি।
তাই পরবর্তী গুরুত্বপূর্ণ অগ্রগতি হবে পরিচালনাকারীদের শনাক্ত করা, আক্রান্তের সংখ্যা সমন্বয় করা, অনুপ্রবেশের পথ সম্পর্কে অনুসন্ধানের ফল এবং তদন্তের দায়িত্ব নিয়ে সিদ্ধান্ত। শুধু ARTEX ব্যবহারের প্রমাণে এর কোনোটিরই নিষ্পত্তি হয় না।
মূল বিষয়
- সাতটি আর্থিক প্রতিষ্ঠান তথ্য ফাঁসের কথা জানিয়েছে; আরও দুটি হামলার লক্ষ্যবস্তু হয়েছিল বলে খবর রয়েছে, তবে কোনো তথ্য ফাঁস নিশ্চিত হয়নি।
- প্রকাশিত হিসাবে প্রায় ৬৬,০০০ ব্যক্তি এবং ২,২০০টি করপোরেট রেকর্ডের তথ্য ফাঁস হয়েছে; অন্য একটি প্রতিবেদনে আক্রান্ত গ্রাহকের সংখ্যা সর্বোচ্চ ৬৮,০০০ বলা হয়েছে।
- পুলিশের টাস্কফোর্সে তদন্তকারীর সংখ্যা ২৮ থেকে বেড়ে ৪৩ হয়েছে।
- প্রমাণে দেখা যায়, মানুষ ARTEX ও বাইরের এআই মডেল ব্যবহার করেছে; কোনো এআই সিস্টেম স্বাধীনভাবে কাজ করেনি।
- পরিচয়-সংক্রান্ত দাবি এবং চীনা হামলা-কমিউনিটির সঙ্গে সম্ভাব্য যোগসূত্র এখনো নিশ্চিত নয় এবং বিতর্কিত।
- ARTEX-এর নির্মাতা উন্মুক্ত হালনাগাদ বন্ধ করেছেন, তবে আগে ডাউনলোড করা কপি এখনো ব্যবহার করা যায়।
- ফাঁস হওয়া তথ্য ব্যবহার করে ফিশিংয়ের ফলে নিশ্চিত আর্থিক ক্ষতির খবর নেই বলে নিয়ন্ত্রকেরা জানিয়েছেন; পাশাপাশি নজরদারি ও পরিচয় যাচাই জোরদারের নির্দেশ দিয়েছেন।