দক্ষিণ কোরিয়ার টেলিকম জায়ান্টে সাইবার হামলা: এসকে টেলিকমে কী ঘটেছিল?
দক্ষিণ কোরিয়ার ইতিহাসে অন্যতম গুরুতর সাইবার নিরাপত্তা ঘটনার শিকার হয়েছে দেশটির বৃহত্তম মোবাইল অপারেটর এসকে টেলিকম (এসকেটি)। বড় ধরনের তথ্য ফাঁসে প্রতিষ্ঠানটির প্রায় সব গ্রাহকের সংবেদনশীল তথ্য উন্মুক্ত হয়ে পড়ে। ২০২১ সালের আগস্টের শুরুর দিকে শুরু হওয়া এই হামলা ২০২৫ সালের এপ্রিলে ধরা পড়ে। এতে দেশটির ডিজিটাল অবকাঠামোয় ব্যাপক উদ্বেগ তৈরি হয়েছে এবং করপোরেট দায়বদ্ধতা, জাতীয় নিরাপত্তা ও দক্ষিণ কোরিয়ায় তথ্য সুরক্ষার ভবিষ্যৎ নিয়ে জরুরি প্রশ্ন উঠেছে।
সূচিপত্র
- দক্ষিণ কোরিয়ার টেলিকম জায়ান্টে সাইবার হামলা: এসকে টেলিকমে কী ঘটেছিল?
- কীভাবে ঘটল তথ্য ফাঁস? সময়রেখা ও হামলার কৌশল
- কোন তথ্য চুরি হয়েছে? তথ্য ফাঁসের ব্যাপ্তি ও ঝুঁকি
- কারা হামলা চালিয়েছে? তত্ত্ব ও আন্তর্জাতিক তদন্ত
- এসকে টেলিকম কীভাবে সাড়া দিয়েছে? ক্ষমা, ক্ষতিপূরণ ও নিরাপত্তাব্যবস্থার সংস্কার
- সরকার কী করেছে? নিয়ন্ত্রক পদক্ষেপ ও শাস্তি
- এসকেটি এত ঝুঁকিপূর্ণ ছিল কেন? কোরিয়ার সাইবার নিরাপত্তার কাঠামোগত সমস্যা
- গ্রাহকদের কী করা উচিত? সুরক্ষার ব্যবহারিক পদক্ষেপ
- বৃহত্তর প্রভাব: জাতীয় নিরাপত্তা ও টেলিযোগাযোগের ভবিষ্যৎ
- সংক্ষেপে
কর্তৃপক্ষ নিশ্চিত করেছে, হ্যাকাররা এসকেটির মূল নেটওয়ার্কে অনুপ্রবেশ করে প্রায় ১০ গিগাবাইট তথ্য হাতিয়ে নেয়। এর মধ্যে সর্বোচ্চ ২ কোটি ৭০ লাখ ব্যবহারকারীর সিম কার্ডের গুরুত্বপূর্ণ প্রমাণীকরণ-সংক্রান্ত তথ্য ছিল। এর পরিণতি দ্রুত ও গুরুতর হয়েছে: সরকারি তদন্ত, প্রকাশ্যে ক্ষমা প্রার্থনা, গ্রাহকদের অন্য অপারেটরে চলে যাওয়া এবং রেকর্ড পরিমাণ জরিমানার আশঙ্কা। তবে এটি শুধু প্রযুক্তিগত ব্যর্থতার গল্প নয়—পুরো টেলিযোগাযোগ শিল্পের জন্য সতর্কবার্তা এবং সাইবার হুমকির পরিবর্তনশীল ধরন বোঝার একটি উদাহরণ।
কীভাবে ঘটল তথ্য ফাঁস? সময়রেখা ও হামলার কৌশল
এসকে টেলিকমে তথ্য ফাঁস কোনো আকস্মিক হামলা ছিল না। বরং বছরের পর বছর ধরে চলা ধীর ও গোপন অনুপ্রবেশ ছিল এটি, যা শনাক্ত করা যায়নি। বিজ্ঞান ও আইসিটি মন্ত্রণালয় এবং বেসরকারি সাইবার নিরাপত্তা বিশেষজ্ঞদের যৌথ তদন্তে জানা গেছে, হামলাকারীরা ২০২১ সালের ৬ আগস্টের দিকেই এসকেটির অভ্যন্তরীণ সার্ভারে ম্যালওয়্যার স্থাপন করেছিল—প্রাথমিক ধারণার চেয়ে প্রায় ১০ মাস আগে। বিপিডিএর (BPFDoor) নামে পরিচিত অত্যাধুনিক লিনাক্স ব্যাকডোরের অন্তত ২৭টি সংস্করণসহ এই ম্যালওয়্যার হ্যাকারদের এসকেটির নেটওয়ার্কের এক অংশ থেকে অন্য অংশে যেতে এবং শেষ পর্যন্ত গ্রাহক পরিচয় ও প্রমাণীকরণ ব্যবস্থাপনার কেন্দ্রীয় ডেটাবেইস হোম সাবস্ক্রাইবার সার্ভারে (এইচএসএস) প্রবেশ করতে সহায়তা করে।
বিপিডিএর এমন একটি টুল, যা প্রায়ই অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (এপিটি) গোষ্ঠীর সঙ্গে সংশ্লিষ্ট। এসব গোষ্ঠীর হাতে সাধারণত প্রচুর অর্থ থাকে এবং কখনো কখনো তারা রাষ্ট্রীয় পৃষ্ঠপোষকতাও পায়। আড়ালে থেকে প্রচলিত নিরাপত্তাব্যবস্থা এড়িয়ে যাওয়ার সক্ষমতা এটিকে বিশেষভাবে বিপজ্জনক করে তুলেছে। তদন্তকারীরা দেখতে পেয়েছেন, হামলাকারীরা এসকেটির নেটওয়ার্ক ব্যবস্থাপনা ব্যবস্থার দুর্বলতা কাজে লাগায়। এ ক্ষেত্রে ইভান্তি ভিপিএন ডিভাইসের মতো তৃতীয় পক্ষের সফটওয়্যারের দুর্বলতাও ব্যবহার করা হয়ে থাকতে পারে; বিশ্বজুড়ে অন্যান্য ঘটনায় এ ধরনের দুর্বলতার সঙ্গে চীন-সমর্থিত হ্যাকার গোষ্ঠীর যোগসূত্র পাওয়া গেছে।
নেটওয়ার্কে ঢোকার পর হ্যাকাররা ৯.৮২ গিগাবাইট ইউনিভার্সাল সাবস্ক্রাইবার আইডেন্টিটি মডিউল (ইউসিম) তথ্য হাতিয়ে নেয়। এর মধ্যে ছিল ইন্টারন্যাশনাল মোবাইল সাবস্ক্রাইবার আইডেন্টিটি (আইএমএসআই) নম্বর—প্রতিটি সিম কার্ডের জন্য স্বতন্ত্র পরিচিতি নম্বর। মোবাইল নেটওয়ার্কে ব্যবহারকারীদের পরিচয় যাচাই করতে এই তথ্য অত্যন্ত গুরুত্বপূর্ণ। অপব্যবহার হলে সিম কার্ড ক্লোন করা বা এসএমএসে পাঠানো দ্বি-স্তরীয় প্রমাণীকরণ কোড আটকানোর সুযোগ তৈরি হতে পারে।
উদ্বেগজনক বিষয় হলো, তদন্তকারীরা দেখতে পেয়েছেন, ডিভাইস শনাক্তকারী এবং কলের বিস্তারিত রেকর্ডসহ এই সংবেদনশীল তথ্যের বড় অংশ এনক্রিপ্ট না করে সরল পাঠ্য আকারে সংরক্ষণ করা হয়েছিল। মৌলিক নিরাপত্তা অনুশীলনের এই ঘাটতিতে তথ্য ফাঁসের ক্ষতি আরও বেড়েছে।
কোন তথ্য চুরি হয়েছে? তথ্য ফাঁসের ব্যাপ্তি ও ঝুঁকি
এসকেটির তথ্য ফাঁসের ব্যাপ্তি বিস্ময়কর। প্রায় ২ কোটি ৭০ লাখ আইএমএসআই রেকর্ড ফাঁস হয়েছে—যা এসকেটির সক্রিয় গ্রাহকসংখ্যার চেয়েও বেশি। এতে বোঝা যায়, স্মার্টওয়াচ, আইওটি ডিভাইসের ব্যবহারকারী এবং সম্ভবত সাবেক গ্রাহকেরাও আক্রান্ত হয়েছেন। চুরি হওয়া তথ্যের মধ্যে ছিল:
- আইএমএসআই নম্বর (মোবাইলের “আঙুলের ছাপ”)
- ইউসিম প্রমাণীকরণ কী
- ফোন নম্বর
- ডিভাইস শনাক্তকারী (আইএমইআই ফাঁসেরও কিছু প্রমাণ রয়েছে)
- কলের বিস্তারিত রেকর্ড (সিডিআর), তবে এসকেটির দাবি, এগুলো এনক্রিপ্ট করা ছিল
এসকেটির দাবি, নাম, ঠিকানা ও আর্থিক হিসাবের তথ্য ফাঁস হয়নি। তবে ইউসিম ও আইএমএসআই তথ্য চুরি হওয়া অত্যন্ত গুরুতর। এসব তথ্য দিয়ে হামলাকারীরা তাত্ত্বিকভাবে সিম কার্ড ক্লোন করতে, এসএমএস-ভিত্তিক প্রমাণীকরণ কোড আটকাতে অথবা সিম-সোয়াপ জালিয়াতির চেষ্টা করতে পারে। এ কৌশলে অপরাধীরা ভুক্তভোগীর ফোন নম্বর নিজেদের নিয়ন্ত্রণে নিয়ে অনলাইন অ্যাকাউন্টে প্রবেশ করে।
এ পর্যন্ত চুরি হওয়া তথ্যের ব্যাপক জালিয়াতি বা অপব্যবহারের কোনো নিশ্চিত খবর পাওয়া যায়নি। তবে ঝুঁকি রয়ে গেছে। কর্তৃপক্ষ আক্রান্ত সব ব্যবহারকারীকে সিম কার্ড বদলাতে এবং বাড়তি সুরক্ষা সেবায় নিবন্ধন করতে বলেছে।
কারা হামলা চালিয়েছে? তত্ত্ব ও আন্তর্জাতিক তদন্ত
এসকেটিতে হামলার পরিকল্পনাকারী কারা, সে প্রশ্নের আনুষ্ঠানিক জবাব এখনো পাওয়া যায়নি। তবে ক্রমবর্ধমান প্রমাণ ইঙ্গিত দিচ্ছে, এর পেছনে অত্যন্ত দক্ষ কোনো পক্ষ ছিল, সম্ভবত রাষ্ট্রীয় পৃষ্ঠপোষকতায়। আগে সল্ট টাইফুন ও রেড ম্যানশনের মতো চীনা এপিটি গোষ্ঠীর সঙ্গে যুক্ত বিপিডিএর ম্যালওয়্যার ব্যবহারের কারণে বিদেশি সম্পৃক্ততা নিয়ে জল্পনা বেড়েছে। তাইওয়ানের সাইবার নিরাপত্তা প্রতিষ্ঠান টিম৫ জানিয়েছে, এসকেটিসহ দক্ষিণ কোরিয়ার অনেক প্রতিষ্ঠান ব্যবহৃত ইভান্তি ভিপিএন ডিভাইসের দুর্বলতা এসকেটিতে হামলার সময়ের কাছাকাছি সময়ে বিশ্বজুড়ে চীন-সংশ্লিষ্ট হ্যাকাররা কাজে লাগাচ্ছিল।
দক্ষিণ কোরিয়ার পুলিশ যুক্তরাষ্ট্রসহ আরও পাঁচ দেশের আইন প্রয়োগকারী সংস্থার সঙ্গে মিলে হামলার তদন্ত করছে। সন্দেহজনক ১০০টির বেশি আইপি ঠিকানা শনাক্ত করা হয়েছে এবং ১৮টি বিদেশি করপোরেশনের কাছে আন্তর্জাতিকভাবে তথ্য চাওয়া হয়েছে। জল্পনা থাকলেও কর্তৃপক্ষ আনুষ্ঠানিকভাবে কোনো নির্দিষ্ট দেশ বা গোষ্ঠীকে হামলার জন্য দায়ী করেনি। তদন্ত চলছে।
সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, দীর্ঘ সময় ধরে গোপনে চলা এই হামলার উদ্দেশ্য শুধু আর্থিক লাভের চেয়ে বড় কিছু হতে পারে। কোরিয়া বিশ্ববিদ্যালয়ের সাইবার প্রতিরক্ষা বিশেষজ্ঞ অধ্যাপক লিম জং-ইন বলেন, এ ধরনের অভিযান সাধারণত দীর্ঘমেয়াদি প্রবেশাধিকার বা গোয়েন্দা তথ্য সংগ্রহের লক্ষ্য নিয়ে রাষ্ট্রীয় পক্ষগুলো চালায়; সাধারণ সাইবার অপরাধীরা নয়।
এসকে টেলিকম কীভাবে সাড়া দিয়েছে? ক্ষমা, ক্ষতিপূরণ ও নিরাপত্তাব্যবস্থার সংস্কার
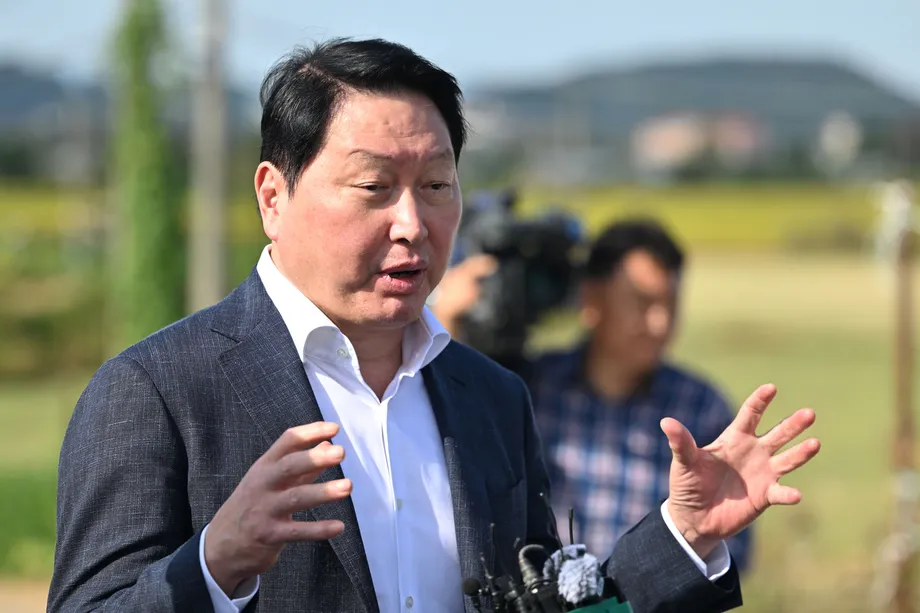
এসকে টেলিকম নানা উপায়ে তথ্য ফাঁসের ঘটনায় সাড়া দিয়েছে, তবে তা নিয়ে বিতর্কও রয়েছে। ২০২৫ সালের এপ্রিলে তথ্য ফাঁসের খবর প্রকাশ্যে আসার পর প্রতিষ্ঠানটি ক্ষমা চায়। প্রধান নির্বাহী রিউ ইয়ং-সাং ঘটনাটিকে “প্রতিষ্ঠানটির ইতিহাসে সবচেয়ে গুরুতর নিরাপত্তা লঙ্ঘন” বলে অভিহিত করেন। এসকে গ্রুপের চেয়ারম্যান চে তে-ওনও ক্ষমা চেয়ে এতে হওয়া যেকোনো ক্ষতির সম্পূর্ণ দায় নেওয়ার অঙ্গীকার করেন।
পরিস্থিতির ক্ষতি সামাল দিতে এসকেটি গ্রাহকদের জন্য বেশ কয়েকটি উদ্যোগ নিয়েছে:
- ২,৬০০টির বেশি বিক্রয়কেন্দ্রে ২ কোটি ৩০ লাখ ব্যবহারকারীর সবার জন্য বিনা মূল্যে সিম কার্ড বদলে দেওয়ার ব্যবস্থা
- সব গ্রাহকের আগস্ট মাসের সাবস্ক্রিপশন ফিতে ৫০ শতাংশ ছাড়
- অননুমোদিত নম্বর স্থানান্তর বা সিম বদল ঠেকাতে উন্নত সিম সুরক্ষা সেবা
- আক্রান্ত গ্রাহকদের আগাম চুক্তি বাতিলের জরিমানা মওকুফ
প্রতিষ্ঠানটির হিসাবে, সর্বোচ্চ ৫০ লাখ গ্রাহক অন্য অপারেটরে চলে গেলে জরিমানা মওকুফ ও রাজস্ব হারানোর সম্মিলিত ক্ষতি ৭ ট্রিলিয়ন ওন (প্রায় ৫১০ কোটি ডলার) ছাড়িয়ে যেতে পারে। ইতিমধ্যে কয়েক লাখ ব্যবহারকারী প্রতিদ্বন্দ্বী অপারেটরে চলে গেছেন এবং এসকেটির শেয়ারের দামে উল্লেখযোগ্য পতন হয়েছে।
প্রযুক্তিগত দিক থেকে এসকেটি ব্যাপক পরিসরের “জবাবদিহি ও অঙ্গীকার কর্মসূচি” ঘোষণা করেছে। তথ্য সুরক্ষাব্যবস্থা নতুন করে গড়ে তুলতে পাঁচ বছরে ৭০০ বিলিয়ন ওন (৫১ কোটি ৪০ লাখ ডলার) বিনিয়োগের অঙ্গীকার করেছে প্রতিষ্ঠানটি। এই কর্মসূচির মধ্যে রয়েছে:
- সাইবার নিরাপত্তা দলের সদস্যসংখ্যা দ্বিগুণ করা
- প্রধান তথ্য নিরাপত্তা কর্মকর্তার (সিআইএসও) পদকে সরাসরি প্রধান নির্বাহীর কাছে জবাবদিহির আওতায় আনা
- প্রতি তিন মাসে নিরাপত্তা নিরীক্ষা ও নিয়মিত পেনিট্রেশন টেস্ট
- ইউসিম প্রমাণীকরণ কী সম্পূর্ণ এনক্রিপ্ট করা (প্রতিদ্বন্দ্বী কেটি ও এলজি ইউপ্লাস ইতিমধ্যেই এ মান গ্রহণ করেছে)
- উন্নত এন্ডপয়েন্ট শনাক্তকরণ ও প্রতিক্রিয়া সমাধান চালু করা
- দুর্বলতা খুঁজে বের করতে সক্রিয়ভাবে কাজ করা “রেড টিম” গঠন
দক্ষিণ কোরিয়ায় সাইবার নিরাপত্তা খাতের দক্ষ জনবল গড়ে তুলতেও এসকেটি ১০ বিলিয়ন ওনের (৭৩ লাখ ডলার) একটি তহবিল গঠন করেছে। এ কাজে বিশ্ববিদ্যালয়ের সঙ্গে অংশীদারত্ব এবং খাতটির স্টার্টআপগুলোকে সহায়তা করা হবে।
সরকার কী করেছে? নিয়ন্ত্রক পদক্ষেপ ও শাস্তি
এসকেটির তথ্য ফাঁসের ঘটনায় কঠোর অবস্থান নিয়েছে দক্ষিণ কোরিয়া সরকার। পূর্ণাঙ্গ তদন্ত শেষে বিজ্ঞান ও আইসিটি মন্ত্রণালয় এই সিদ্ধান্তে পৌঁছেছে যে গ্রাহকের তথ্য সুরক্ষার দায়িত্ব পালনে এসকেটি অবহেলা করেছে। উপমন্ত্রী রিউ জে-মিয়ং বলেন, এসকেটি নিরাপত্তা-সংক্রান্ত দায়িত্ব পালন করতে ব্যর্থ হয়েছে এবং আইন অনুযায়ী নির্ধারিত ২৪ ঘণ্টার মধ্যে তথ্য ফাঁসের ঘটনা না জানিয়ে বিজ্ঞপ্তি দেওয়ার বাধ্যবাধকতা লঙ্ঘন করেছে।
এর ফলে কর্তৃপক্ষ বেশ কয়েকটি শাস্তিমূলক ব্যবস্থা ও নির্দেশনা দিয়েছে:
- নিয়ম লঙ্ঘনের জন্য সর্বোচ্চ ৩০ মিলিয়ন ওন জরিমানা (ব্যক্তিগত তথ্য সুরক্ষা আইনের আওতায় আরও অনেক বড় অঙ্কের জরিমানার সম্ভাবনাসহ)
- প্রতি তিন মাসে বাধ্যতামূলক নিরাপত্তা পরিদর্শন এবং অন্তত ছয় মাস লগ সংরক্ষণ
- আক্রান্ত গ্রাহকদের জরিমানা ছাড়াই চুক্তি বাতিলের সুযোগ দেওয়া
- তথ্য সংরক্ষণের নির্দেশ না মানার অভিযোগে ফৌজদারি তদন্তের জন্য সুপারিশ
ব্যক্তিগত তথ্য সুরক্ষা কমিশন (পিআইপিসি) রেকর্ড পরিমাণ জরিমানা বিবেচনা করছে। এসকেটির বার্ষিক আয়ের সর্বোচ্চ ৩ শতাংশ পর্যন্ত এই জরিমানার অঙ্ক ৫৩০ বিলিয়ন ওন ছাড়িয়ে যেতে পারে। বড় কোরীয় করপোরেট গোষ্ঠীগুলোর মধ্যে সাইবার নিরাপত্তায় বিনিয়োগের সাধারণ ঘাটতিরও সমালোচনা করেছে পিআইপিসি। পুরো শিল্পে দক্ষ জনবল ও বাজেট বাড়ানোর আহ্বান জানিয়েছে কমিশন।
এসকেটি এত ঝুঁকিপূর্ণ ছিল কেন? কোরিয়ার সাইবার নিরাপত্তার কাঠামোগত সমস্যা
এসকেটির তথ্য ফাঁস কোনো বিচ্ছিন্ন ঘটনা নয়। দক্ষিণ কোরিয়ার সাইবার নিরাপত্তা-সংক্রান্ত বৃহত্তর চ্যালেঞ্জেরই অংশ এটি। বিশ্বের সবচেয়ে ডিজিটালভাবে উন্নত সমাজগুলোর একটি হওয়া সত্ত্বেও কোরিয়ার অনেক প্রতিষ্ঠান ঐতিহাসিকভাবে সাইবার নিরাপত্তায় প্রয়োজনের তুলনায় কম বিনিয়োগ করেছে। ২০২৪ সালের এক সরকারি জরিপে দেখা গেছে, মাত্র ৮.৭ শতাংশ ব্যবসাপ্রতিষ্ঠান মনে করে তাদের জন্য নিবেদিত সাইবার নিরাপত্তা কর্মী প্রয়োজন। বড় প্রতিষ্ঠানগুলোর মধ্যেও মাত্র ১৪ শতাংশ বিষয়টিকে অগ্রাধিকার দিয়েছে। কোরিয়ায় সাইবার নিরাপত্তা পেশাজীবীদের বেতন বৈশ্বিক মানের তুলনায় অনেক কম, ফলে শীর্ষ প্রতিভাদের আকৃষ্ট করা ও ধরে রাখা কঠিন হয়ে পড়ে।
বেশির ভাগ প্রতিষ্ঠান এমন আইটি কর্মীদের ওপর নির্ভর করে, যাঁদের একসঙ্গে নানা দায়িত্ব সামলাতে হয়। পূর্ণকালীন নিরাপত্তা বিশেষজ্ঞ রয়েছে কেবল অল্প কিছু প্রতিষ্ঠানে। এ কাঠামোগত বিনিয়োগ ঘাটতির কারণে এসকেটির মতো গুরুত্বপূর্ণ অবকাঠামো-সেবা প্রদানকারীরাও অত্যাধুনিক হামলার ঝুঁকিতে পড়েছে। সরকার এসব দুর্বলতা স্বীকার করেছে এবং শিল্পজুড়ে সংস্কারের উদ্যোগ নিচ্ছে। তবে এসকেটির ঘটনা পরিবর্তনের জরুরি প্রয়োজন তুলে ধরেছে।
গ্রাহকদের কী করা উচিত? সুরক্ষার ব্যবহারিক পদক্ষেপ
তথ্য ফাঁসে আক্রান্ত এসকেটির লাখো গ্রাহকের ঝুঁকি কমাতে বিশেষজ্ঞ ও কর্তৃপক্ষ কয়েকটি তাৎক্ষণিক পদক্ষেপ নেওয়ার পরামর্শ দিয়েছে:
- সিম কার্ড বদলান: এসকেটি বিনা মূল্যে সিম বদলে দিচ্ছে। এতে আক্রান্ত প্রমাণীকরণ কী অকার্যকর হয়ে যাবে।
- সিম সুরক্ষা সেবায় নিবন্ধন করুন: এই সেবা ইলেকট্রনিকভাবে আপনার ফোন নম্বরকে বর্তমান সিমের সঙ্গে যুক্ত রাখে, ফলে অননুমোদিত নম্বর স্থানান্তর বা সিম বদলানো ঠেকানো যায়।
- ফিশিংয়ের বিষয়ে সতর্ক থাকুন: শুধু এসকেটির আনুষ্ঠানিক বার্তায় আস্থা রাখুন। সন্দেহজনক লিংকে ক্লিক করবেন না বা অযাচিত বার্তার জবাবে ব্যক্তিগত তথ্য দেবেন না।
- অ্যাকাউন্টে নতুন করে প্রবেশ ও নজরদারি করুন: গুরুত্বপূর্ণ অ্যাপ থেকে লগআউট করে আবার লগইন করুন, আর্থিক অ্যাকাউন্টে অস্বাভাবিক কার্যকলাপ আছে কি না দেখুন এবং পাসওয়ার্ড হালনাগাদ করুন। সম্ভব হলে একাধিক উপায়ে পরিচয় যাচাই চালু করুন (এসএমএস-ভিত্তিক পদ্ধতি এড়িয়ে)।
- সর্বশেষ তথ্য জানুন: হালনাগাদ নির্দেশনা ও সহায়তা পাওয়ার মাধ্যম জানতে এসকেটি ও সরকারি সংস্থাগুলোর আনুষ্ঠানিক ঘোষণা অনুসরণ করুন।
এসব পদক্ষেপ নিলে সিম-সোয়াপ জালিয়াতি এবং তথ্য ফাঁস থেকে তৈরি হতে পারে এমন অন্যান্য অপব্যবহারের ঝুঁকি অনেকটাই কমানো সম্ভব।
বৃহত্তর প্রভাব: জাতীয় নিরাপত্তা ও টেলিযোগাযোগের ভবিষ্যৎ
এসকেটির তথ্য ফাঁস শুধু একটি করপোরেট সংকট নয়—এটি জাতীয় নিরাপত্তার বিষয়। দেশের প্রধান মোবাইল অপারেটর হিসেবে এসকেটি দক্ষিণ কোরিয়ার ডিজিটাল অবকাঠামোর অন্যতম ভিত্তি। মোবাইল যোগাযোগের পাশাপাশি আর্থিক লেনদেন, পরিচয় যাচাই ও গুরুত্বপূর্ণ সেবাও এর ওপর নির্ভরশীল। গুপ্তচরবৃত্তি, নজরদারি বা জরুরি ব্যবস্থায় বিঘ্ন ঘটাতে কাজে লাগানো যেতে পারে এমন দুর্বলতা এই তথ্য ফাঁসে প্রকাশ পেয়েছে।
সরকারি কর্মকর্তা ও সাইবার নিরাপত্তা বিশেষজ্ঞরা সতর্ক করেছেন, এই ঘটনাকে পুরো শিল্পের জন্য সতর্কবার্তা হিসেবে দেখা উচিত। বিজ্ঞানমন্ত্রী ইউ সাং-ইম বলেছেন:
এসকেটির এই তথ্য ফাঁস পুরো টেলিযোগাযোগ শিল্প এবং আমাদের জাতীয় নেটওয়ার্ক অবকাঠামোর জন্য সতর্কবার্তা। কোরিয়ার শীর্ষ মোবাইল অপারেটর হিসেবে এসকেটিকে সাইবার নিরাপত্তাকে অগ্রাধিকার দিতে হবে।
সব টেলিকম অপারেটরের জন্য কঠোরতর বিধি, বেশি জরিমানা ও বাধ্যতামূলক নিরাপত্তা মান চালুর বিষয়টি এখন বিবেচনা করছে সরকার। সাইবার হুমকি ক্রমশ দেশের সীমানা ছাড়িয়ে যাওয়ায় এবং সমন্বিত পদক্ষেপের প্রয়োজন বাড়ায় আন্তর্জাতিক সহযোগিতার ওপরও নতুন করে জোর দেওয়া হচ্ছে।
সংক্ষেপে
- এসকে টেলিকমে বড় ধরনের তথ্য ফাঁসে সর্বোচ্চ ২ কোটি ৭০ লাখ ব্যবহারকারীর সিম প্রমাণীকরণ-সংক্রান্ত সংবেদনশীল তথ্য উন্মুক্ত হয়েছে।
- তথ্য ফাঁস শুরু হয় ২০২১ সালের আগস্টে, তবে ধরা পড়ে ২০২৫ সালের এপ্রিলে। এতে শনাক্তকরণ ও প্রতিক্রিয়ায় ব্যর্থতা স্পষ্ট হয়েছে।
- হ্যাকাররা অত্যাধুনিক ম্যালওয়্যার, সম্ভবত বিপিডিএর, ব্যবহার করেছে। এটি চীনের সঙ্গে সম্ভাব্য যোগসূত্র থাকা এপিটি গোষ্ঠীর সঙ্গে সম্পর্কিত।
- চুরি হওয়া তথ্যে ছিল আইএমএসআই নম্বর, ইউসিম কী ও ফোন নম্বর। এতে সিম ক্লোন ও জালিয়াতির ঝুঁকি তৈরি হয়েছে।
- এসকেটি বিনা মূল্যে সিম বদল, ফি মওকুফ এবং সাইবার নিরাপত্তায় বড় বিনিয়োগের প্রস্তাব দিয়েছে। তবে রেকর্ড পরিমাণ জরিমানা ও গ্রাহক হারানোর ঝুঁকিতে রয়েছে প্রতিষ্ঠানটি।
- সরকার শাস্তিমূলক ব্যবস্থা নিয়েছে, সংস্কারের নির্দেশ দিয়েছে এবং তথ্য ফাঁস সামলাতে এসকেটির ভূমিকা নিয়ে ফৌজদারি তদন্ত শুরু করেছে।
- এই ঘটনা দক্ষিণ কোরিয়ার সাইবার নিরাপত্তাব্যবস্থার কাঠামোগত দুর্বলতা, বিশেষ করে বড় করপোরেশনগুলোর ক্ষেত্রে, প্রকাশ করেছে।
- গ্রাহকদের সিম কার্ড বদলাতে, সুরক্ষা সেবায় নিবন্ধন করতে এবং জালিয়াতি সম্পর্কে সতর্ক থাকতে বলা হয়েছে।
- এই তথ্য ফাঁসের জাতীয় নিরাপত্তাগত প্রভাব রয়েছে এবং এর ফলে শিল্পজুড়ে সংস্কার ও আন্তর্জাতিক সহযোগিতার উদ্যোগ নেওয়া হচ্ছে।